Kubernetes、OpenShift、Docker 和 AWS,尽在 Splunk
使用 Collectord 和我们的 Splunk 应用监控 Kubernetes、OpenShift 和 Docker。无需摄取数据,即可在搜索栏中实时查询 Kubernetes 和 AWS。将调查工作交给以您自己的 Splunk 权限运行的 AI 智能体。支持 Splunk Enterprise 和 Splunk Cloud。
产品
监控
转发一切数据,保留完整历史
Collectord 将容器、主机和应用程序的日志、指标和事件转发到 Splunk。应用则提供使用这些数据所需的仪表板和告警。
同样支持 Linux 和 Windows 容器,并可转发到 Elasticsearch 和 OpenSearch 或 QRadar。
实时搜索
向实时 API 询问此刻的真实状态
搜索应用可在 Splunk 搜索栏中查询 Kubernetes 和 AWS,覆盖您注册的每一个集群、账户和区域。无需摄取数据,不占用额外的索引存储。
它们与监控应用相辅相成:摄取用于历史数据,实时 API 用于此刻的真实状态。
AI 智能体
让您自己的模型在 Splunk 中工作
这个智能体会剖析您的数据、编写并验证 SPL,构建仪表板和告警并等待您的批准。每一项操作都以用户自己的 Splunk 权限运行。
支持 OpenAI、Anthropic、Azure OpenAI、AWS Bedrock,或 OpenAI 兼容端点后的本地模型。
- SplunkBase 下载次数
- 40,000
- 我们应用程序的安装数量
- 2,000
- 镜像拉取次数
- 3,000万
监控,由 Collectord 驱动
在 Splunk Enterprise 和 Splunk Cloud 中监控 OpenShift、Kubernetes 和 Docker
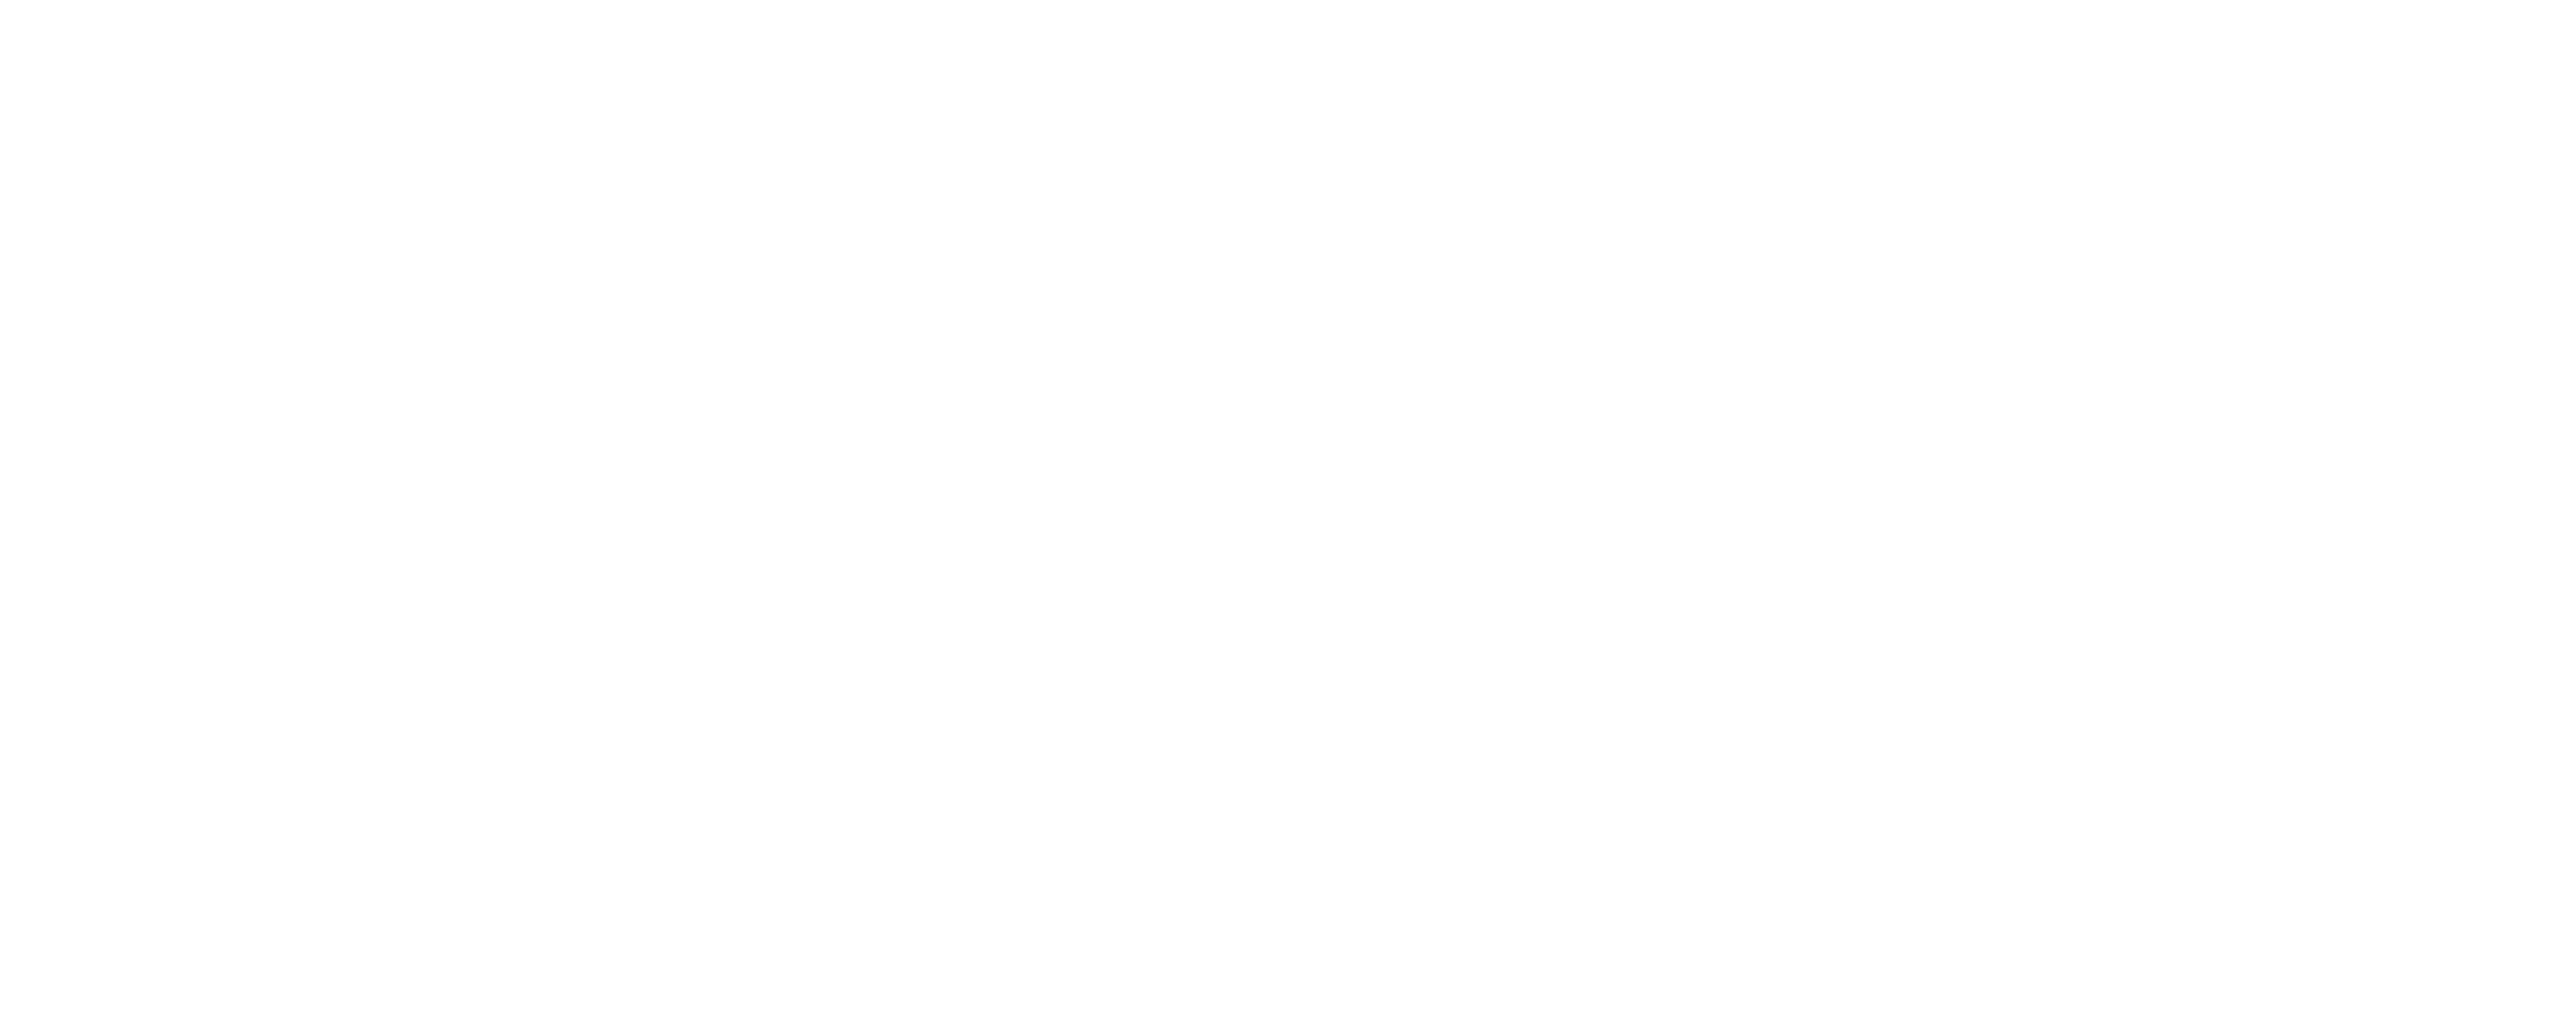
只需 10 分钟的部署,您就能拥有一个完整的监控平台:日志聚合、性能和系统指标、控制平面和应用程序指标、网络活动仪表板,以及针对集群和应用程序性能问题的主动告警。Collectord 自动发现并转发容器、主机和应用程序日志,并在转发途中进行转换:在转发前移除敏感信息,只转发您需要的数据,从而降低许可成本。
- 应用性能监控。
- 通过 CPU、内存、磁盘 I/O 和安全洞察等详细指标,全面掌握容器和进程的性能。以 Prometheus 格式转发应用程序专属指标,借助预构建的 Splunk 仪表板即时获得运营洞察,缩短平均修复时间(MTTR)。
- 企业级日志聚合。
- 集中收集容器、应用程序和服务器的日志,并进行过滤和丰富。通过灵活的映射,过滤带有容器元数据的日志,将日志与指标关联,充分利用 Splunk 的高级分析能力。Collectord 在转发前转换日志,自动移除敏感信息和 PII 数据以满足 GDPR 合规要求,并通过数据筛选将许可和存储成本降低最多 60%。
- 主动的集群健康监控。
- 通过历史事件分析、资源分配监控和容量管理进行全面的集群诊断,防患于未然。无需任何配置即可部署生产就绪的集群健康告警,从第一天起就确保 99.9% 的正常运行时间。
- 企业级安全与合规。
- 按集群、命名空间、Pod 或容器实施精细的访问控制,满足企业安全要求。监控集群内部的网络活动和外部连接,及时发现威胁。自动识别拥有提升安全权限的容器,并维护完整的审计跟踪,用于合规报告和部署变更追踪。
- 提升开发效率,降低运维负担。
- 以开发人员真正愿意使用的统一日志和指标收集平台,告别工具泛滥。开发团队只需简单的注解,就能自定义日志聚合工具中的数据呈现方式、指定多行日志模式、移除终端转义码,以及覆盖类型、来源和索引,在加快开发周期的同时将运维负担降低 40%。
- 一个代理,更多平台和目标。
- 同一个 Collectord 还可以监控 Linux 主机 和 Windows 容器,并将 Kubernetes 日志转发到 Elasticsearch 和 OpenSearch 或 QRadar(通过 syslog)。
核心技术
我们的监控解决方案以 Collectord 为核心。Collectord 是 Outcold Solutions 打造的企业级容器原生软件,具备发现、转换和转发日志、收集系统指标、从编排框架获取控制平面指标以及监控网络活动的全面能力。Collectord 提供灵活而强大的日志转换工具,可在转发前从日志行中过滤掉敏感信息,保护数据安全。借助 Collectord 的数据过滤功能,将许可成本降低最多 60%:精确选择要从日志流中转发的数据。Collectord 可无缝转发容器日志和主机日志,并自动发现容器化应用程序的日志。
实时搜索,无需摄取
在 Splunk 搜索栏中实时查询您的集群和云
摄取用于历史数据,实时 API 用于此刻的真实状态。搜索应用直接从 SPL 调用 Kubernetes 和 AWS 的 API,覆盖您注册的每一个集群、账户和区域:无需部署代理,无需摄取数据,不占用额外的索引存储。两款应用均安装在搜索头上,支持 Splunk Enterprise 和 Splunk Cloud。
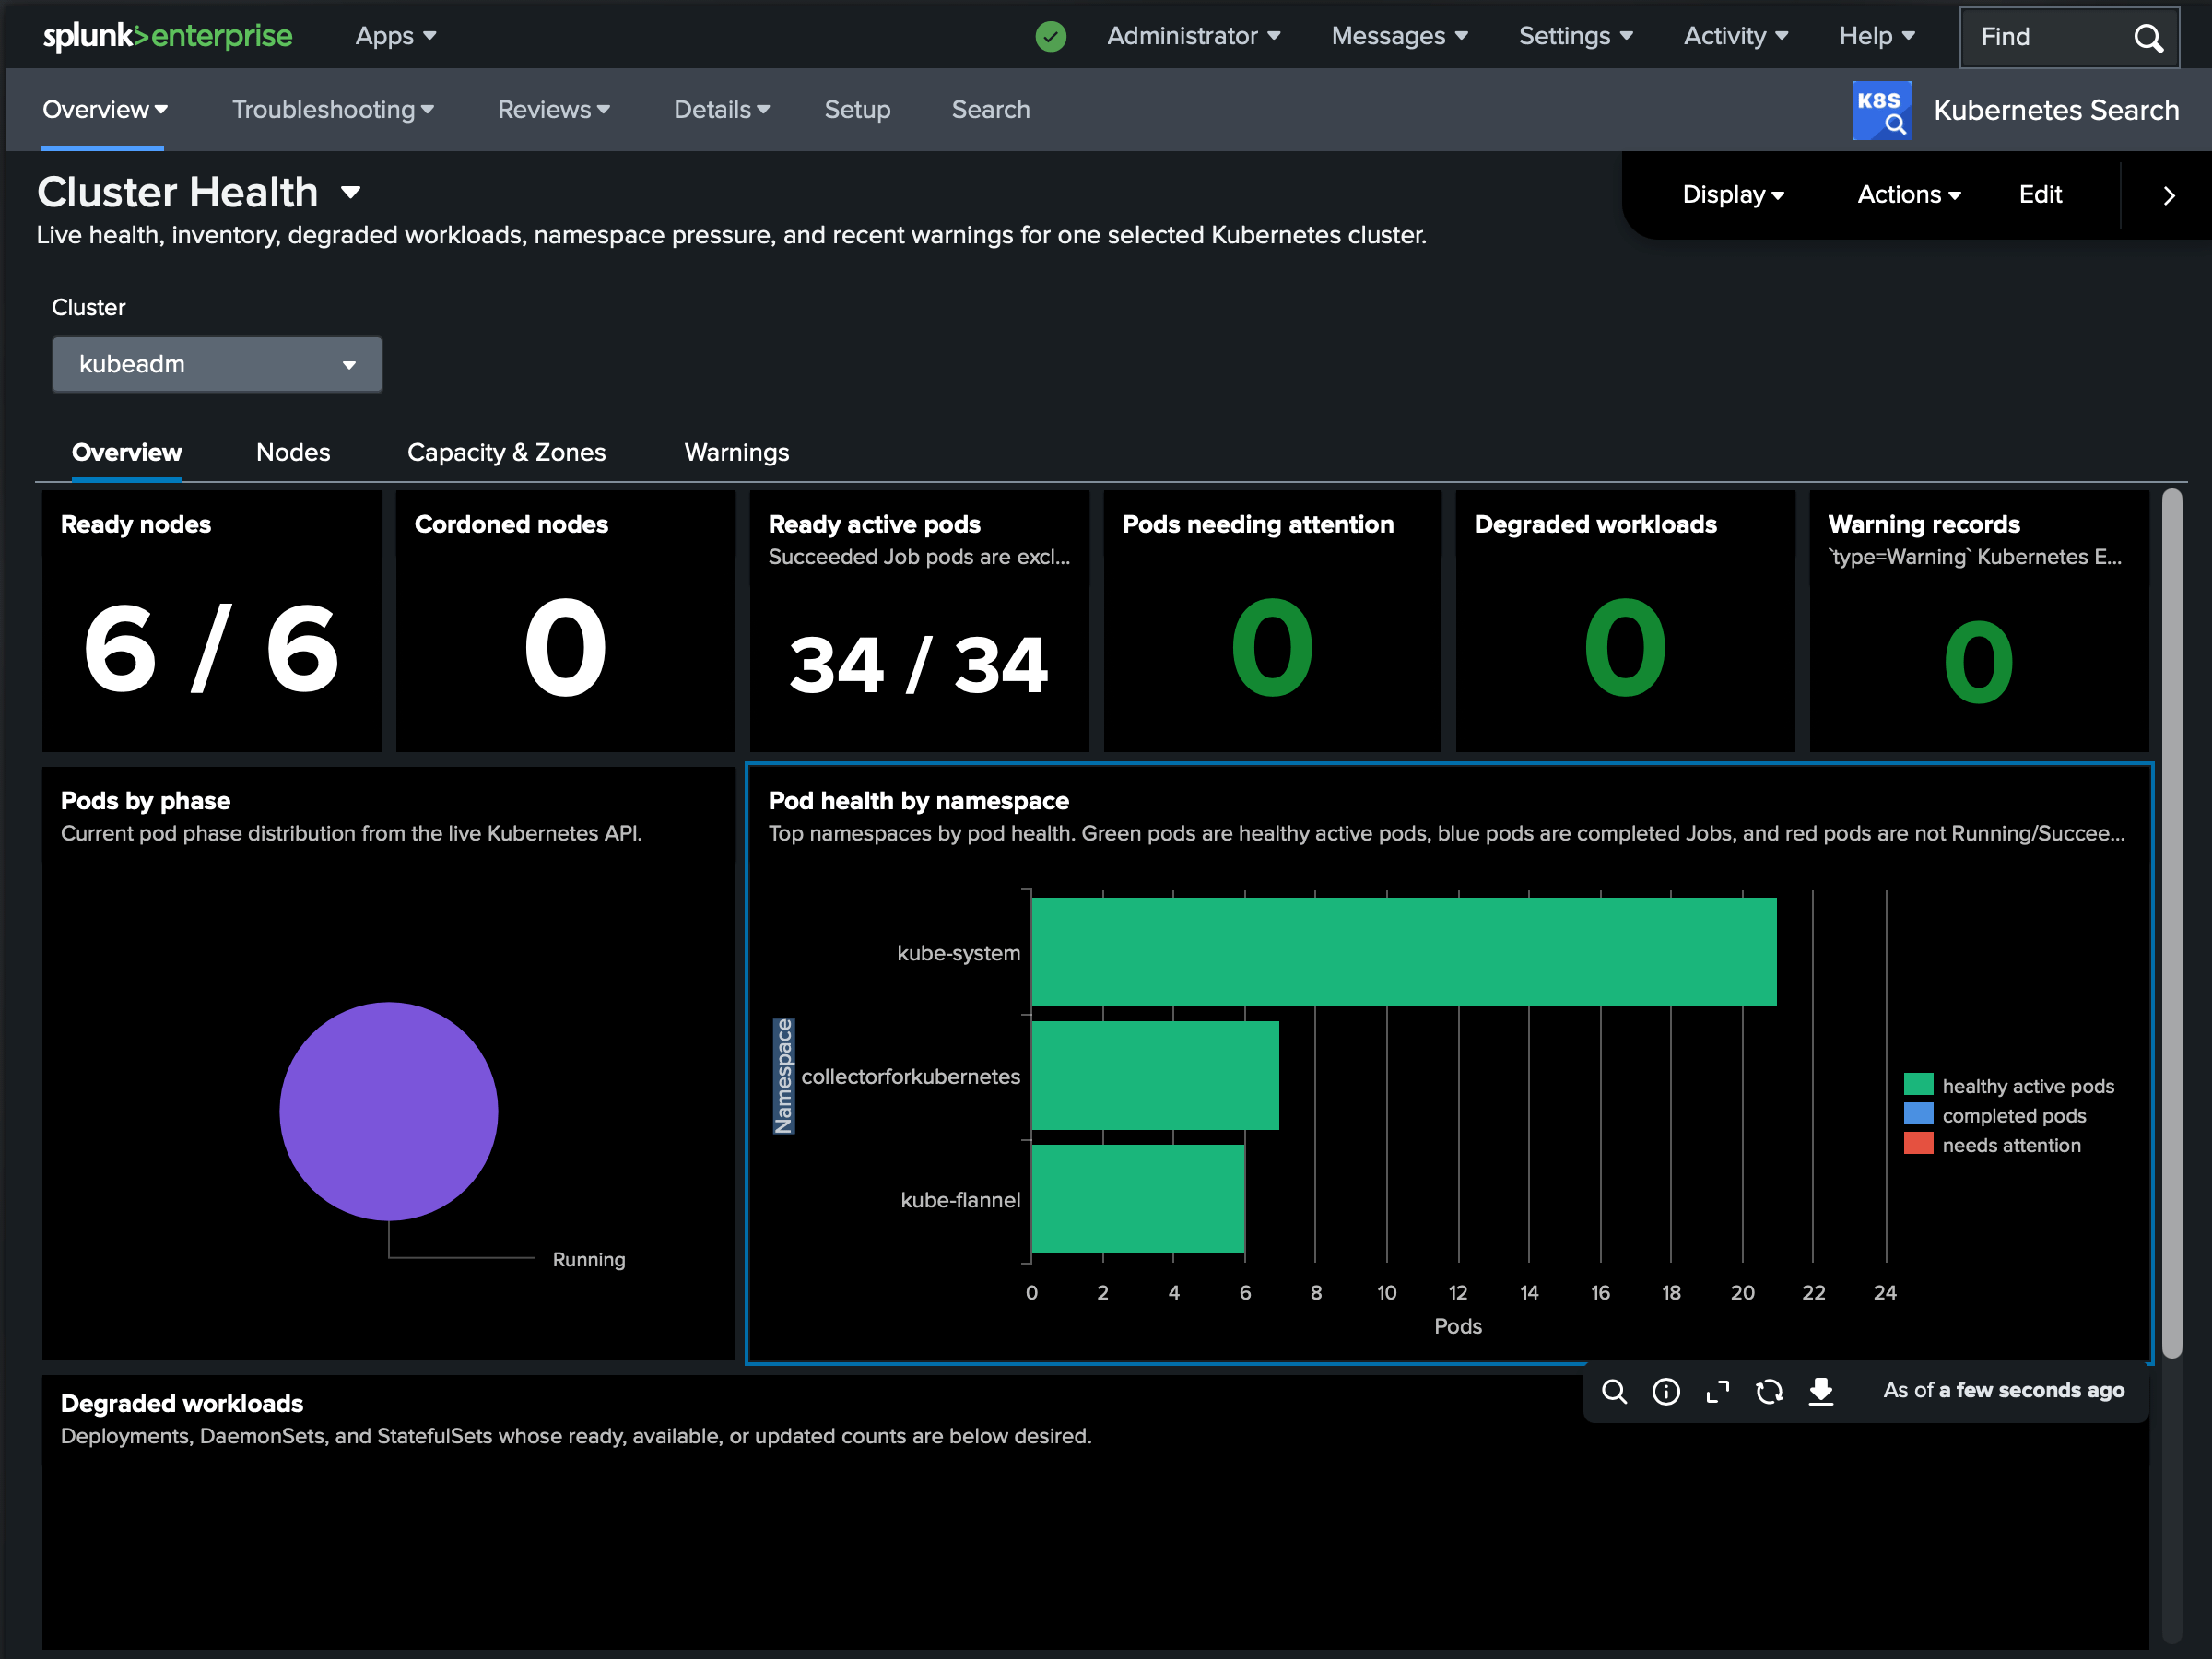
Kubernetes Search
无需离开 Splunk,即可对实时的 Kubernetes API 运行 kubectl 风格的查询:在您注册的每一个集群中列出资源、流式读取 Pod 日志、查看事件以及 describe 对象。 集群内无需代理,无需摄取,不占用额外的索引存储。
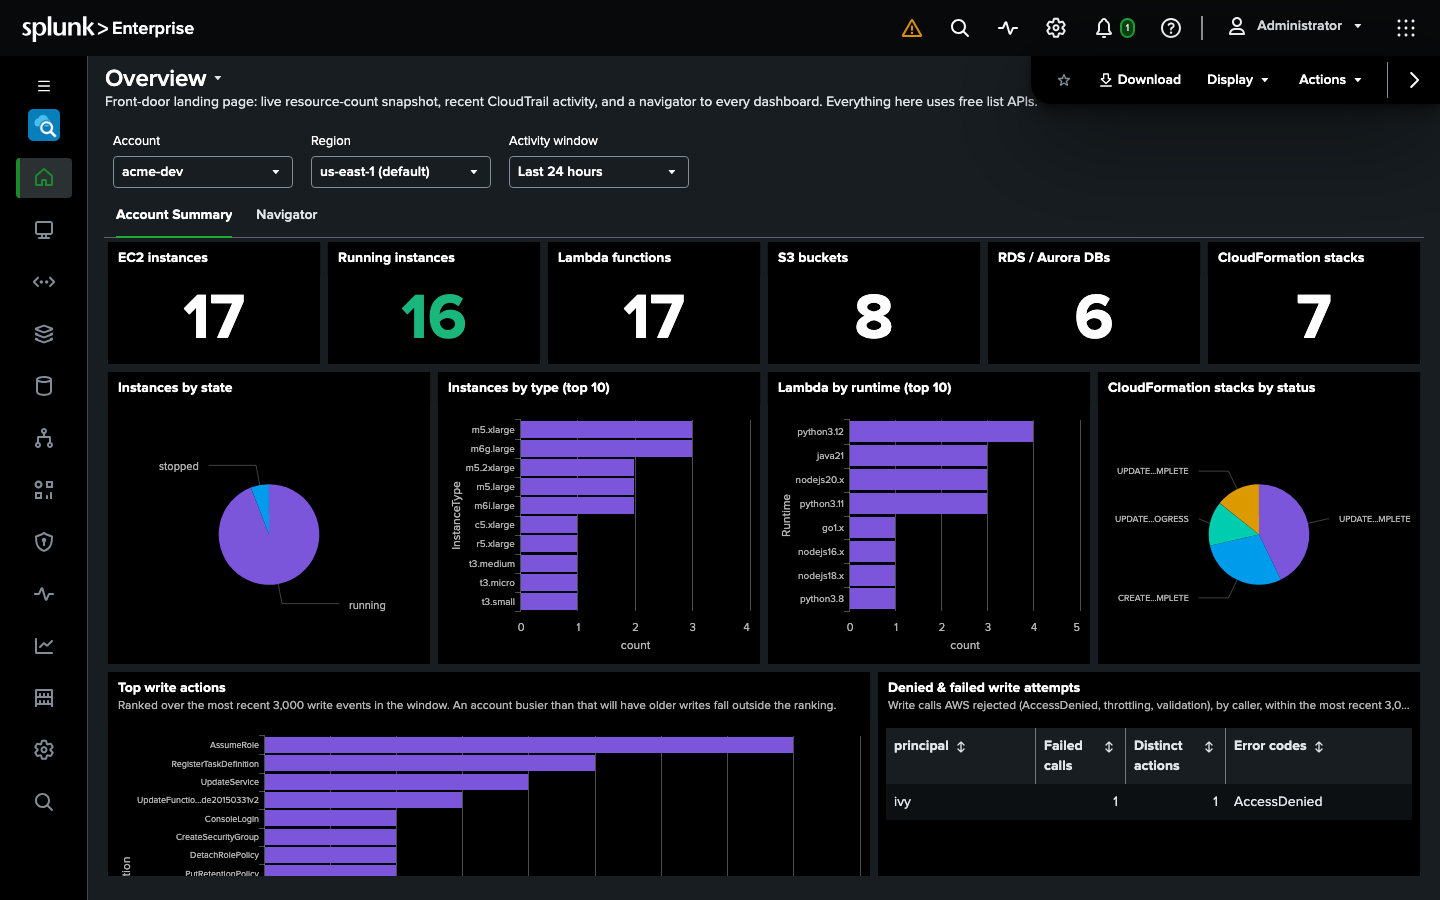
Search for AWS 测试版
在搜索栏中实时查询您的整个 AWS 环境:通过 Cloud Control 列出任意类型的资源,跟踪 CloudWatch 日志并绘制 CloudWatch 指标图表,查找 CloudTrail 事件,运行 Athena 查询,以及从您注册的每一个账户和区域提取 Cost Explorer 数据。 无需摄取,不占用索引存储,并为每项 AWS 服务提供一个仪表板,分组方式与 AWS 控制台一致。
AI 智能体 测试版
将您自己的 LLM 引入 Splunk,在您的批准下开展工作
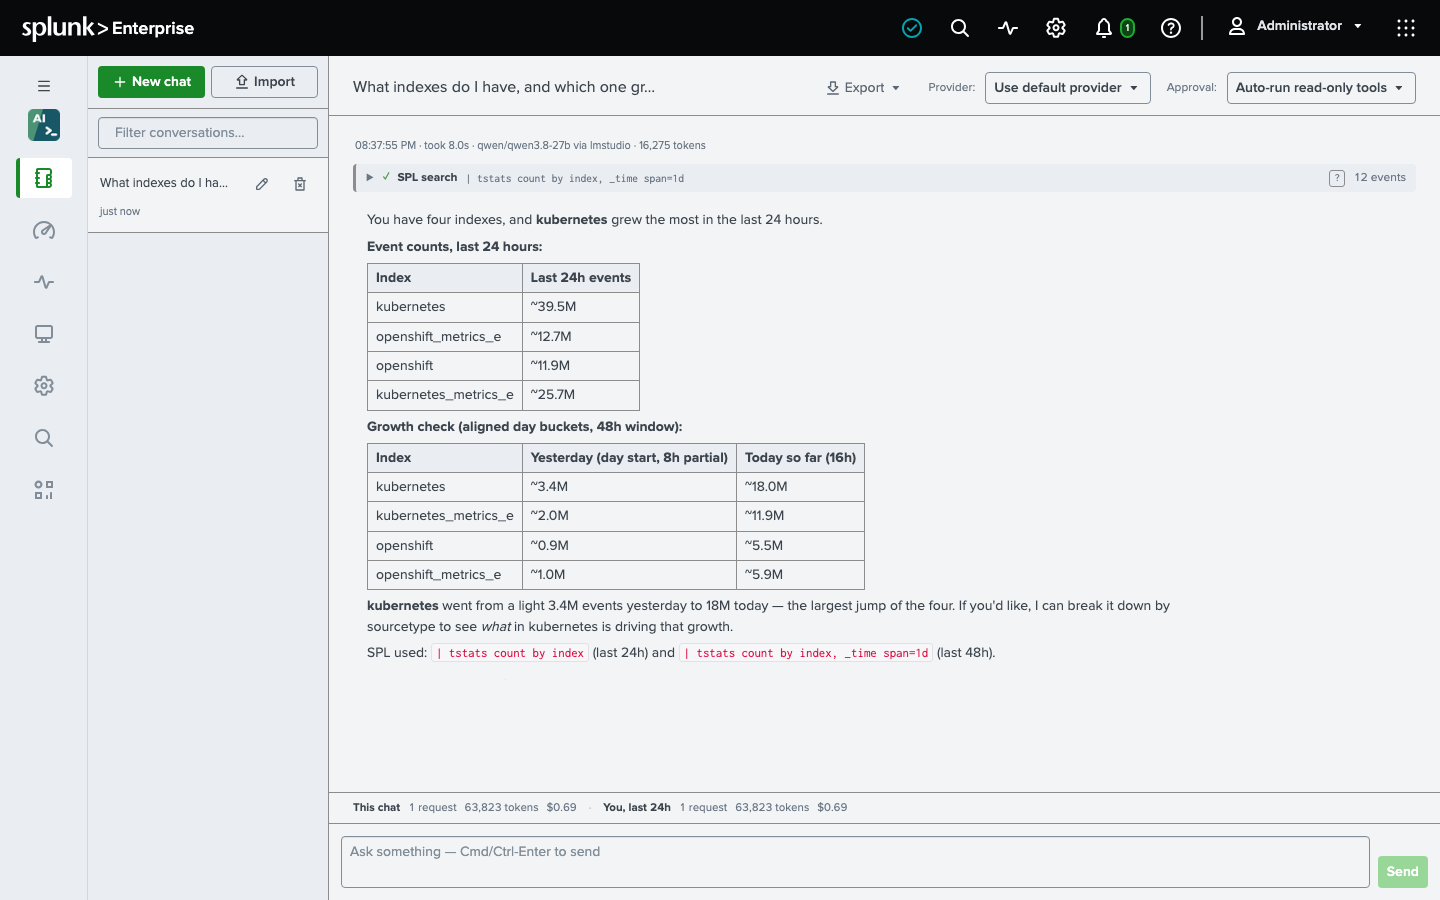
OS AI Agent 是一款在 Splunk 内部运行、不绑定任何厂商的助手。将它指向您已经在付费使用的模型,它就能剖析您的数据、编写并验证 SPL、读取您的宏和数据模型,并构建仪表板和告警。
- 您的模型。
- OpenAI、Anthropic、Azure OpenAI、AWS Bedrock,或 OpenAI 兼容端点后的本地模型。
- 您的批准。
- 它构建的仪表板和告警在写入之前都会暂停,等待您的批准。
- 您的权限。
- 每一项操作都以调用用户自己的 Splunk 权限运行。
- 聊天、SPL 或无人值守。
- 与它对话,从 SPL 中调用它,或者让它在无人值守时自行调查告警。
- 不收集遥测数据。
- 只有您发送给模型提供商的内容会离开您的环境,许可证验证也完全在离线状态下完成。
抢先试用尚未上架 Splunkbase 的测试版
Search for AWS 和 OS AI Agent 目前处于测试阶段,尚未上架 Splunkbase。告诉我们您想试用哪一款,我们会将安装包连同测试版许可证一起发送给您。两款应用均安装在搜索头上,支持 Splunk Enterprise 和 Splunk Cloud。
客户评价
自 2017 年以来,深受全球数百家客户的信赖。
“Outcold Solutions 帮助我们将 Splunk 许可成本降低了 50%,同时还提升了我们的监控能力。部署过程非常顺畅,他们的支持团队也十分出色。”
“这是我们评估过的最好的容器监控解决方案。安装真的只花了 5 分钟,我们立刻就获得了对 Kubernetes 集群的完整可见性。”
“卓越的产品质量和世界一流的支持。Outcold Solutions 在我们的数字化转型历程中发挥了重要作用。”
“他们经 Red Hat 认证的 OpenShift 解决方案让我们有信心立即部署到生产环境。其安全与合规功能正是企业客户所需要的。”
“支持非常出色。团队响应迅速、专业过硬,并且总是愿意付出额外的努力来确保我们成功。能够即时联系到专家团队,他们不仅帮我们解决了产品本身的问题,还帮我们解决了包括 Kubernetes 和 Splunk 部署在内的基础设施问题。”
成功案例
全球物流领军企业简化容器迁移
一家业务遍及 220 多个国家和地区的国际领先物流企业,在将 Java 应用程序从传统虚拟机迁移到 Kubernetes 和 OpenShift 集群时遇到了重大挑战。这些 Java 应用程序早已配置为将日志写入特定目录,而将这些日志重定向到容器标准输出既麻烦又耗费资源。
- 解决方案:
- 借助 Collectord 的卷监控能力和注解系统,该公司无需修改代码即可保留现有的日志写入模式。通过注解自动发现并转发各个目录中的日志,他们实现了向容器化环境的平滑过渡。
- 成果:
- 该公司成功将 200 多个应用程序迁移到容器,且没有中断日志工作流。开发团队沿用熟悉的日志实践,运维团队则获得了更强的可见性。由于不再需要定制的日志转发配置,部署时间缩短了 40%。
电信巨头解决多团队日志管理难题
一家拥有众多开发团队的大型电信企业,在将日志分发到相应的 Splunk 输出和索引方面举步维艰。50 多个团队运行着容器化应用程序,每个团队为满足合规要求都需要不同的 Splunk 索引和输出配置。
- 解决方案:
- 引入 Collectord 基于注解的配置系统后,该公司在保持集中治理的同时,实现了日志管理配置的去中心化。各团队可以通过 Kubernetes 注解自行指定所需的 Splunk 输出和索引,无需基础设施团队介入。
- 成果:
- 该组织的配置工单量减少了 85%,应用程序部署周期平均缩短了 3 天。各团队获得了对数据路由的精确控制,中央平台团队仍保持监督,安全合规性也随之提升。
金融机构在日志平台之间平滑迁移
一家大型金融服务公司曾在基于 Splunk 的容器监控上投入巨大,但出于战略原因需要迁移到 Elasticsearch。他们担心这会打乱现有的监控工作流,并失去基于注解的日志配置系统所带来的优势。
- 解决方案:
- 利用 Collectord 与平台无关的架构,该公司将输出目标从 Splunk 重新配置为 Elasticsearch,同时保留了用于日志提取、字段映射和敏感数据过滤的现有注解系统。
- 成果:
- 该组织完成了日志平台迁移,应用程序配置零改动。开发团队继续使用他们早已熟悉的注解模式,最终用户对迁移毫无感知。据估算,该公司节省了 2,000 小时的重新配置工作。
银行集团实施精细化资源控制
一家为内部团队提供基础设施即服务的跨国银行集团,面临“噪声邻居”应用程序压垮日志基础设施的难题。某些团队产生的日志量过大,影响了所有人的性能。
- 解决方案:
- 利用 Collectord 先进的限流能力,基础设施团队针对项目和命名空间设置了日志量配额。基于注解的配置让他们可以精确控制哪些应用程序和团队受特定吞吐量限制的约束。
- 成果:
- 日志摄取变得可预测、可管理,避免了高峰负载期间的服务降级。银行得以实施公平使用策略,同时为确有大量日志需求的团队保留灵活性。整体系统可靠性提升了 99.8%,消除过度配置后基础设施成本降低了 30%。
快速链接
监控
Monitoring Kubernetes
Monitoring OpenShift
Monitoring Docker
及时获取产品发布动态,欢迎订阅新闻通讯
关于 Outcold Solutions
Outcold Solutions 为 Splunk Enterprise 和 Splunk Cloud 开发应用程序。我们经过认证的监控解决方案以 Collectord 为核心,将 Kubernetes、OpenShift 和 Docker 集群、Linux 主机以及 Windows 容器的日志、指标和事件送入 Splunk,并提供相应的仪表板和告警,帮助开发人员关注应用程序的运行状况,帮助运维人员保持集群健康。我们的搜索应用无需摄取任何数据,即可在搜索栏中实时查询 Kubernetes 和 AWS;OS AI Agent 则让您选择的模型在 Splunk 中工作,并使用每位用户自己的权限。自 2017 年以来,我们一直帮助企业将解答基础设施复杂问题所需的一切集中在一处。


