Kubernetes, OpenShift, Docker, AWS를 모두 Splunk에서
Collectord와 Splunk 앱으로 Kubernetes, OpenShift, Docker를 모니터링합니다. 데이터를 수집하지 않고 검색 창에서 Kubernetes와 AWS를 실시간으로 조회합니다. 조사는 사용자 본인의 Splunk 권한으로 동작하는 AI 에이전트에 맡길 수 있습니다. Splunk Enterprise와 Splunk Cloud를 지원합니다.
제품
모니터링
모든 것을 전달하고, 이력을 보관
Collectord는 컨테이너, 호스트, 애플리케이션의 로그, 메트릭, 이벤트를 Splunk로 전달합니다. 앱은 이를 활용할 대시보드와 알림을 제공합니다.
Linux와 Windows 컨테이너도 지원하며, Elasticsearch와 OpenSearch 또는 QRadar로 전달할 수도 있습니다.
라이브 검색
지금 이 순간의 실제 상태를 라이브 API에 질의
Splunk 검색 창에서 등록한 모든 클러스터, 계정, 리전에 걸쳐 Kubernetes와 AWS를 조회하는 검색 앱입니다. 수집할 데이터도, 추가 인덱스 스토리지도 필요 없습니다.
모니터링 앱을 보완합니다. 이력은 수집으로, 지금 이 순간의 상태는 라이브 API로 확인합니다.
AI 에이전트
보유한 모델을 Splunk에서 활용
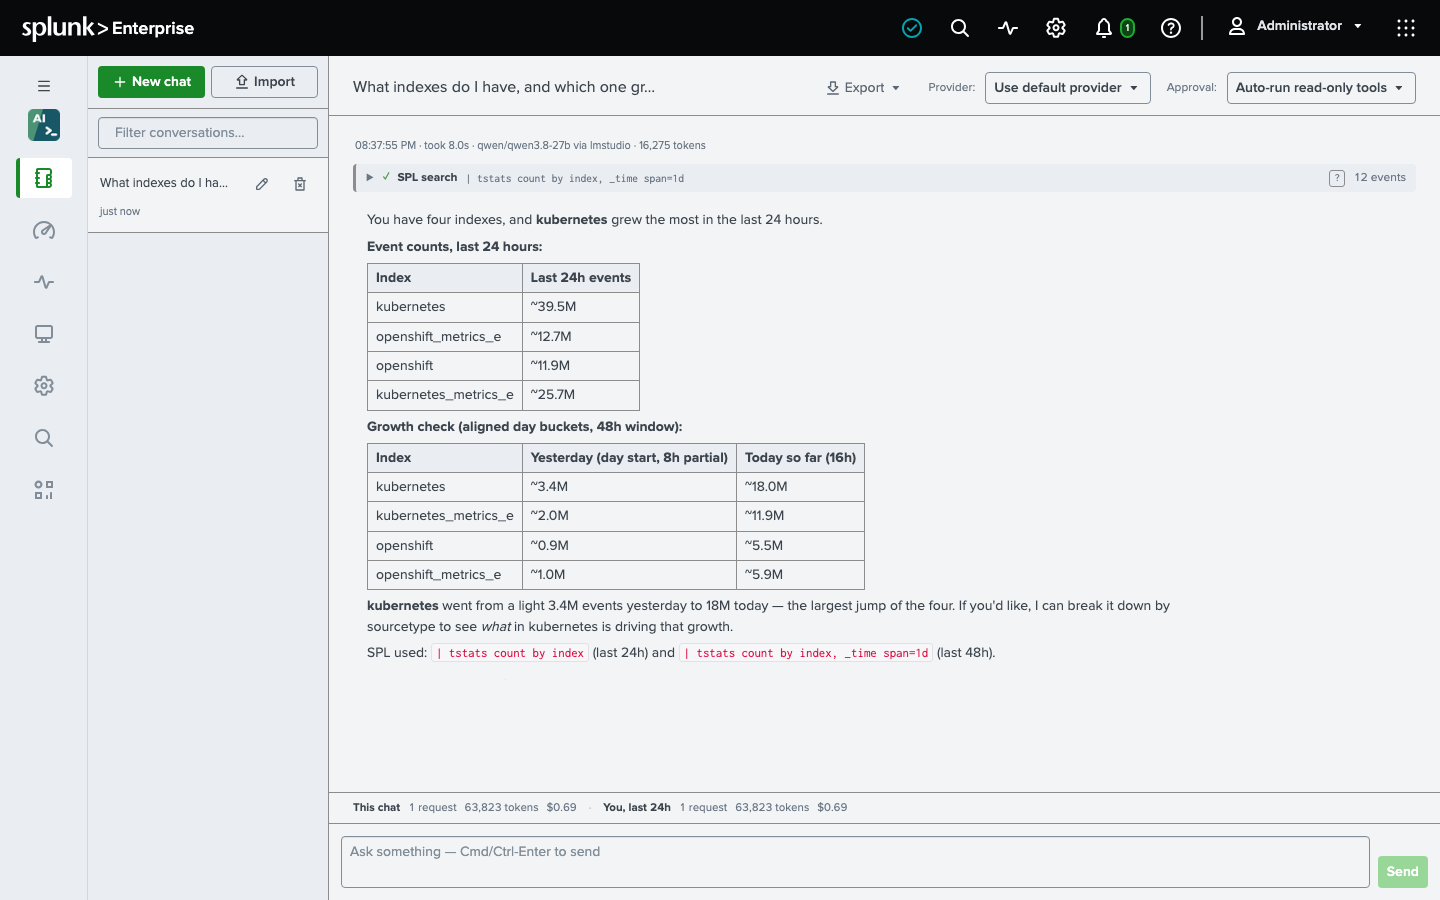
데이터를 프로파일링하고, SPL을 작성해 검증하며, 고객의 승인을 기다리는 대시보드와 알림을 만드는 에이전트입니다. 모든 작업은 사용자 본인의 Splunk 권한으로 실행됩니다.
OpenAI, Anthropic, Azure OpenAI, AWS Bedrock 또는 OpenAI 호환 엔드포인트 뒤의 로컬 모델과 함께 사용할 수 있습니다.
- SplunkBase 다운로드 수
- 40,000
- 당사 애플리케이션 설치 수
- 2,000
- 이미지 풀 횟수
- 3,000만
Collectord 기반 모니터링
Splunk Enterprise와 Splunk Cloud에서 OpenShift, Kubernetes, Docker 모니터링
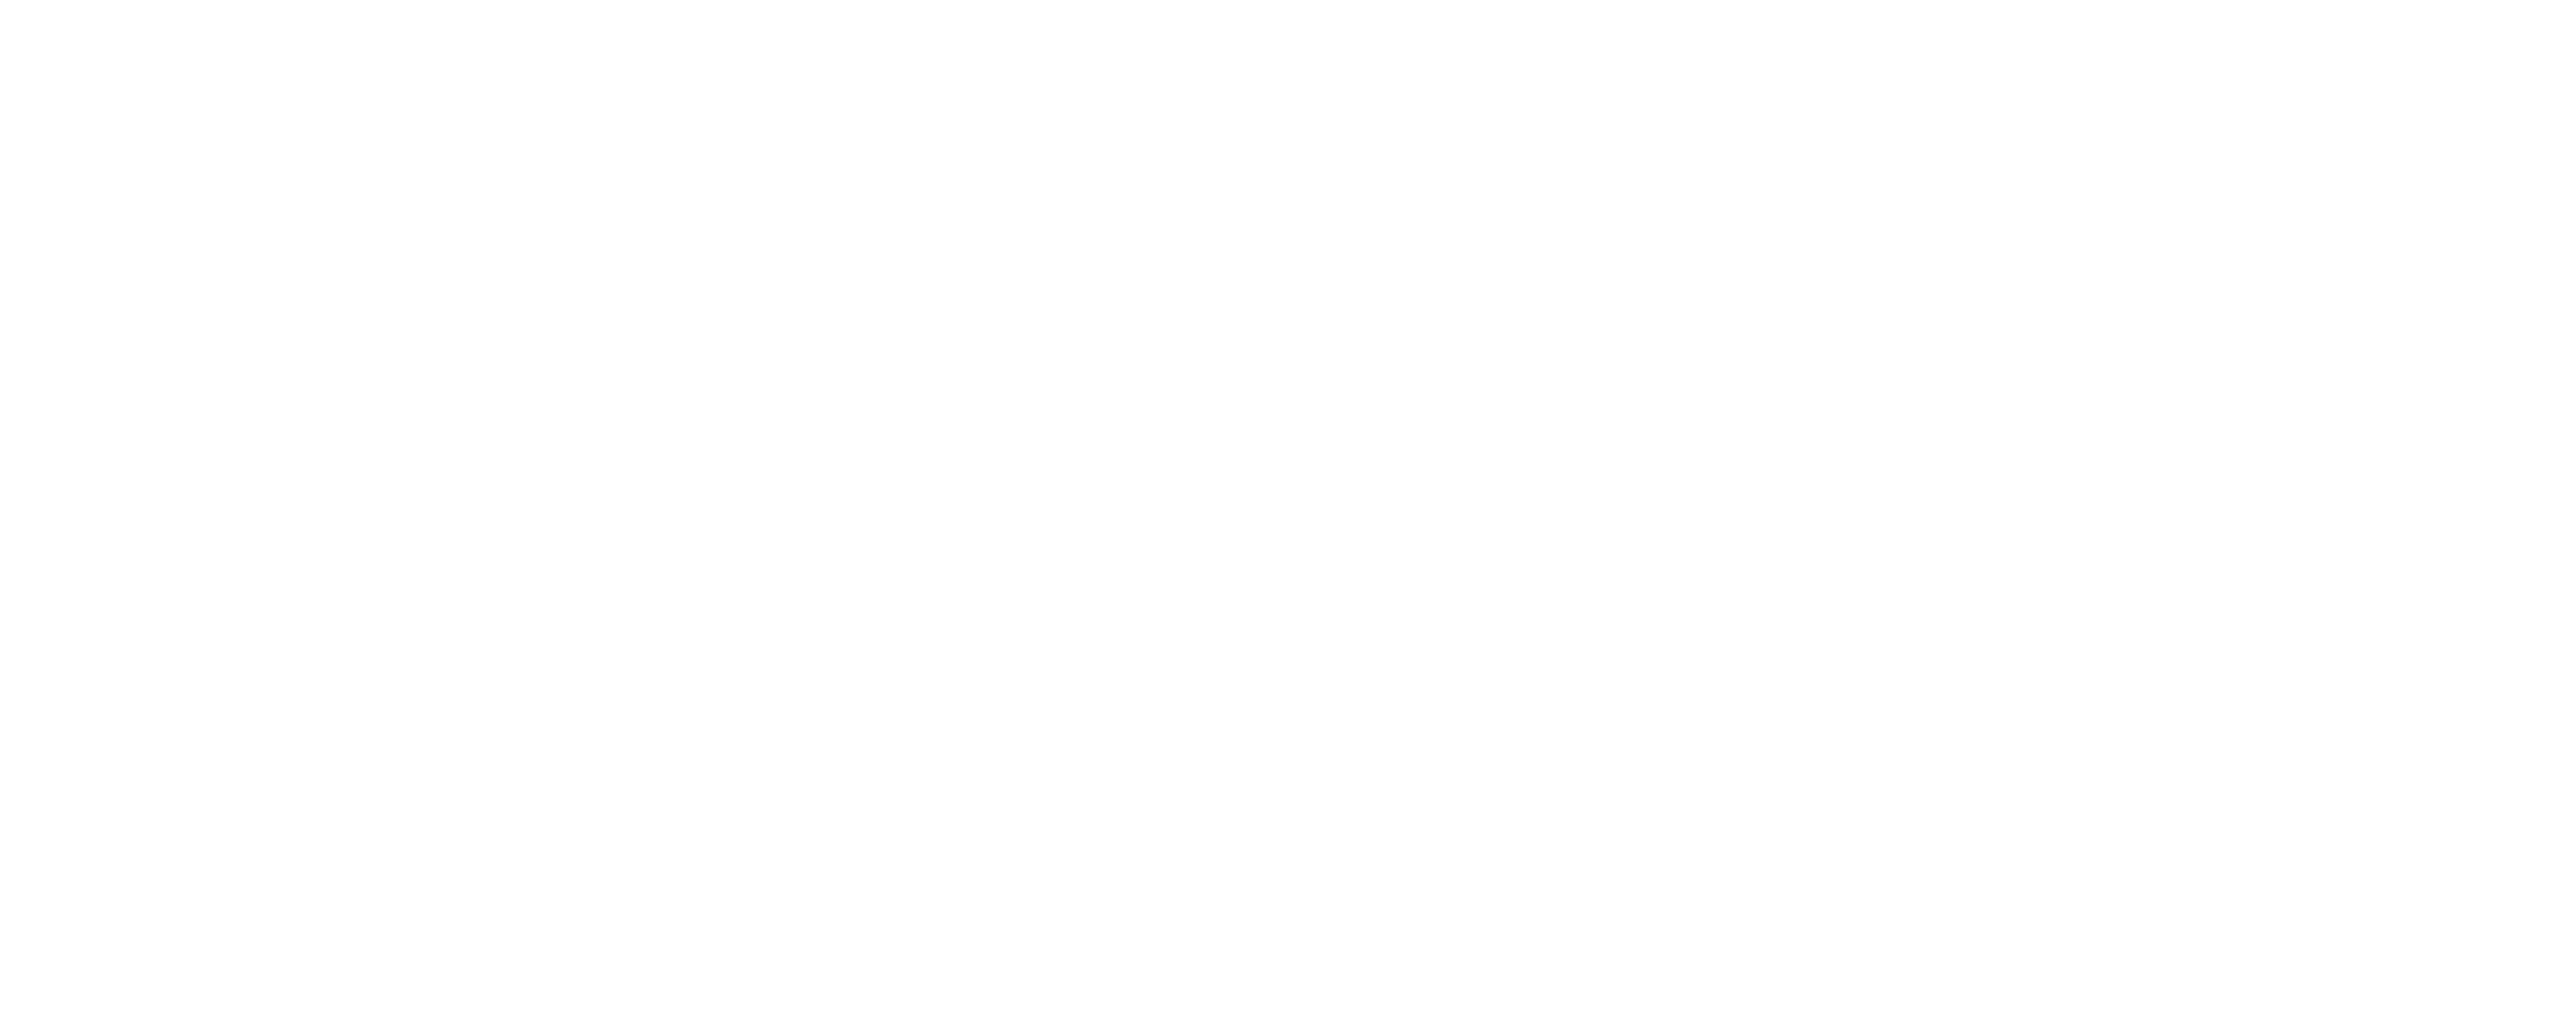
10분이면 설정이 끝나고 완전한 모니터링 플랫폼이 준비됩니다. 로그 집계, 성능 및 시스템 메트릭, 컨트롤 플레인 및 애플리케이션 메트릭, 네트워크 활동 대시보드, 그리고 클러스터와 애플리케이션의 성능 문제를 사전에 알리는 알림까지 갖추고 있습니다. Collectord는 컨테이너, 호스트, 애플리케이션 로그를 자동으로 찾아 전달하며, 전달 과정에서 변환합니다. 전달 전에 민감한 정보를 제거하고, 필요한 데이터만 전달해 라이선스 비용을 줄입니다.
- 애플리케이션 성능 모니터링.
- CPU, 메모리, 디스크 I/O, 보안 인사이트를 포함한 상세 메트릭으로 컨테이너와 프로세스 성능을 종합적으로 파악합니다. 애플리케이션별 메트릭을 Prometheus 형식으로 전달하고, 사전 구축된 Splunk 대시보드를 활용해 운영 현황을 즉시 파악하고 평균 복구 시간(MTTR)을 단축합니다.
- 엔터프라이즈 로그 집계.
- 컨테이너, 애플리케이션, 서버의 로그를 필터링하고 보강해 한곳에 모읍니다. 유연한 매핑으로 컨테이너 메타데이터가 더해진 로그를 필터링하고, 로그와 메트릭을 연관 분석하며, Splunk의 고급 분석 기능을 활용합니다. Collectord는 전달 전에 로그를 변환하고, GDPR 준수를 위해 민감한 정보와 PII 데이터를 자동으로 제거하며, 데이터 선별을 통해 라이선스와 스토리지 비용을 최대 60%까지 절감합니다.
- 선제적 클러스터 상태 모니터링.
- 과거 이벤트 분석, 리소스 할당 모니터링, 용량 관리를 통한 종합적인 클러스터 진단으로 다운타임을 예방합니다. 클러스터 상태 모니터링을 위한 프로덕션급 알림을 별도 설정 없이 배포해 첫날부터 99.9%의 가동률을 확보합니다.
- 엔터프라이즈 보안 및 규정 준수.
- 클러스터, 네임스페이스, 파드, 컨테이너 단위의 세분화된 접근 제어로 엔터프라이즈 보안 요구 사항을 충족합니다. 클러스터 내부의 네트워크 활동과 외부 연결을 모니터링해 위협을 탐지합니다. 상승된 보안 권한을 가진 컨테이너를 자동으로 식별하고, 규정 준수 보고와 배포 변경 추적을 위한 종합적인 감사 추적을 유지합니다.
- 개발자 생산성을 높이고 운영 부담을 줄입니다.
- 개발자가 실제로 쓰고 싶어 하는 로그 및 메트릭 수집 통합 플랫폼으로 도구 난립을 해소합니다. 개발 팀은 간단한 어노테이션만으로 로그 집계 도구에서의 데이터 표시 방식을 조정하고, 여러 줄 로그 패턴을 지정하며, 터미널 이스케이프 코드를 제거하고, 타입, 소스, 인덱스를 재정의할 수 있습니다. 운영 부담을 40% 줄이면서 개발 주기를 앞당깁니다.
- 하나의 에이전트로 더 많은 플랫폼과 대상까지.
- 같은 Collectord가 Linux 호스트와 Windows 컨테이너도 모니터링하고, Kubernetes 로그를 Elasticsearch와 OpenSearch 또는 syslog를 통한 QRadar로 전달합니다.
Powered by
당사의 모니터링 솔루션은 Outcold Solutions가 개발한 엔터프라이즈급 컨테이너 네이티브 소프트웨어인 Collectord를 기반으로 합니다. Collectord는 로그 탐지, 변환, 전달, 시스템 메트릭 수집, 오케스트레이션 프레임워크의 컨트롤 플레인 메트릭 수집, 네트워크 활동 모니터링까지 폭넓은 기능을 제공합니다. 유연하고 강력한 로그 변환 도구를 갖추고 있어, 전달 전에 로그 라인에서 민감한 정보를 걸러내 보호할 수 있습니다. Collectord의 데이터 필터링으로 라이선스 비용을 최대 60%까지 절감하십시오. 로그 스트림에서 전달할 데이터를 정확히 선택할 수 있습니다. Collectord는 컨테이너 로그와 호스트 로그를 매끄럽게 전달하고, 컨테이너화된 애플리케이션의 로그를 자동으로 찾아냅니다.
수집 없는 라이브 검색
Splunk 검색 창에서 클러스터와 클라우드를 실시간으로 조회
수집은 이력을 위한 것이고, 라이브 API는 지금 이 순간의 상태를 위한 것입니다. 검색 앱은 SPL에서 Kubernetes와 AWS API를 호출해 등록한 모든 클러스터, 계정, 리전을 대상으로 조회합니다. 배포할 에이전트도, 수집할 데이터도, 추가 인덱스 스토리지도 없습니다. 두 앱 모두 Splunk Enterprise와 Splunk Cloud의 검색 헤드에 설치합니다.
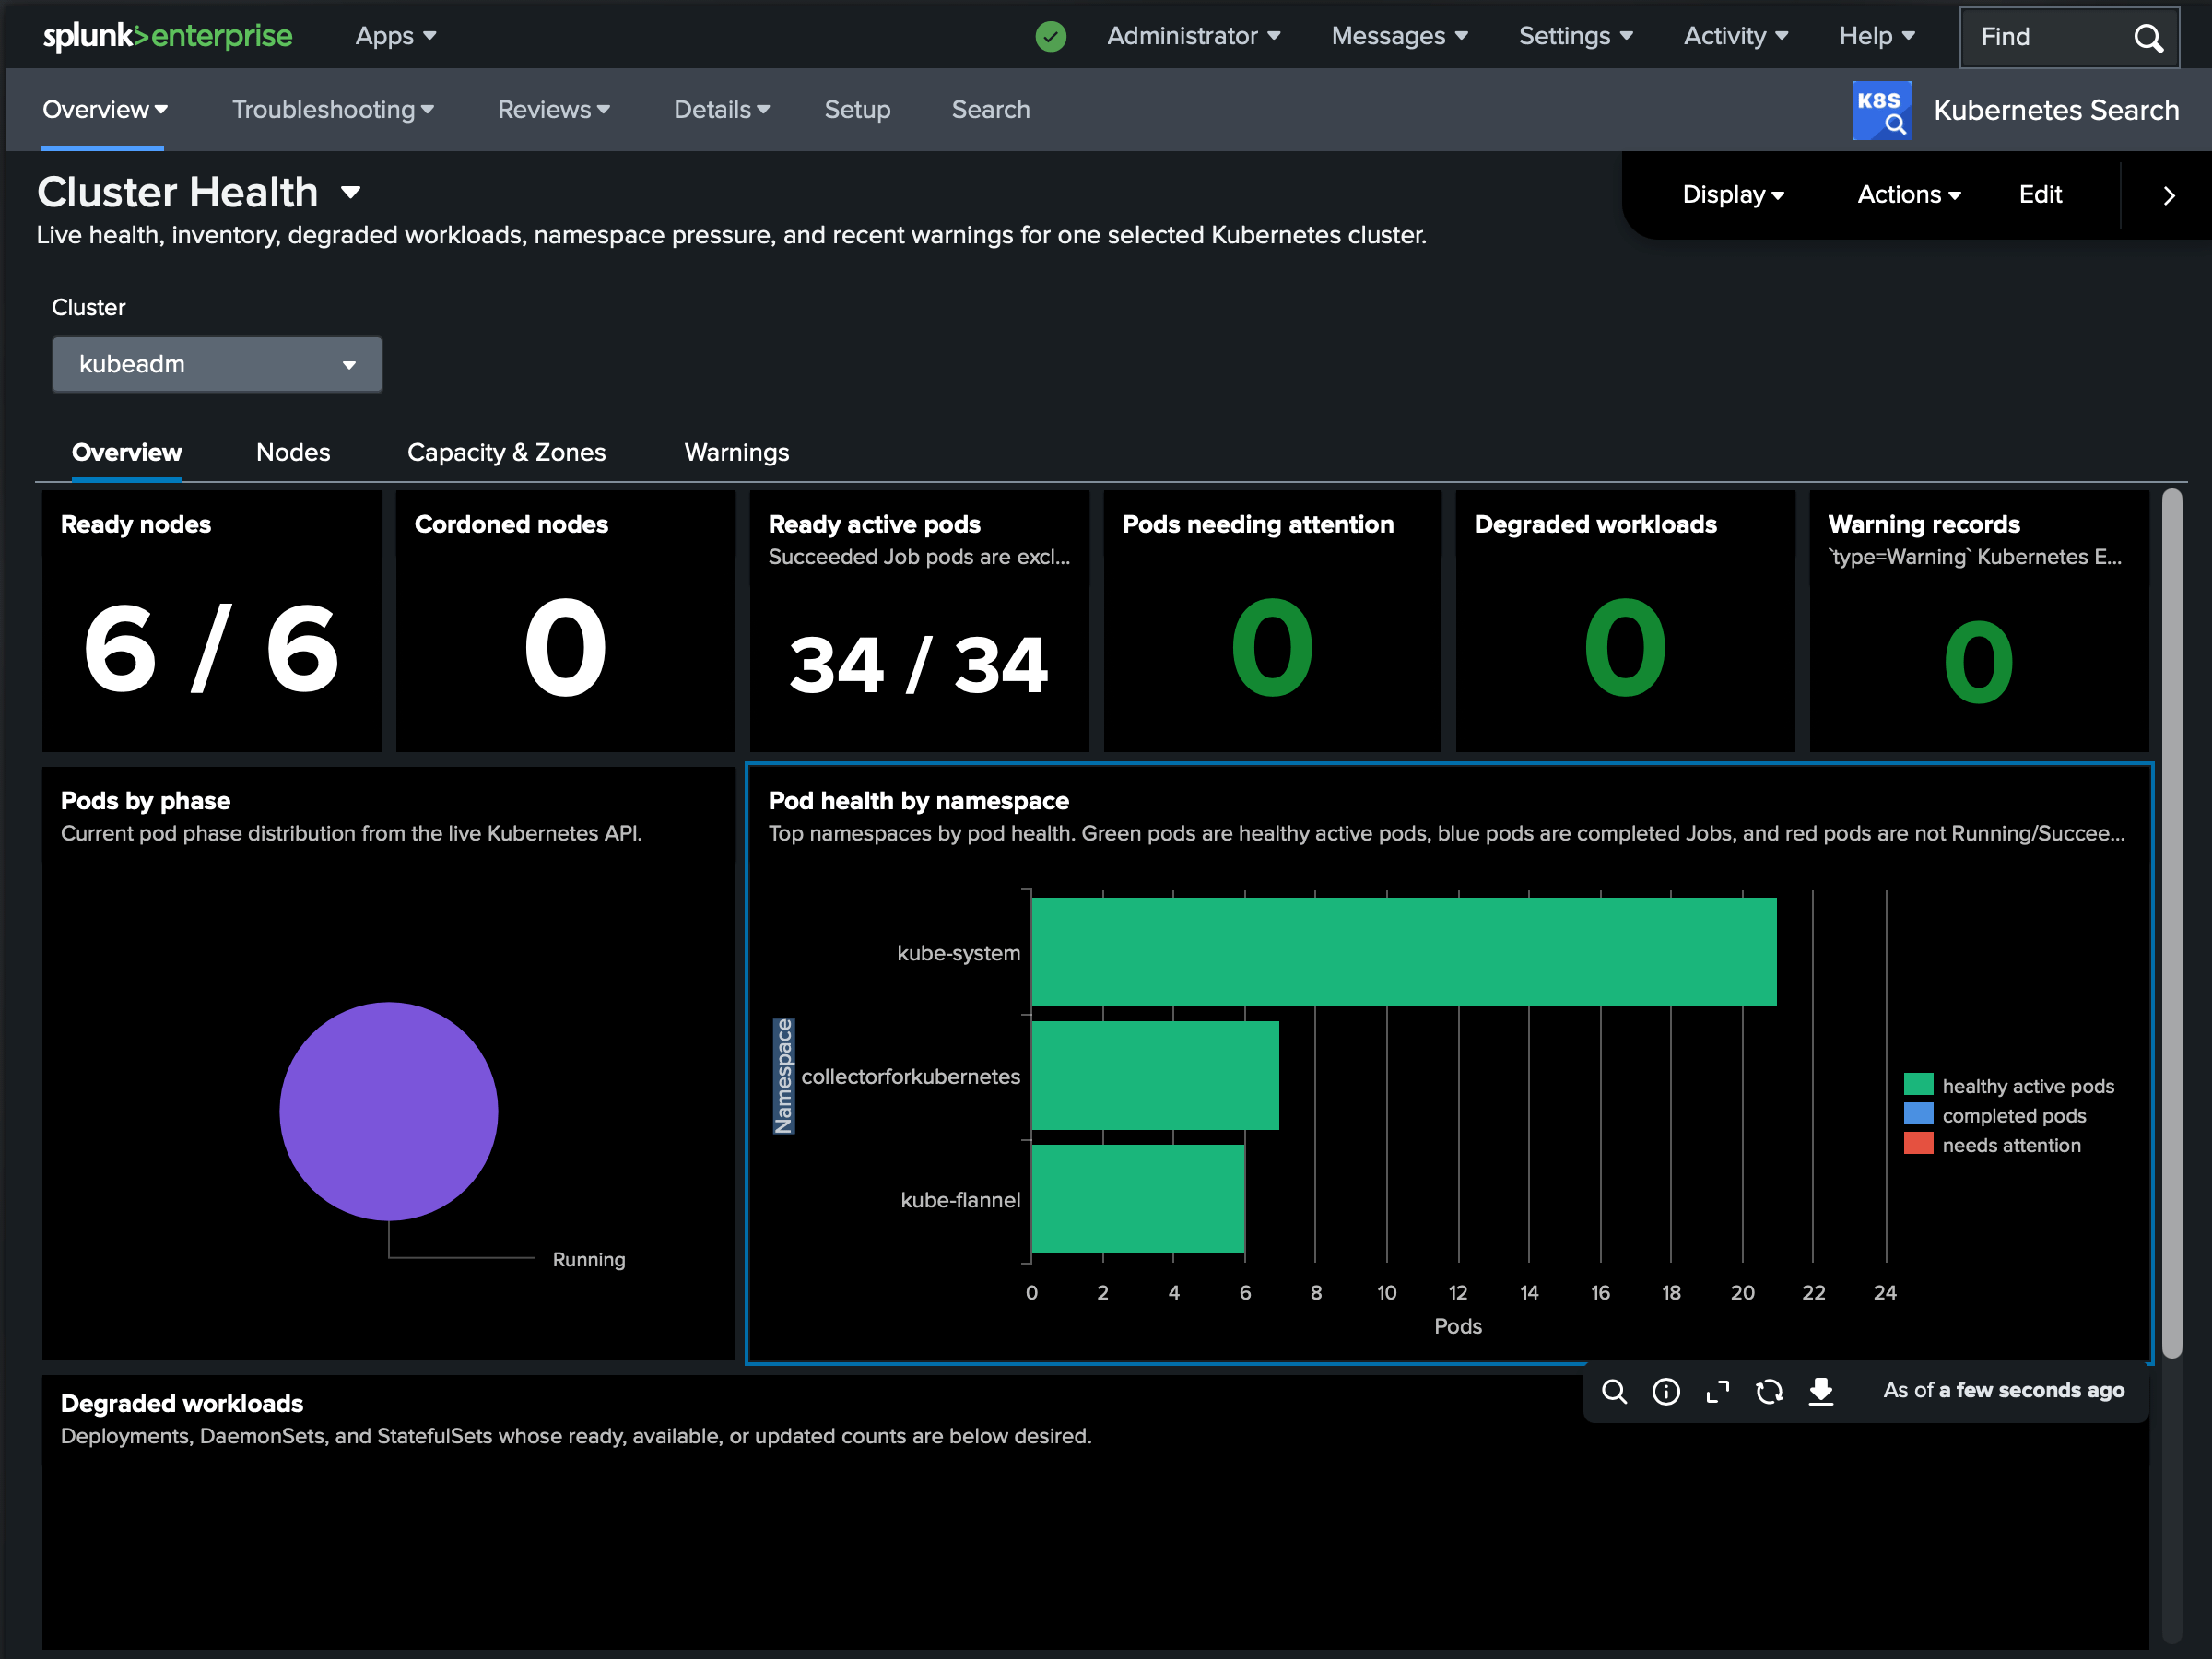
Kubernetes Search
Splunk를 벗어나지 않고 라이브 Kubernetes API에 kubectl 방식의 질의를 실행합니다. 등록한 모든 클러스터에 걸쳐 리소스 목록 조회, 파드 로그 스트리밍, 이벤트 확인, 오브젝트 상세 조회(describe)가 가능합니다. 클러스터 내 에이전트도, 수집도, 추가 인덱스 스토리지도 필요 없습니다.
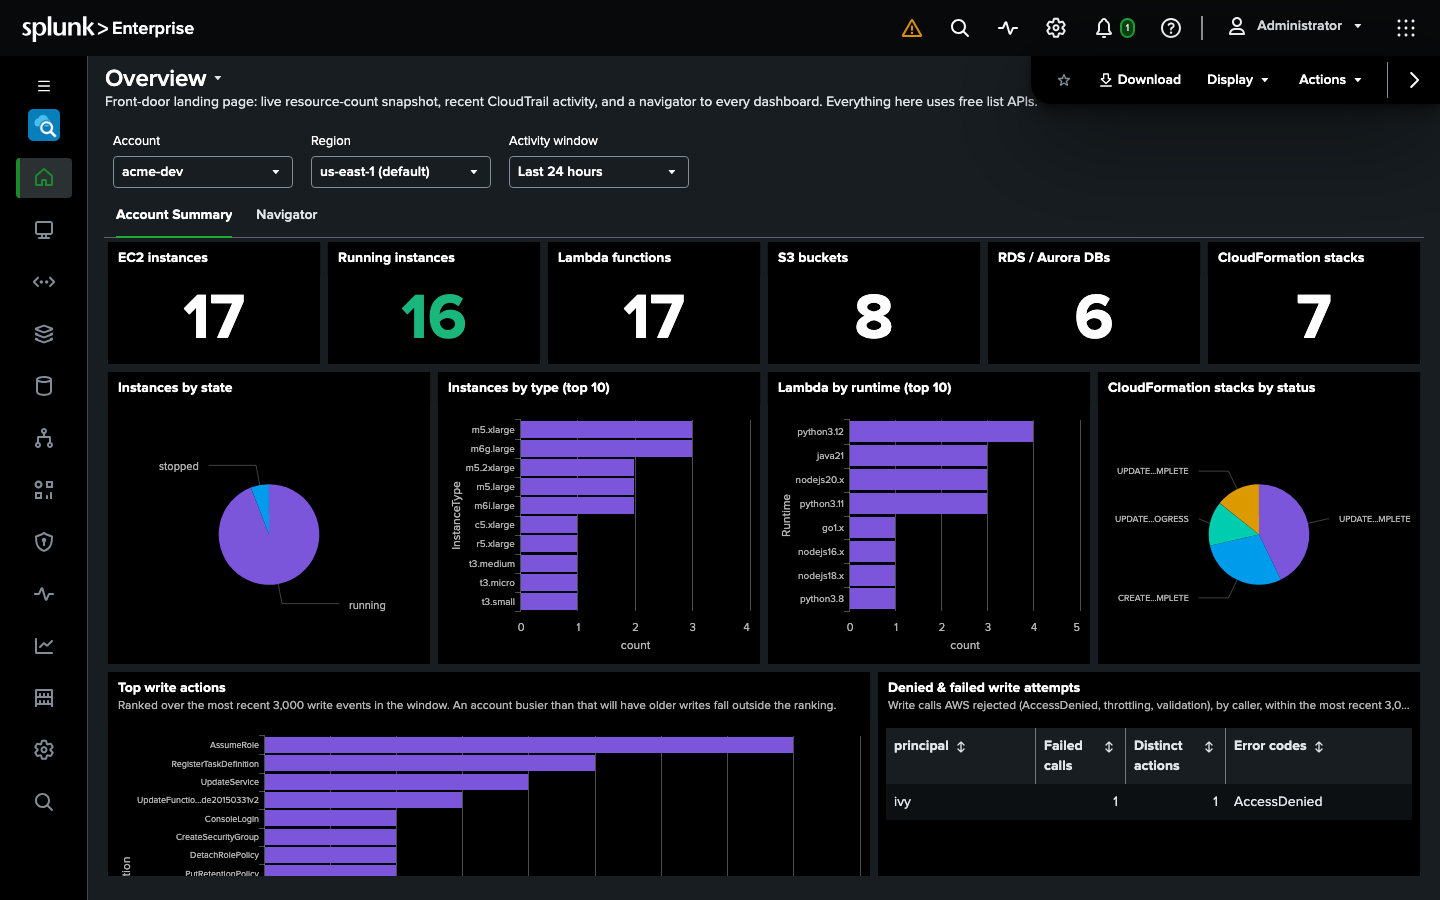
Search for AWS 베타
검색 창에서 AWS 환경 전체를 실시간으로 조회합니다. Cloud Control로 모든 종류의 리소스를 나열하고, CloudWatch 로그를 실시간으로 확인하고 CloudWatch 메트릭을 차트로 그리며, CloudTrail 이벤트를 조회하고, Athena 쿼리를 실행하고, 등록한 모든 계정과 리전의 Cost Explorer 데이터를 가져옵니다. 수집도 인덱스 스토리지도 필요 없으며, AWS 콘솔과 같은 방식으로 묶은 AWS 서비스별 대시보드를 제공합니다.
AI 에이전트 베타
보유한 LLM을 Splunk로 가져와, 고객의 승인 아래 일하게 하십시오
OS AI Agent는 Splunk 안에서 실행되는 벤더 중립적인 어시스턴트입니다. 이미 비용을 지불하고 있는 모델을 지정하면 데이터를 프로파일링하고, SPL을 작성해 검증하며, 매크로와 데이터 모델을 읽고, 대시보드와 알림을 만들어 줍니다.
- 고객의 모델.
- OpenAI, Anthropic, Azure OpenAI, AWS Bedrock 또는 OpenAI 호환 엔드포인트 뒤의 로컬 모델.
- 고객의 승인.
- 에이전트가 만드는 대시보드와 알림은 기록되기 전에 고객의 승인을 기다립니다.
- 고객의 권한.
- 모든 작업은 호출한 사용자 본인의 Splunk 권한으로 실행됩니다.
- 채팅, SPL 또는 무인 실행.
- 채팅으로 대화하거나, SPL에서 호출하거나, 아무도 보고 있지 않을 때 알림을 조사하게 할 수 있습니다.
- 텔레메트리 없음.
- 프로바이더로 보내는 내용 외에는 어떤 것도 고객의 환경을 벗어나지 않으며, 라이선스는 오프라인으로 적용됩니다.
Splunkbase 공개 전에 베타를 먼저 사용해 보십시오
Search for AWS와 OS AI Agent는 베타 단계로, 아직 Splunkbase에 등록되지 않았습니다. 원하는 제품을 요청하시면 베타 라이선스와 함께 패키지를 보내 드립니다. 두 앱 모두 Splunk Enterprise와 Splunk Cloud의 검색 헤드에 설치합니다.
고객 후기
2017년부터 전 세계 수백 곳의 고객이 신뢰하는 솔루션입니다.
“Outcold Solutions 덕분에 모니터링 역량을 강화하면서도 Splunk 라이선스 비용을 50% 절감할 수 있었습니다. 배포는 매끄러웠고, 지원 팀은 탁월합니다.”
“지금까지 평가한 컨테이너 모니터링 솔루션 중 최고입니다. 설치는 말 그대로 5분 만에 끝났고, Kubernetes 클러스터 전체를 즉시 완전히 파악할 수 있었습니다.”
“뛰어난 제품 품질과 세계적 수준의 지원. Outcold Solutions는 우리의 디지털 전환 여정에서 결정적인 역할을 했습니다.”
“Red Hat 인증을 받은 OpenShift 솔루션이었기에 곧바로 프로덕션에 배포할 확신을 가질 수 있었습니다. 보안 및 규정 준수 기능은 엔터프라이즈 고객에게 꼭 필요한 것들입니다.”
“지원이 탁월합니다. 팀은 신속하고 전문적이며, 우리의 성공을 위해 언제나 한 걸음 더 나아가 줍니다. 전문가 팀과 즉시 연결되고, 제품 문제뿐 아니라 Kubernetes와 Splunk 배포를 포함한 우리 인프라의 문제까지 해결하도록 도와주었습니다.”
성공 사례
글로벌 물류 선도 기업의 컨테이너 마이그레이션 간소화
220개국 이상에서 사업을 운영하는 선도적인 국제 물류 기업은 Java 애플리케이션을 기존 VM에서 Kubernetes와 OpenShift 클러스터로 마이그레이션하면서 큰 어려움에 직면했습니다. Java 애플리케이션은 특정 디렉터리에 로그를 기록하도록 설정이 굳어져 있었고, 이 로그를 컨테이너 stdout으로 리디렉션하는 것은 문제가 많고 리소스도 많이 소모했습니다.
- 솔루션:
- 이 기업은 Collectord의 볼륨 모니터링 기능과 어노테이션 시스템을 사용해 코드 변경 없이 기존 로깅 패턴을 유지했습니다. 다양한 디렉터리의 로그를 자동으로 찾아 전달하는 어노테이션을 적용해 컨테이너 환경으로 매끄럽게 전환했습니다.
- 성과:
- 이 기업은 로깅 워크플로를 중단하지 않고 200개 이상의 애플리케이션을 컨테이너로 성공적으로 마이그레이션했습니다. 개발 팀은 익숙한 로깅 방식을 유지했고, 운영 팀은 더 높은 가시성을 확보했습니다. 맞춤형 로그 전달 설정이 필요 없어지면서 배포 시간은 40% 단축되었습니다.
통신 대기업의 다중 팀 로그 관리 문제 해결
수많은 개발 팀을 둔 대형 통신 기업은 로그를 알맞은 Splunk 출력과 인덱스로 보내는 데 어려움을 겪고 있었습니다. 50개가 넘는 팀이 컨테이너화된 애플리케이션을 운영하고 있었고, 각 팀은 규정 준수 요건을 충족하기 위해 서로 다른 Splunk 인덱스와 출력 설정을 필요로 했습니다.
- 솔루션:
- Collectord의 어노테이션 기반 설정 시스템을 도입해 중앙 거버넌스를 유지하면서 로그 관리 설정을 분산할 수 있었습니다. 각 팀은 인프라 팀의 개입 없이 Kubernetes 어노테이션으로 필요한 Splunk 출력과 인덱스를 독립적으로 지정할 수 있게 되었습니다.
- 성과:
- 설정 관련 티켓은 85% 줄었고, 애플리케이션 배포 주기는 평균 3일 앞당겨졌습니다. 중앙 플랫폼 팀이 감독을 유지하는 가운데 각 팀이 데이터 라우팅을 정밀하게 제어하게 되면서 보안 규정 준수도 개선되었습니다.
금융 기관의 로깅 플랫폼 간 매끄러운 마이그레이션
대형 금융 서비스 기업은 Splunk 기반 컨테이너 모니터링에 많은 투자를 했지만, 전략적인 이유로 Elasticsearch로 마이그레이션해야 했습니다. 기존 모니터링 워크플로가 중단되고 어노테이션 기반 로그 설정 시스템의 이점을 잃게 될까 우려했습니다.
- 솔루션:
- Collectord의 플랫폼 독립적인 아키텍처를 활용해, 로그 추출, 필드 매핑, 민감 데이터 필터링에 쓰던 기존 어노테이션 시스템을 그대로 유지하면서 출력 대상을 Splunk에서 Elasticsearch로 재설정할 수 있었습니다.
- 성과:
- 애플리케이션 설정을 전혀 변경하지 않고 로깅 플랫폼 마이그레이션을 완료했습니다. 개발 팀은 이미 익숙한 어노테이션 패턴을 그대로 사용했고, 최종 사용자는 마이그레이션을 인지하지 못할 정도였습니다. 이 기업은 약 2,000시간의 재설정 작업을 절감한 것으로 추산합니다.
은행 그룹의 세분화된 리소스 제어 도입
내부 팀에 IaaS(Infrastructure as a Service)를 제공하는 다국적 은행 그룹은 로깅 인프라를 압도하는 “시끄러운 이웃(noisy neighbor)” 애플리케이션 문제를 안고 있었습니다. 일부 팀이 과도한 양의 로그를 생성해 모두의 성능에 영향을 주고 있었습니다.
- 솔루션:
- 인프라 팀은 Collectord의 고급 스로틀링 기능을 사용해 프로젝트와 네임스페이스별 로그 볼륨 할당량을 도입했습니다. 어노테이션 기반 설정으로 어떤 애플리케이션과 팀에 특정 처리량 제한을 적용할지 정밀하게 제어할 수 있었습니다.
- 성과:
- 로그 수집이 예측 가능하고 관리 가능해져 최대 부하 시의 서비스 저하를 막을 수 있었습니다. 은행은 정당하게 대량 로그가 필요한 팀에는 유연성을 제공하면서 공정 사용 정책을 시행할 수 있었습니다. 전체 시스템 안정성은 99.8% 향상되었고, 과잉 프로비저닝을 없애 인프라 비용은 30% 감소했습니다.
바로 가기
모니터링
Monitoring Kubernetes
Monitoring OpenShift
Monitoring Docker
제품 릴리스 소식을 받아 보려면 뉴스레터를 구독하십시오
Outcold Solutions 소개
Outcold Solutions는 Splunk Enterprise와 Splunk Cloud용 애플리케이션을 개발합니다. Collectord를 기반으로 하는 인증받은 모니터링 솔루션은 Kubernetes, OpenShift, Docker 클러스터와 Linux 호스트, Windows 컨테이너의 로그, 메트릭, 이벤트를 Splunk로 가져오고, 개발자가 애플리케이션을 지켜보고 운영자가 클러스터를 건강하게 유지하도록 돕는 대시보드와 알림을 함께 제공합니다. 검색 앱은 데이터를 수집하지 않고 검색 창에서 Kubernetes와 AWS를 실시간으로 조회하며, OS AI Agent는 고객이 선택한 모델을 각 사용자의 고유 권한으로 Splunk 안에서 활용하게 합니다. 2017년부터 기업이 인프라에 관한 복잡한 질문에 답하는 데 필요한 것을 한곳에 모아 둘 수 있도록 지원해 왔습니다.


