Kubernetes、OpenShift、Docker、AWS を、すべて Splunk で
Collectord と Splunk アプリで Kubernetes、OpenShift、Docker を監視。データを取り込むことなく、検索バーから Kubernetes と AWS にライブで問い合わせ。調査は、お客様自身の Splunk 権限で動作する AI エージェントに任せられます。Splunk Enterprise と Splunk Cloud に対応。
製品
監視
すべてを転送し、履歴を残す
Collectord は、コンテナ、ホスト、アプリケーションのログ、メトリクス、イベントを Splunk に転送します。アプリは、それらを活用するためのダッシュボードとアラートを提供します。
Linux と Windows コンテナにも対応し、Elasticsearch と OpenSearch や QRadar への転送も可能です。
ライブ検索
ライブ API に、今この瞬間の状態を問い合わせる
Splunk の検索バーから、登録したすべてのクラスター、アカウント、リージョンにわたって Kubernetes と AWS に問い合わせる検索アプリです。データの取り込みも、追加のインデックスストレージも不要です。
監視アプリを補完します。履歴は取り込みで、今この瞬間の状態はライブ API で。
AI エージェント
お客様自身のモデルを Splunk で活用する
データをプロファイリングし、SPL を作成して検証し、ダッシュボードとアラートを構築してお客様の承認を待つエージェントです。すべての操作は、ユーザー自身の Splunk 権限で実行されます。
OpenAI、Anthropic、Azure OpenAI、AWS Bedrock、または OpenAI 互換エンドポイントの背後にあるローカルモデルに対応します。
- SplunkBase からのダウンロード数
- 40,000
- アプリケーションのインストール数
- 2,000
- イメージのプル数
- 3,000万
Collectord による監視
Splunk Enterprise と Splunk Cloud で OpenShift、Kubernetes、Docker を監視
10分のセットアップで、完全な監視プラットフォームが手に入ります。ログ集約、パフォーマンスとシステムのメトリクス、コントロールプレーンとアプリケーションのメトリクス、ネットワークアクティビティのダッシュボード、そしてクラスターとアプリケーションのパフォーマンス問題を事前に知らせるアラート。Collectord はコンテナ、ホスト、アプリケーションのログを検出して転送し、その途中で変換します。転送前に機密情報を削除し、必要なデータだけを転送することでライセンスコストを削減します。
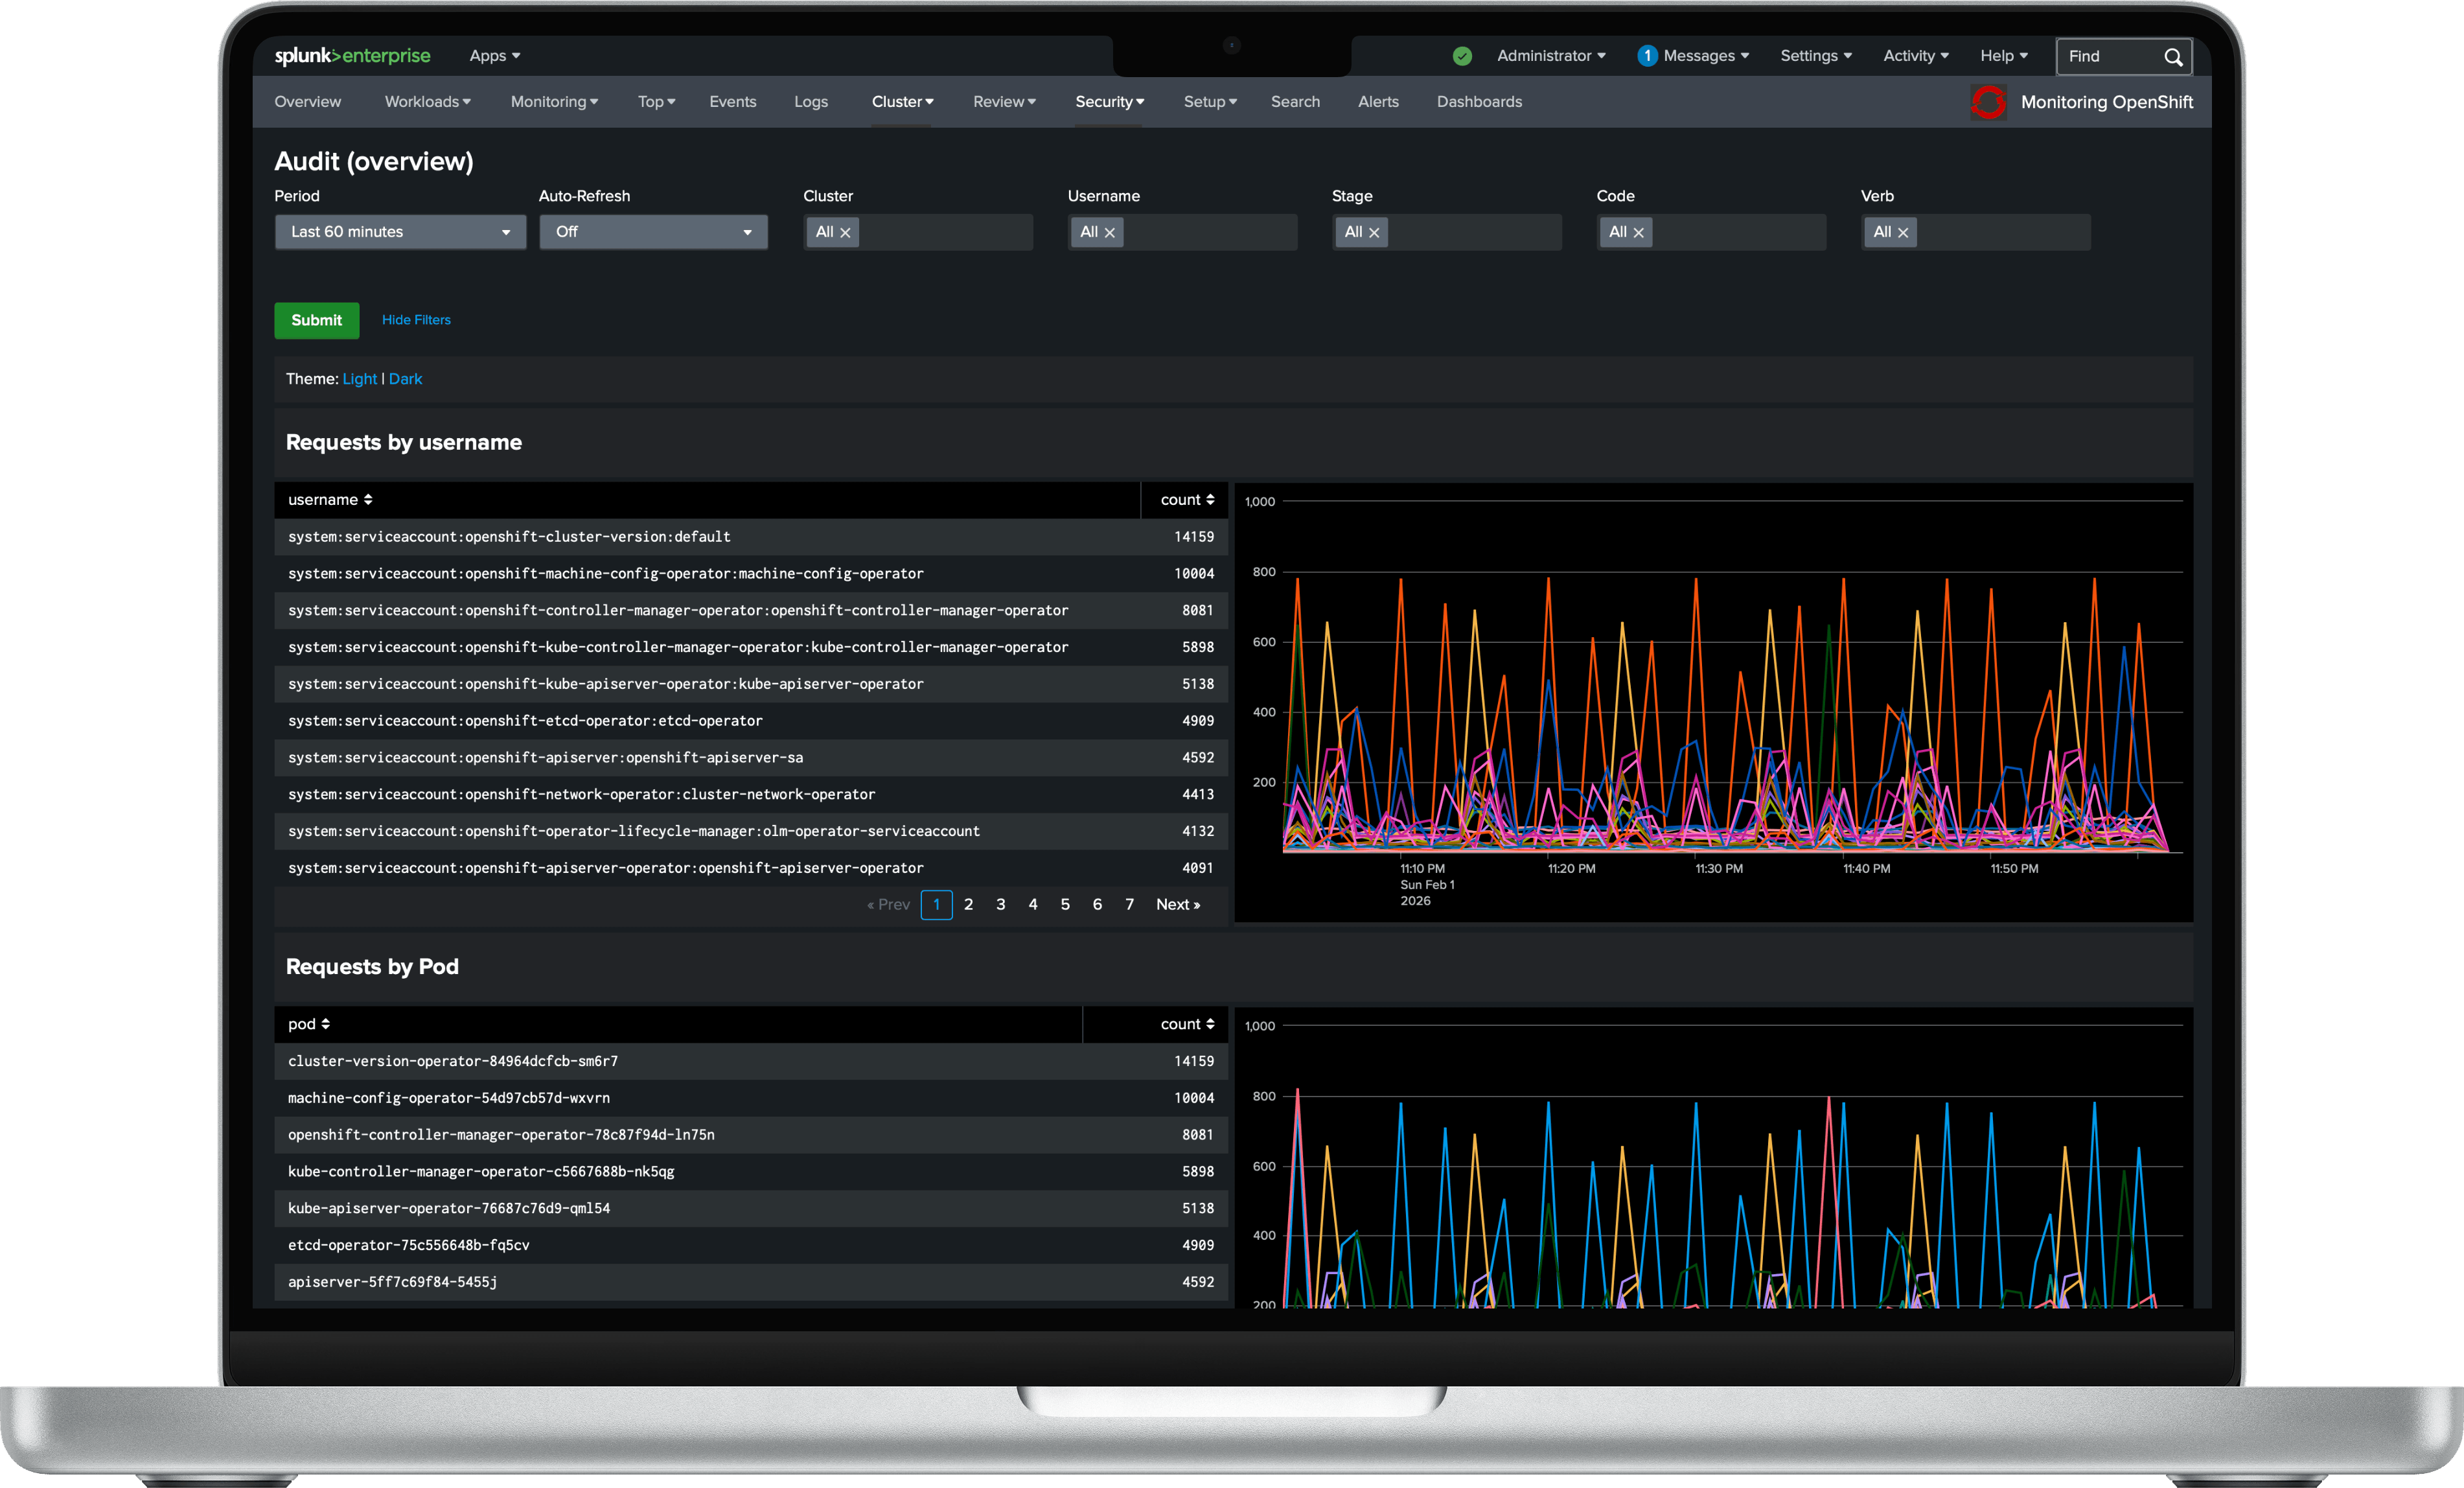
- アプリケーションパフォーマンス監視。
- CPU、メモリ、ディスク I/O、セキュリティ情報を含む詳細なメトリクスで、コンテナとプロセスのパフォーマンスを包括的に可視化します。アプリケーション固有のメトリクスを Prometheus 形式で転送し、構築済みの Splunk ダッシュボードを活用することで、運用状況を即座に把握し、平均復旧時間 (MTTR) を短縮します。
- エンタープライズログ集約。
- コンテナ、アプリケーション、サーバーのログを、フィルタリングとエンリッチメントを行いながら一元化します。柔軟なマッピングで、コンテナメタデータが付与されたログをフィルタリングし、ログとメトリクスを関連付け、Splunk の高度な分析を活用できます。Collectord は転送前にログを変換し、GDPR 準拠のために機密情報や PII データを自動的に削除し、データの選別によってライセンスとストレージのコストを最大60%削減します。
- プロアクティブなクラスターヘルス監視。
- 過去のイベント分析、リソース割り当ての監視、キャパシティ管理による包括的なクラスター診断で、ダウンタイムを防ぎます。クラスターヘルス監視用の本番対応アラートを設定不要で導入でき、初日から99.9%の稼働率を確保します。
- エンタープライズセキュリティとコンプライアンス。
- クラスター、ネームスペース、Pod、コンテナ単位のきめ細かなアクセス制御で、エンタープライズのセキュリティ要件を満たします。クラスター内のネットワークアクティビティと外部接続を監視して脅威を検知します。昇格したセキュリティ権限を持つコンテナを自動的に特定し、コンプライアンスレポートとデプロイ変更の追跡のために包括的な監査証跡を維持します。
- 開発者の生産性を高め、運用負荷を軽減。
- 開発者が本当に使いたくなる、ログとメトリクス収集の統合プラットフォームで、ツールの乱立を解消します。開発チームはシンプルなアノテーションで、ログ集約ツールでのデータの表示方法をカスタマイズし、複数行ログのパターンを指定し、ターミナルのエスケープコードを除去し、タイプ、ソース、インデックスを上書きできます。運用負荷を40%削減しながら、開発サイクルを加速します。
- 1つのエージェントで、より多くのプラットフォームと転送先へ。
- 同じ Collectord が Linux ホストと Windows コンテナも監視し、Kubernetes のログを Elasticsearch と OpenSearch や syslog 経由の QRadar に転送します。
Powered by
当社の監視ソリューションは、Outcold Solutions が開発したエンタープライズグレードのコンテナネイティブソフトウェア Collectord を基盤としています。Collectord は、ログの検出、変換、転送、システムメトリクスの収集、オーケストレーションフレームワークからのコントロールプレーンメトリクスの取得、ネットワークアクティビティの監視を包括的に行います。柔軟で強力なログ変換ツールを備え、転送前にログ行から機密情報をフィルタリングして保護できます。Collectord のデータフィルタリングでライセンスコストを最大60%削減。ログストリームから転送するデータを正確に選択できます。Collectord はコンテナログとホストログをシームレスに転送し、コンテナ化されたアプリケーションのログを自動的に検出します。
取り込み不要のライブ検索
Splunk の検索バーから、クラスターとクラウドにライブで問い合わせる
取り込みは履歴のため、ライブ API は今この瞬間の状態のため。検索アプリは SPL から Kubernetes と AWS の API を呼び出し、登録したすべてのクラスター、アカウント、リージョンを横断します。デプロイするエージェントも、取り込むデータも、追加のインデックスストレージも不要です。どちらも Splunk Enterprise と Splunk Cloud のサーチヘッドにインストールします。
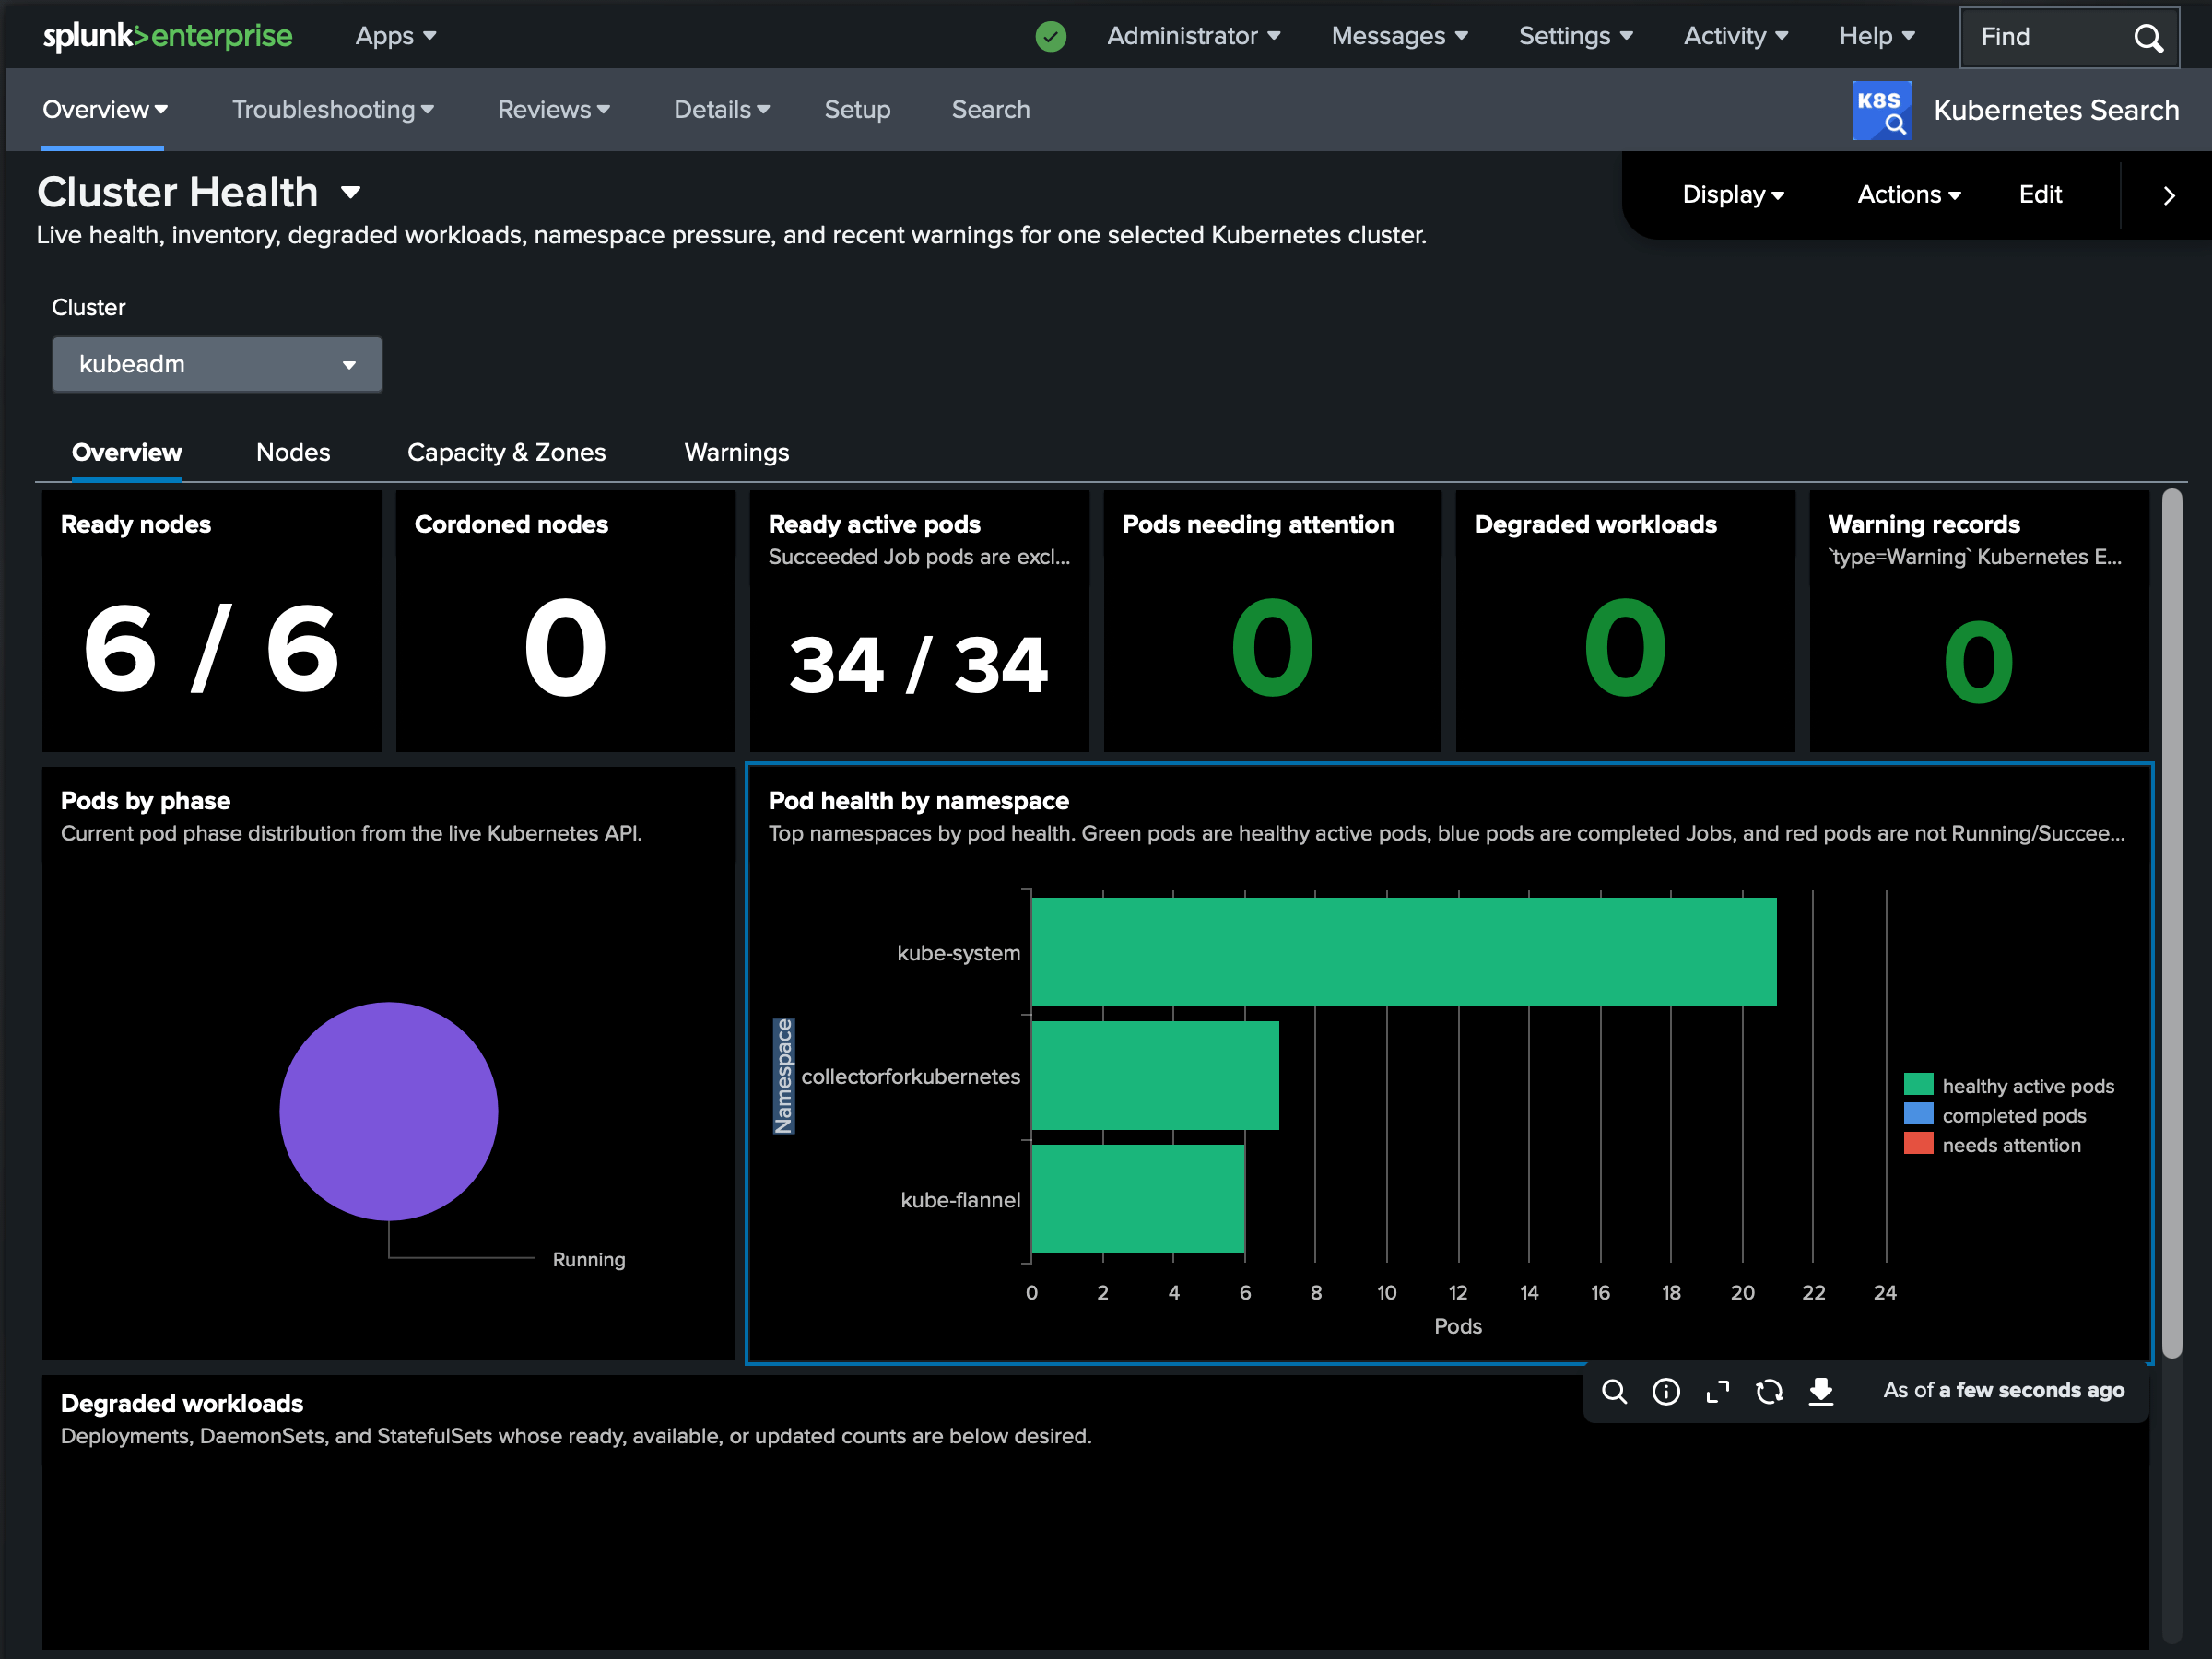
Kubernetes Search
Splunk から離れることなく、ライブの Kubernetes API に対して kubectl 風のクエリを実行します。登録したすべてのクラスターにわたって、リソースの一覧表示、Pod ログのストリーミング、イベントの参照、オブジェクトの詳細表示 (describe) ができます。 クラスター内のエージェントも、取り込みも、追加のインデックスストレージも不要です。
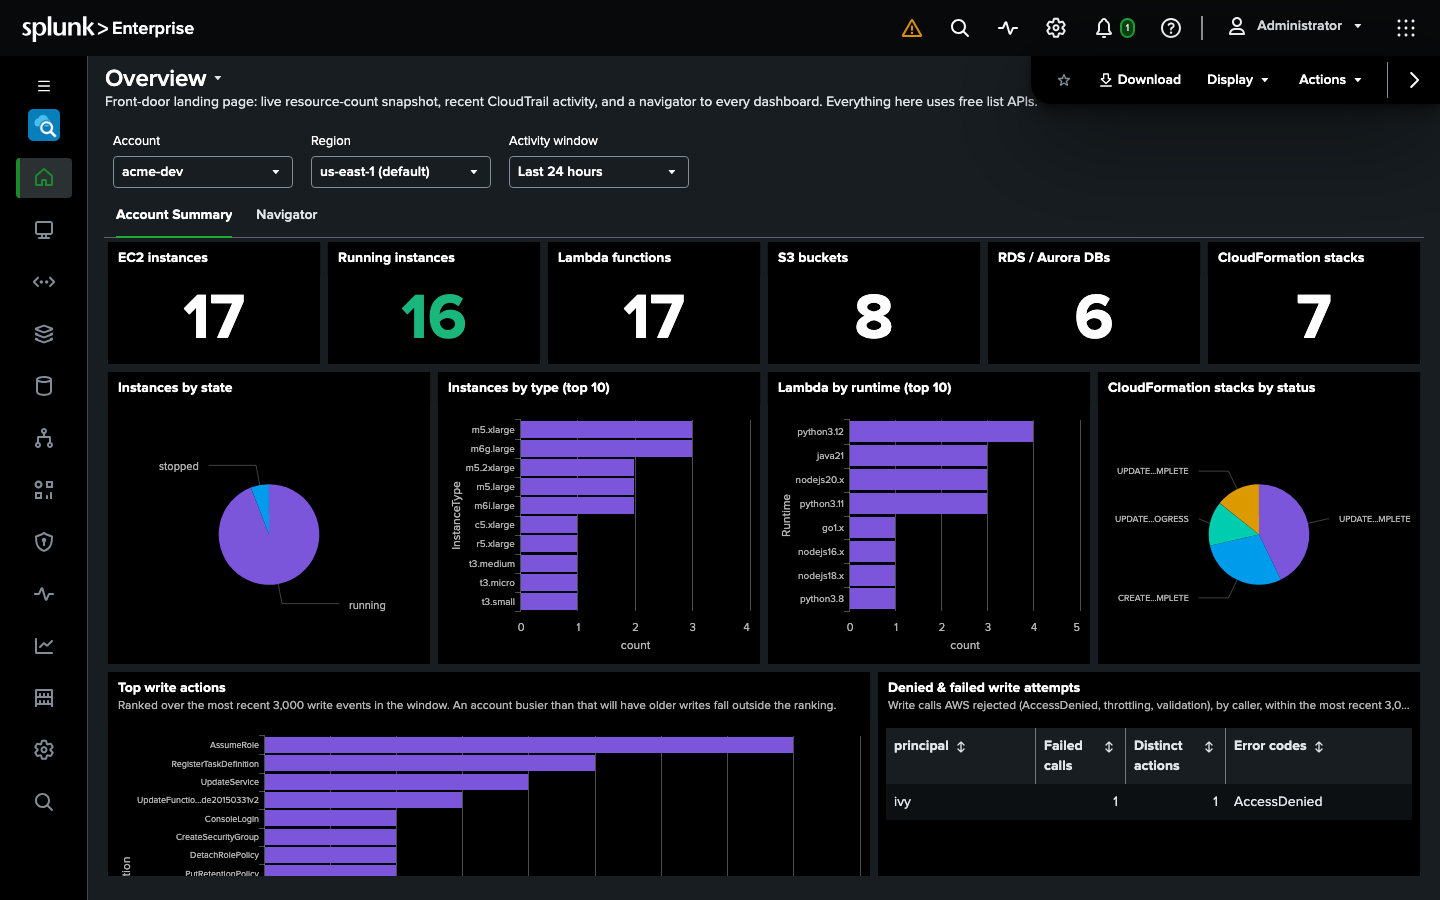
Search for AWS ベータ
検索バーから AWS 環境全体にライブで問い合わせます。Cloud Control 経由であらゆる種類のリソースを一覧表示し、CloudWatch ログを追跡して CloudWatch メトリクスをグラフ化し、CloudTrail イベントを検索し、Athena クエリを実行し、登録したすべてのアカウントとリージョンの Cost Explorer データを取得できます。 取り込みもインデックスストレージも不要で、AWS サービスごとに1つのダッシュボードを、AWS コンソールと同じ分類で用意しています。
AI エージェント ベータ
お客様自身の LLM を Splunk に持ち込み、承認のもとで活用する
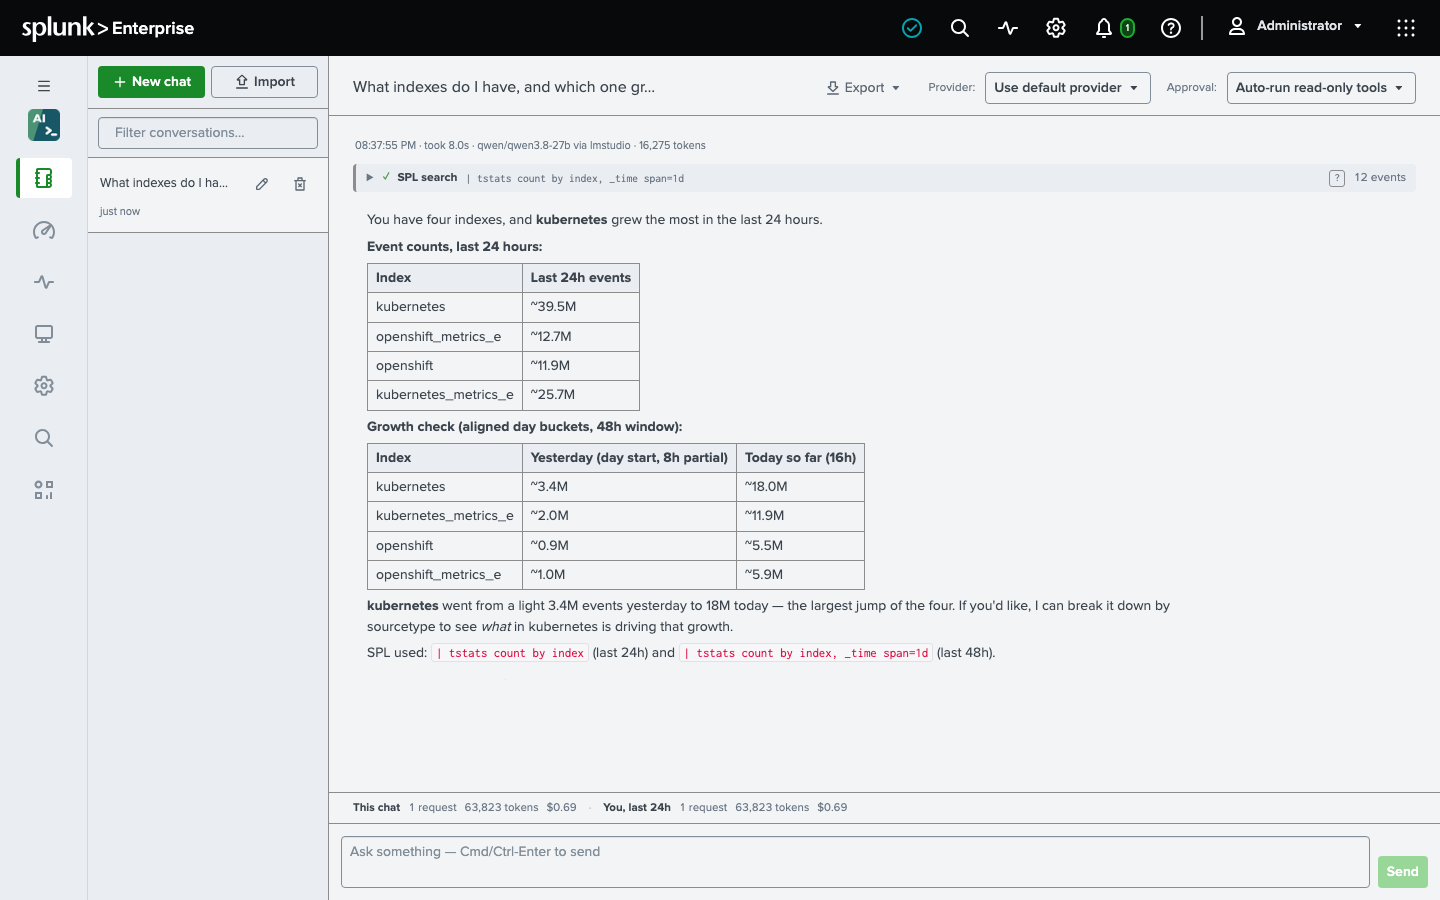
OS AI Agent は、Splunk の中で動作する、ベンダーに依存しないアシスタントです。すでに契約しているモデルを指定するだけで、データをプロファイリングし、SPL を作成して検証し、マクロとデータモデルを読み取り、ダッシュボードとアラートを構築します。
- お客様のモデル。
- OpenAI、Anthropic、Azure OpenAI、AWS Bedrock、または OpenAI 互換エンドポイントの背後にあるローカルモデル。
- お客様の承認。
- エージェントが構築するダッシュボードとアラートは、書き込まれる前にお客様の承認を待ちます。
- お客様の権限。
- すべての操作は、呼び出したユーザー自身の Splunk 権限で実行されます。
- チャット、SPL、または無人で。
- チャットで対話する、SPL から呼び出す、あるいは誰も見ていない間にアラートを調査させる。
- テレメトリなし。
- お客様の環境から外に出るのはプロバイダーに送信する内容だけで、ライセンスはオフラインで適用されます。
Splunkbase 公開前にベータ版をお試しください
Search for AWS と OS AI Agent はベータ版で、まだ Splunkbase には公開されていません。ご希望の製品をお知らせいただければ、ベータ版のライセンスとともにパッケージをお送りします。どちらも Splunk Enterprise と Splunk Cloud のサーチヘッドにインストールします。
お客様の声
2017年以来、世界中の数百社のお客様に信頼されています。
「Outcold Solutions のおかげで、監視機能を強化しながら Splunk のライセンスコストを50%削減できました。導入はスムーズで、サポートチームも非常に優秀です。」
「これまで評価した中で最高のコンテナ監視ソリューションです。インストールは文字どおり5分で完了し、すぐに Kubernetes クラスターを完全に可視化できました。」
「卓越した製品品質と世界水準のサポート。Outcold Solutions は、当社のデジタルトランスフォーメーションの取り組みに大きく貢献してくれました。」
「Red Hat 認定の OpenShift ソリューションだったので、安心してすぐに本番環境へ展開できました。セキュリティとコンプライアンスの機能は、まさにエンタープライズのお客様が必要とするものです。」
「サポートは素晴らしいの一言です。チームの対応は迅速で知識も豊富、私たちの成功のために常に一歩踏み込んで支援してくれます。専門家チームにすぐにつながり、製品だけでなく、Kubernetes や Splunk の環境を含む当社のインフラストラクチャの問題解決まで手助けしてくれました。」
導入事例
グローバル物流大手がコンテナ移行を効率化
220か国以上で事業を展開する国際物流大手は、Java アプリケーションを従来の VM から Kubernetes と OpenShift のクラスターへ移行する際に、大きな課題に直面しました。Java アプリケーションは特定のディレクトリにログを書き出す設定で確立されており、これらのログをコンテナの標準出力にリダイレクトするのは問題が多く、リソースも大量に消費しました。
- ソリューション:
- Collectord のボリューム監視機能とアノテーションの仕組みを使い、同社はコードを変更することなく既存のログ出力パターンを維持しました。さまざまなディレクトリからログを自動的に検出して転送するアノテーションを導入することで、コンテナ環境へのシームレスな移行を実現しました。
- 成果:
- 同社は、ログのワークフローを中断することなく200以上のアプリケーションをコンテナへ移行しました。開発チームは慣れ親しんだログの運用方法を維持し、運用チームは可視性を高めました。カスタムのログ転送設定が不要になったことで、デプロイ時間は40%短縮されました。
通信大手が複数チームにまたがるログ管理を解決
多数の開発チームを抱える大手通信企業は、ログを適切な Splunk の出力先とインデックスに振り分けることに苦労していました。50を超えるチームがコンテナ化されたアプリケーションを運用しており、各チームはコンプライアンス要件を満たすために、異なる Splunk インデックスと出力設定を必要としていました。
- ソリューション:
- Collectord のアノテーションベースの設定の仕組みを導入したことで、同社は中央のガバナンスを維持しながら、ログ管理の設定を分散化できました。各チームはインフラチームの手を借りることなく、Kubernetes のアノテーションを通じて必要な Splunk の出力先とインデックスを独自に指定できるようになりました。
- 成果:
- 設定に関するチケットの件数は85%減少し、アプリケーションのデプロイサイクルは平均で3日短縮されました。中央のプラットフォームチームが監督を維持しつつ、各チームがデータのルーティングを正確に制御できるようになり、セキュリティコンプライアンスも向上しました。
金融機関がログ基盤をシームレスに移行
大手金融サービス企業は、Splunk によるコンテナ監視に多額の投資をしていましたが、戦略上の理由から Elasticsearch へ移行する必要がありました。既存の監視ワークフローの中断や、アノテーションベースのログ設定の仕組みがもたらす利点の喪失を懸念していました。
- ソリューション:
- Collectord のプラットフォームに依存しないアーキテクチャを活用し、同社はログ抽出、フィールドマッピング、機密データのフィルタリングに使っていた既存のアノテーションの仕組みを維持したまま、出力先を Splunk から Elasticsearch へ切り替えることができました。
- 成果:
- アプリケーションの設定を一切変更することなく、ログ基盤の移行を完了しました。開発チームは慣れ親しんだ同じアノテーションのパターンを使い続け、エンドユーザーは移行を意識することもありませんでした。同社は、再設定作業を推定2,000時間削減しました。
銀行グループがきめ細かなリソース制御を導入
社内チームに Infrastructure as a Service を提供する多国籍銀行グループは、「ノイジーネイバー」となるアプリケーションがログ基盤を圧迫するという課題を抱えていました。一部のチームが過剰な量のログを生成し、全員のパフォーマンスに影響を及ぼしていました。
- ソリューション:
- Collectord の高度なスロットリング機能を使い、インフラチームはプロジェクトおよびネームスペースごとのログ量のクォータを導入しました。アノテーションベースの設定により、どのアプリケーションとチームに特定のスループット制限を適用するかを正確に制御できました。
- 成果:
- ログの取り込みは予測可能で管理しやすくなり、ピーク負荷時のサービス低下を防げるようになりました。正当な理由で大量のログを必要とするチームには柔軟性を確保しつつ、公平な利用ポリシーを実施できました。システム全体の信頼性は99.8%向上し、過剰なプロビジョニングをなくしたことでインフラコストは30%削減されました。
クイックリンク
監視
Monitoring Kubernetes
Monitoring OpenShift
Monitoring Docker
ライブ検索
Kubernetes Search
Search for AWS
製品リリース情報をお届けするニュースレターにご登録ください
Outcold Solutions について
Outcold Solutions は、Splunk Enterprise と Splunk Cloud 向けのアプリケーションを開発しています。Collectord を基盤とする認定済みの監視ソリューションは、Kubernetes、OpenShift、Docker のクラスター、Linux ホスト、Windows コンテナのログ、メトリクス、イベントを Splunk に取り込み、開発者がアプリケーションを見守り、運用担当者がクラスターを健全に保つためのダッシュボードとアラートを提供します。検索アプリは、データを取り込むことなく検索バーから Kubernetes と AWS にライブで問い合わせ、OS AI Agent は、お客様が選んだモデルを各ユーザー自身の権限で Splunk の中で活用できるようにします。2017年以来、私たちは企業がインフラストラクチャに関する複雑な質問に答えるために必要な情報を一か所に集約できるよう支援してきました。


