Kubernetes, OpenShift, Docker e AWS, in Splunk
Monitoraggio di Kubernetes, OpenShift e Docker con Collectord e le nostre app Splunk. Interrogazioni live di Kubernetes e AWS dalla barra di ricerca, senza ingestion. Indagini affidate a un agente AI che lavora con i permessi Splunk dell'utente. Per Splunk Enterprise e Splunk Cloud.
Prodotti
Monitoraggio
Inoltrare tutto, conservare lo storico
Collectord inoltra a Splunk log, metriche ed eventi di container, host e applicazioni. Le app forniscono le dashboard e gli alert per sfruttarli.
Anche per Linux e container Windows, oltre all'inoltro verso Elasticsearch e OpenSearch o QRadar.
Ricerca live
Chiedere all'API live cosa succede adesso
App di ricerca che interrogano Kubernetes e AWS dalla barra di ricerca di Splunk, su tutti i cluster, gli account e le regioni registrati. Nessuna ingestion, nessuno storage aggiuntivo per gli indici.
Completano le app di monitoraggio: l'ingestion per lo storico, l'API live per ciò che succede adesso.
Agente AI
Mettere al lavoro il proprio modello in Splunk
Un agente che profila i dati, scrive e verifica SPL e costruisce dashboard e alert che attendono l'approvazione dell'utente. Ogni azione viene eseguita con i permessi Splunk propri dell'utente.
Funziona con OpenAI, Anthropic, Azure OpenAI, AWS Bedrock o un modello locale dietro un endpoint compatibile con OpenAI.
- Download da SplunkBase
- 40.000
- Installazioni delle nostre applicazioni
- 2.000
- Pull delle nostre immagini
- 30 milioni
Monitoraggio, basato su Collectord
Monitoraggio di OpenShift, Kubernetes e Docker in Splunk Enterprise e Splunk Cloud
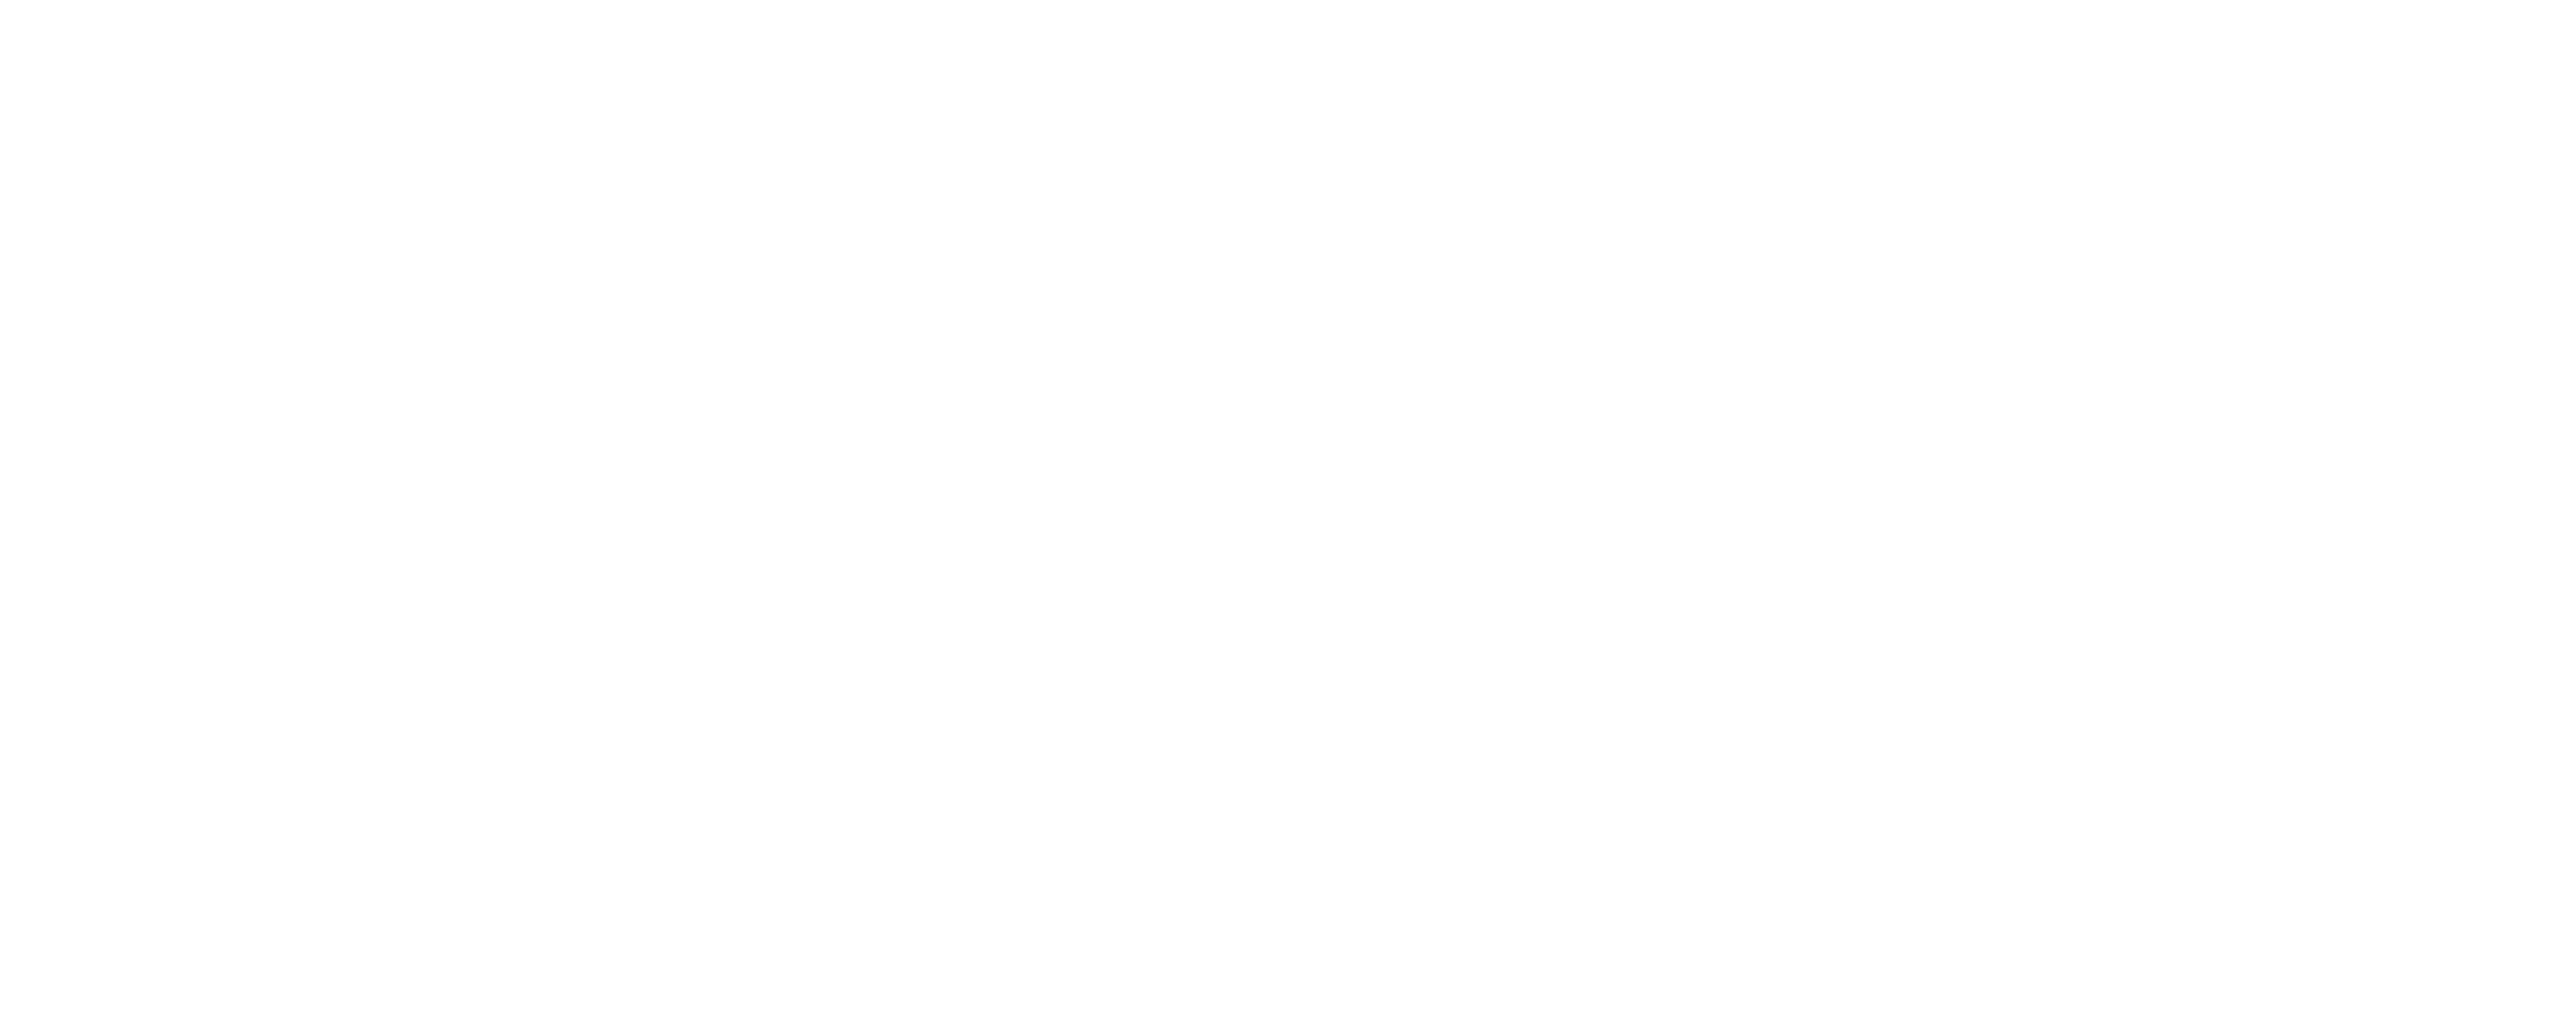
In 10 minuti di configurazione si ottiene una piattaforma di monitoraggio completa: aggregazione dei log, metriche di sistema e di prestazioni, metriche del control plane e delle applicazioni, dashboard sull'attività di rete e alert proattivi sui problemi di prestazioni di cluster e applicazioni. Collectord individua e inoltra i log di container, host e applicazioni e li trasforma lungo il percorso - rimuove le informazioni sensibili prima dell'inoltro e riduce i costi di licenza inoltrando solo i dati necessari.
- Application Performance Monitoring.
- Visibilità completa sulle prestazioni di container e processi, con metriche dettagliate su CPU, memoria, I/O del disco e sicurezza. Le metriche specifiche delle applicazioni vengono inoltrate in formato Prometheus, e le dashboard Splunk predefinite offrono intelligence operativa immediata e un mean time to resolution (MTTR) più breve.
- Aggregazione dei log a livello enterprise.
- Centralizzazione dei log di container, applicazioni e server, con filtraggio e arricchimento. Mappature flessibili permettono di filtrare i log arricchiti con i metadati dei container, correlare log e metriche e sfruttare le analisi avanzate di Splunk. Collectord trasforma i log prima dell'inoltro, rimuove automaticamente le informazioni sensibili e i dati personali (PII) per la conformità al GDPR e riduce i costi di licenza e di storage fino al 60% grazie alla selezione dei dati.
- Monitoraggio proattivo dello stato del cluster.
- Prevenzione dei downtime con una diagnostica completa del cluster: analisi storica degli eventi, monitoraggio dell'allocazione delle risorse e gestione della capacità. Alert pronti per la produzione sullo stato di salute del cluster, senza alcuna configurazione - per un uptime del 99,9% fin dal primo giorno.
- Sicurezza e conformità a livello enterprise.
- Controlli di accesso granulari per cluster, namespace, pod o container, come richiedono i requisiti di sicurezza aziendali. Monitoraggio dell'attività di rete all'interno dei cluster e delle connessioni esterne per il rilevamento delle minacce. Identificazione automatica dei container con permessi di sicurezza elevati e audit trail completi per i report di conformità e la tracciabilità delle modifiche ai deployment.
- Sviluppatori più produttivi, meno carico operativo.
- Basta con la proliferazione di strumenti: una piattaforma unificata per la raccolta di log e metriche che gli sviluppatori vogliono davvero usare. Con semplici annotazioni, i team di sviluppo personalizzano la presentazione dei dati negli strumenti di aggregazione dei log, definiscono i pattern dei log multiriga, rimuovono i codici di escape del terminale e sovrascrivono tipi, sorgenti e indici - riducendo il carico operativo del 40% e accelerando i cicli di sviluppo.
- Un solo agente, più piattaforme e destinazioni.
- Lo stesso Collectord monitora anche host Linux e container Windows, e inoltra i log di Kubernetes a Elasticsearch e OpenSearch o a QRadar via syslog.
Powered by
Le nostre soluzioni di monitoraggio si basano su Collectord, un software container-native di livello enterprise sviluppato da Outcold Solutions, che offre funzionalità complete per individuare, trasformare e inoltrare i log, raccogliere le metriche di sistema, acquisire le metriche del control plane dai framework di orchestrazione e monitorare l'attività di rete. Collectord fornisce strumenti flessibili e potenti per la trasformazione dei log, con cui proteggere le informazioni sensibili filtrandole dalle righe di log prima dell'inoltro. Costi di licenza ridotti fino al 60% grazie al filtraggio dei dati di Collectord - si sceglie esattamente quali dati inoltrare dai flussi di log. Collectord inoltra senza interruzioni i log dei container e degli host e individua automaticamente i log delle applicazioni containerizzate.
Ricerca live, senza ingestion
Cluster e cloud interrogati in tempo reale, dalla barra di ricerca di Splunk
L'ingestion serve per lo storico; l'API live per ciò che succede adesso. Le app di ricerca chiamano le API di Kubernetes e AWS da SPL, su tutti i cluster, gli account e le regioni registrati - nessun agente da installare, nessuna ingestion, nessuno storage aggiuntivo per gli indici. Entrambe si installano su un search head, in Splunk Enterprise e Splunk Cloud.
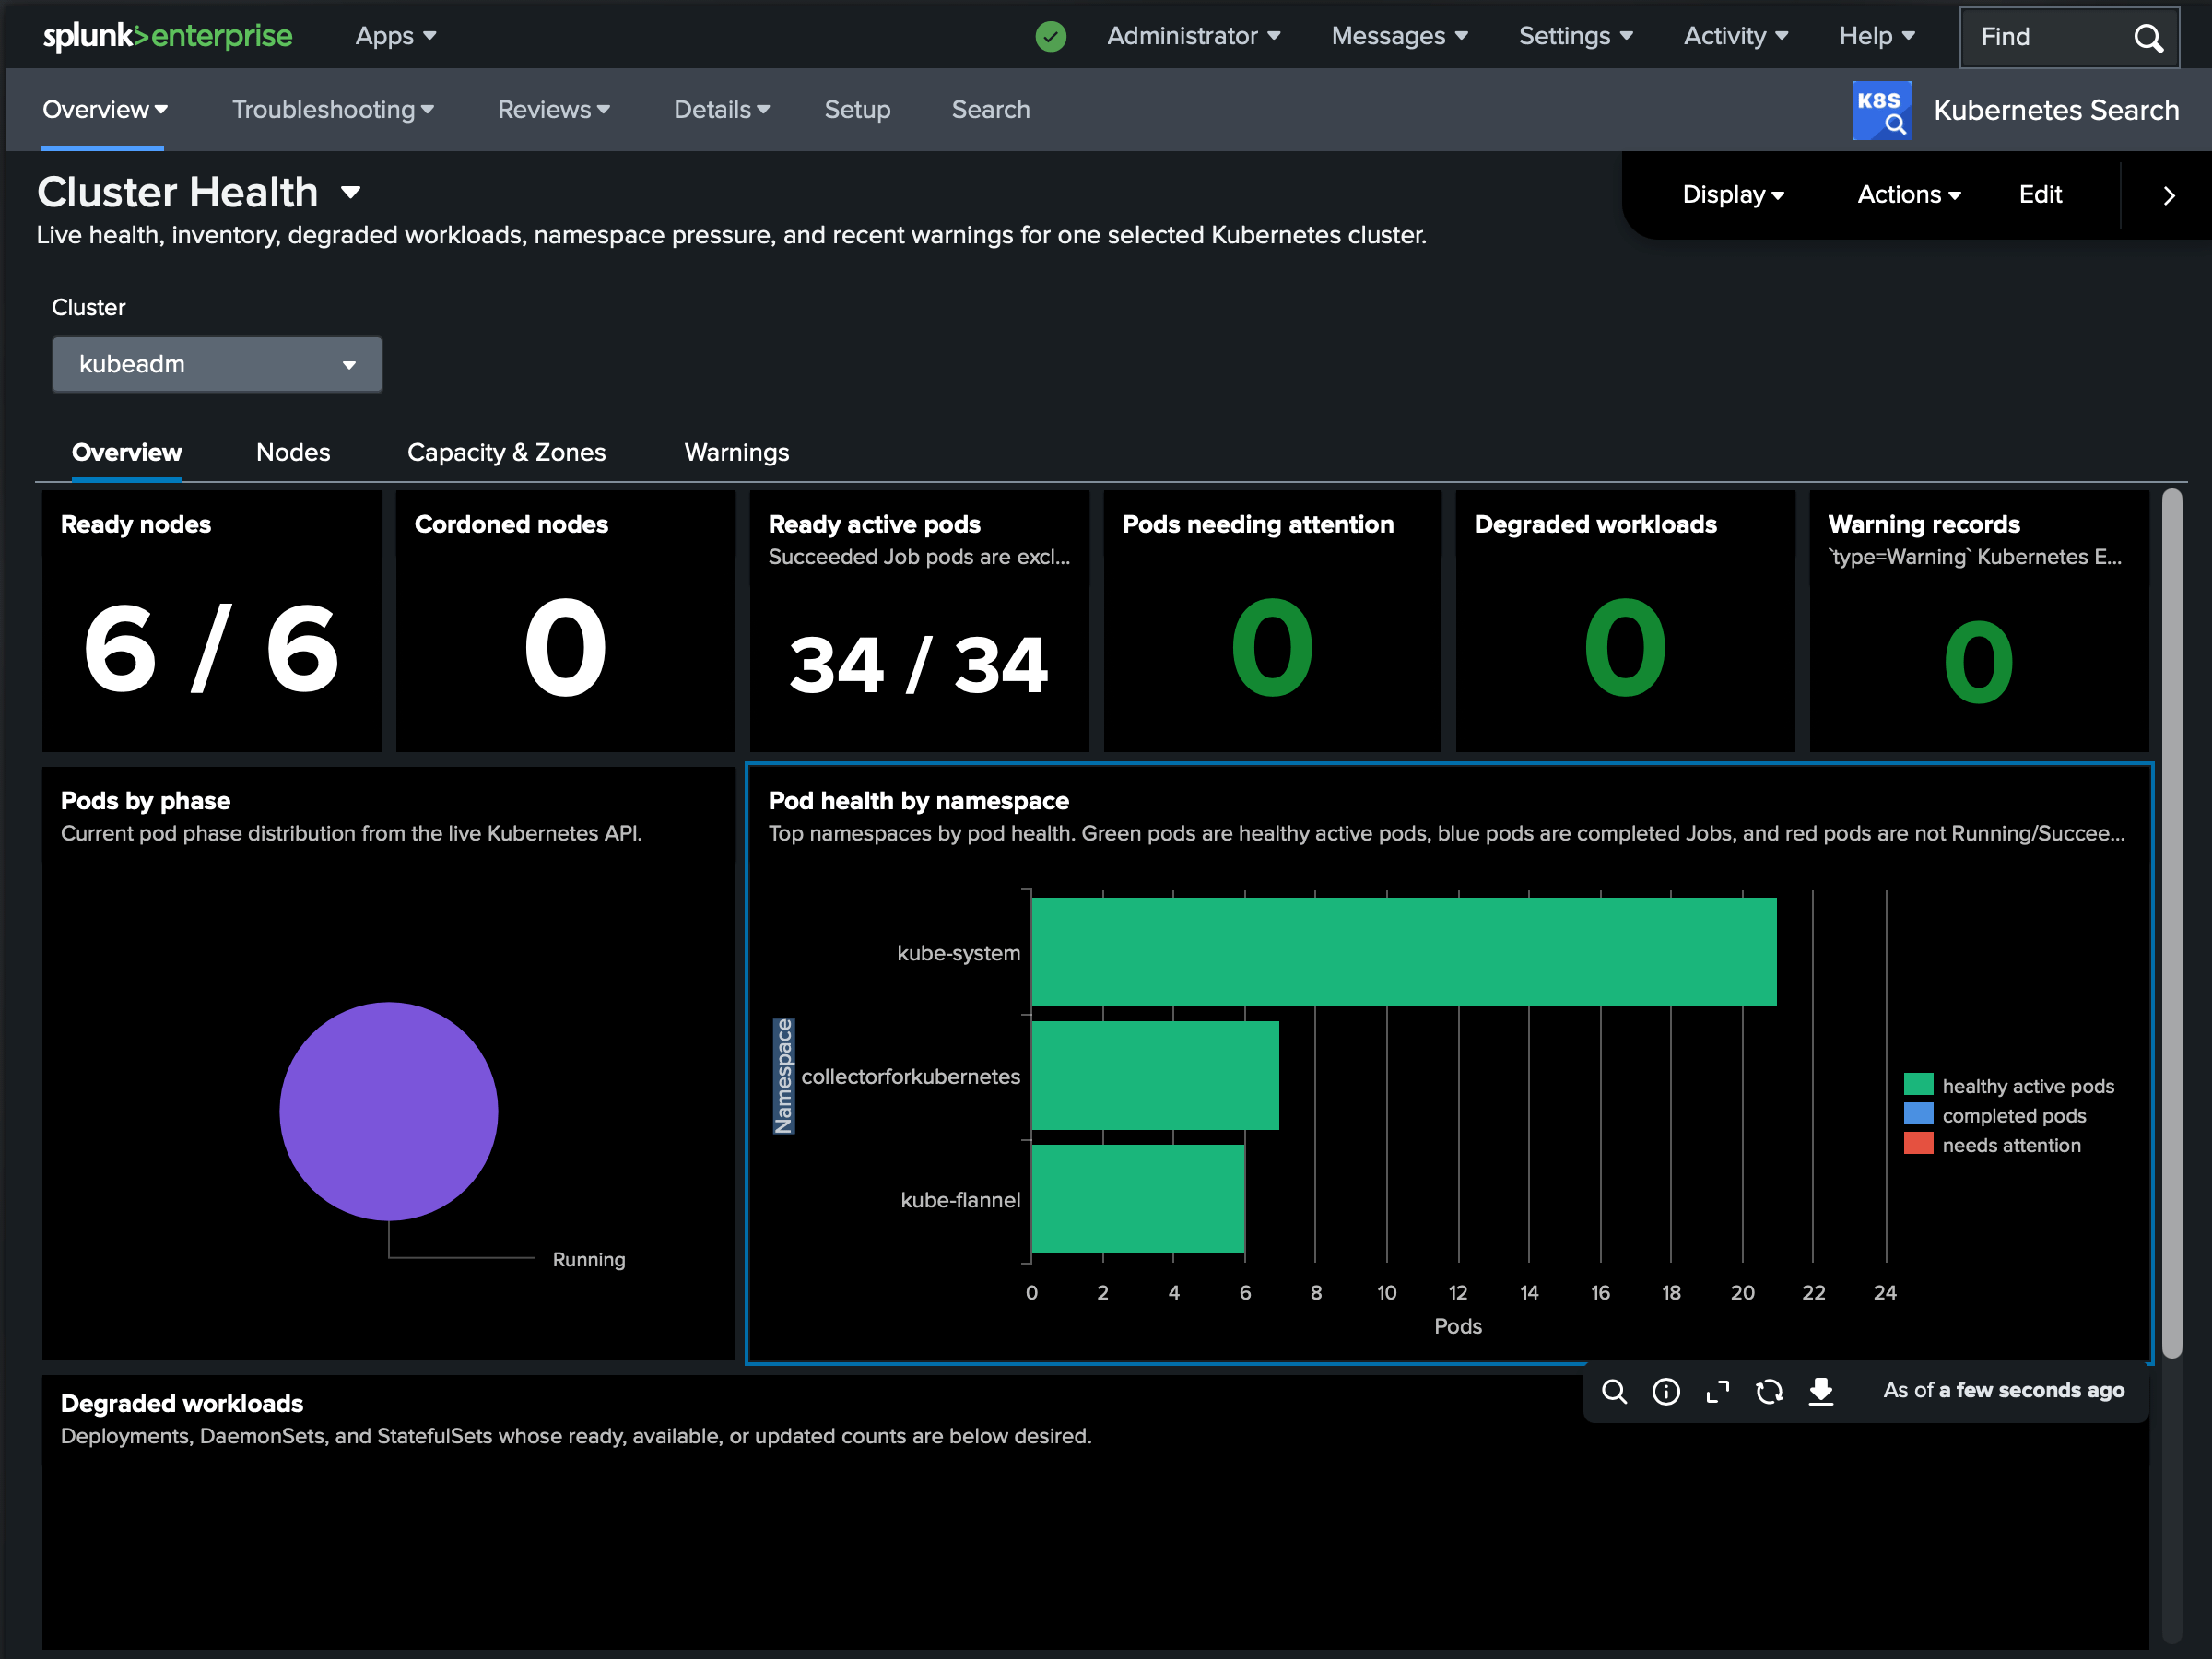
Kubernetes Search
Query in stile kubectl sull'API Kubernetes live senza uscire da Splunk - elenco delle risorse, streaming dei log dei pod, lettura degli eventi e describe degli oggetti su tutti i cluster registrati. Nessun agente nel cluster, nessuna ingestion, nessuno storage aggiuntivo per gli indici.
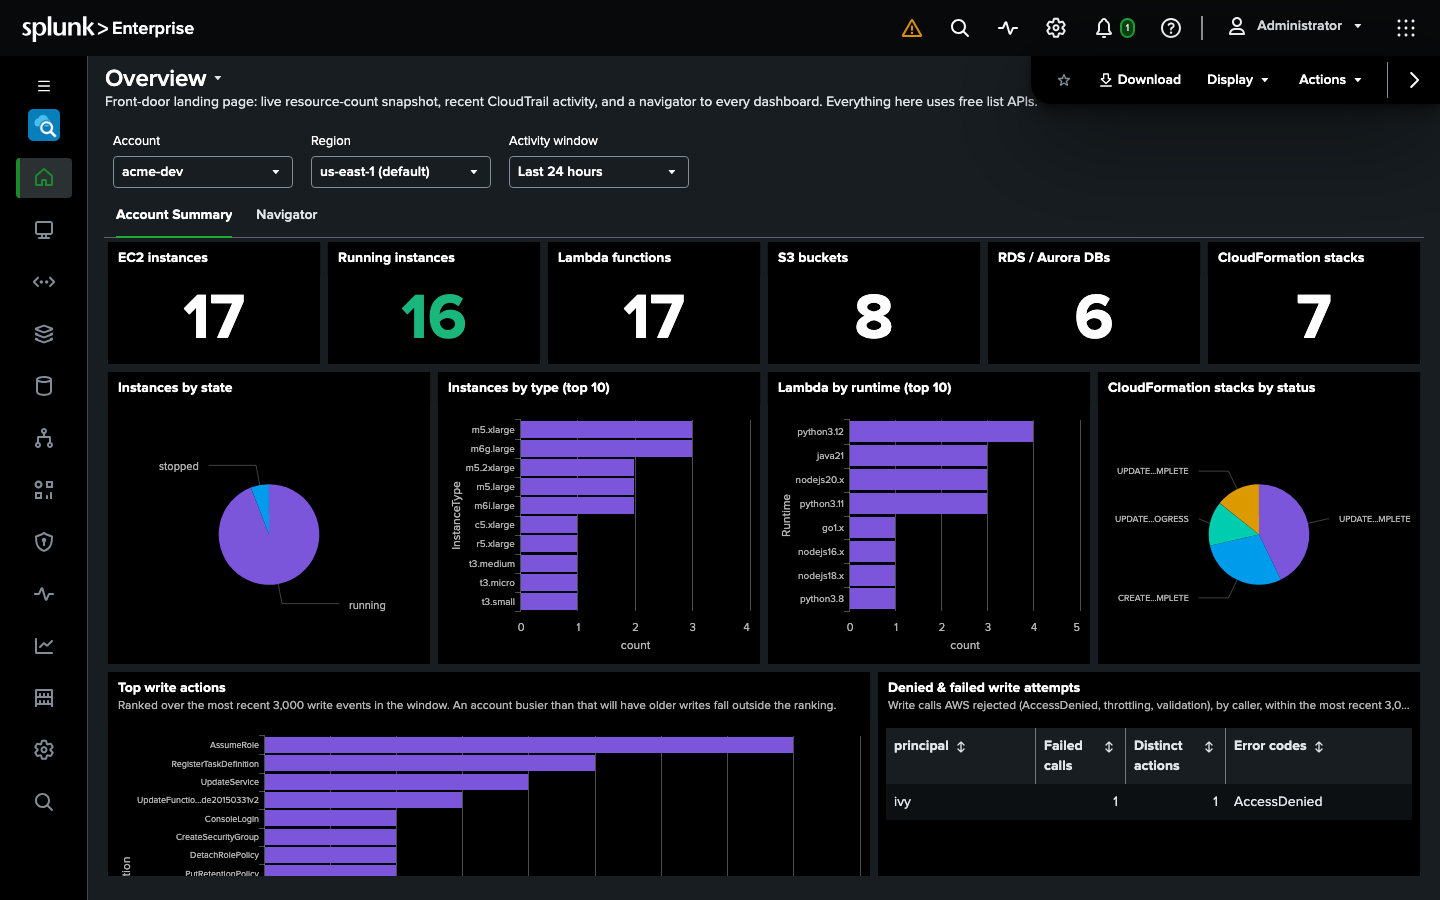
Search for AWS Beta
Interrogazione dell'ambiente AWS in tempo reale dalla barra di ricerca: elenco di risorse di qualsiasi tipo tramite Cloud Control, tail dei log CloudWatch e grafici delle metriche CloudWatch, ricerca degli eventi CloudTrail, query Athena e dati di Cost Explorer, su tutti gli account e le regioni registrati. Nessuna ingestion, nessuno storage per gli indici, e una dashboard per ogni servizio AWS, con la stessa suddivisione della console AWS.
Agente AI Beta
Porti il Suo LLM in Splunk e lo metta al lavoro con la Sua approvazione
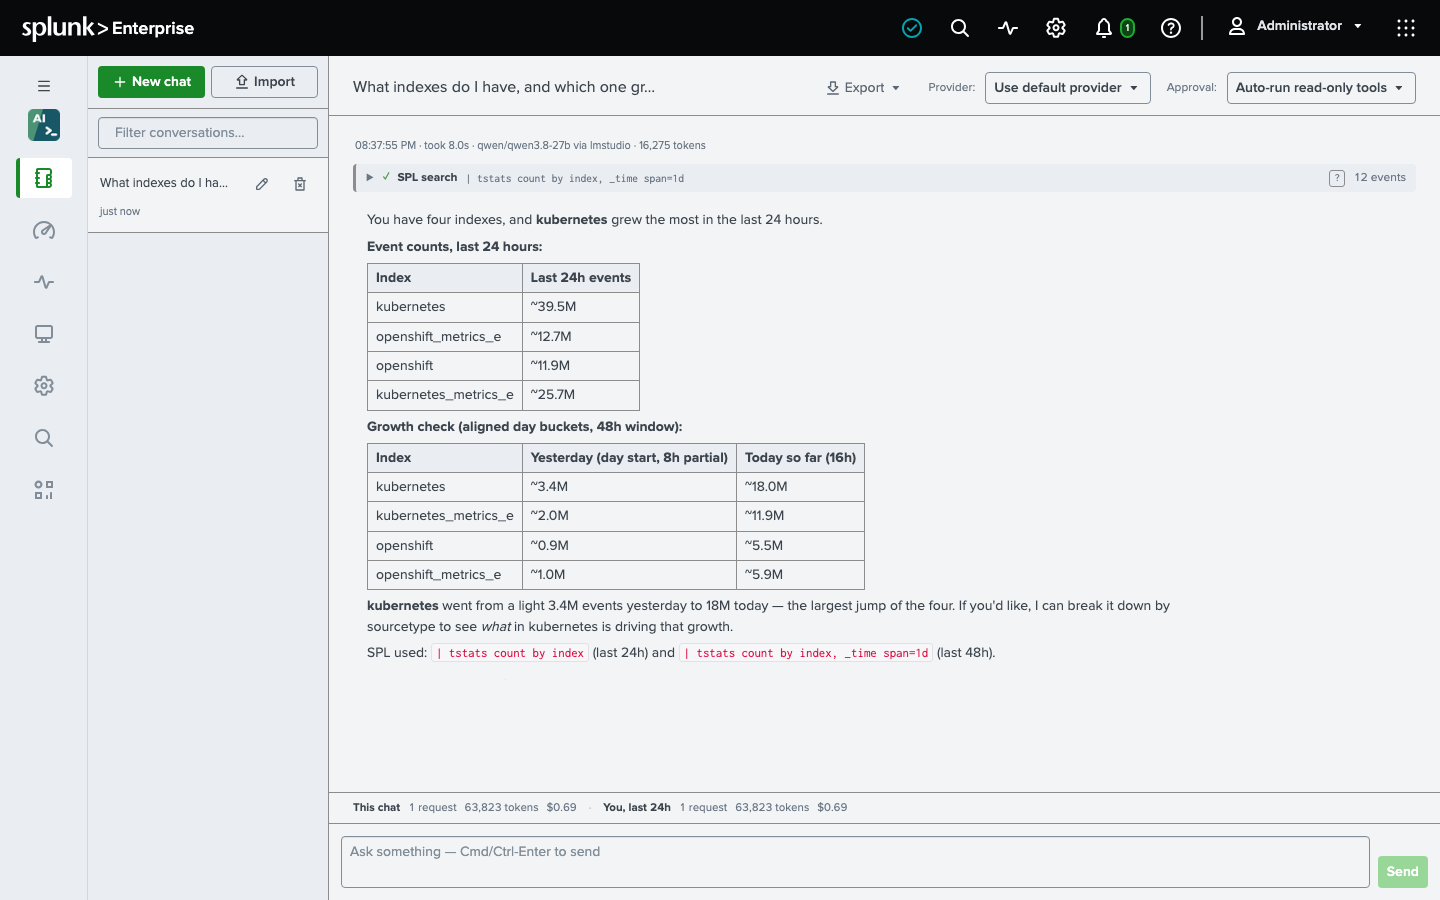
OS AI Agent è un assistente indipendente dal fornitore che funziona all'interno di Splunk. Basta collegarlo al modello per cui si paga già: profila i dati, scrive e verifica SPL, legge macro e data model e costruisce dashboard e alert.
- Il Suo modello.
- OpenAI, Anthropic, Azure OpenAI, AWS Bedrock o un modello locale dietro un endpoint compatibile con OpenAI.
- La Sua approvazione.
- Le dashboard e gli alert che costruisce restano in attesa della Sua approvazione prima che qualsiasi cosa venga scritta.
- I Suoi permessi.
- Ogni azione viene eseguita con i permessi Splunk propri dell'utente che la richiede.
- Chat, SPL o senza supervisione.
- Si può chattare con l'agente, richiamarlo da SPL o lasciare che indaghi su un alert mentre nessuno lo osserva.
- Nessuna telemetria.
- Dall'ambiente esce solo ciò che viene inviato al provider, e la licenza viene verificata offline.
Provare le beta prima che arrivino su Splunkbase
Search for AWS e OS AI Agent sono in beta e non sono ancora su Splunkbase. Basta richiederci uno dei due e invieremo il pacchetto con una licenza per la beta. Entrambi si installano su un search head, in Splunk Enterprise e Splunk Cloud.
Testimonianze
La fiducia di centinaia di clienti in tutto il mondo dal 2017.
“Outcold Solutions ci ha aiutato a ridurre del 50% i costi di licenza Splunk, migliorando al tempo stesso le nostre capacità di monitoraggio. Il deployment è avvenuto senza intoppi e il loro team di supporto è eccezionale.”
“La migliore soluzione di monitoraggio dei container che abbiamo valutato. L'installazione ha richiesto letteralmente 5 minuti e abbiamo avuto subito piena visibilità sui nostri cluster Kubernetes.”
“Qualità del prodotto eccellente e supporto di livello mondiale. Outcold Solutions è stata determinante nel nostro percorso di trasformazione digitale.”
“La loro soluzione OpenShift certificata Red Hat ci ha dato la fiducia necessaria per andare subito in produzione. Le funzionalità di sicurezza e conformità sono esattamente ciò di cui i clienti enterprise hanno bisogno.”
“Il supporto è eccezionale. Il team è reattivo, competente e sempre disposto a fare un passo in più per garantire il nostro successo. Contatto immediato con il team di esperti. Ci hanno aiutato a risolvere problemi non solo con il loro prodotto, ma anche con la nostra infrastruttura, inclusi i deployment Kubernetes e Splunk.”
Storie di successo
Un leader globale della logistica semplifica la migrazione ai container
Una delle principali multinazionali della logistica, con attività in oltre 220 paesi, ha affrontato sfide significative nella migrazione delle proprie applicazioni Java dalle VM tradizionali a cluster Kubernetes e OpenShift. Le applicazioni Java avevano configurazioni consolidate per scrivere i log in directory specifiche, e reindirizzare questi log sullo stdout dei container era problematico e oneroso in termini di risorse.
- Soluzione:
- Grazie al monitoraggio dei volumi e al sistema di annotazioni di Collectord, l'azienda ha mantenuto i propri schemi di logging senza modifiche al codice. Con annotazioni che individuano e inoltrano automaticamente i log da diverse directory, la transizione agli ambienti containerizzati è avvenuta senza interruzioni.
- Risultati:
- L'azienda ha migrato con successo 200+ applicazioni nei container senza interrompere i flussi di logging. I team di sviluppo hanno conservato le pratiche di logging a loro familiari, mentre il team operativo ha ottenuto maggiore visibilità. I tempi di deployment si sono ridotti del 40% grazie all'eliminazione delle configurazioni personalizzate per l'inoltro dei log.
Un colosso delle telecomunicazioni risolve la gestione dei log tra più team
Una grande azienda di telecomunicazioni con numerosi team di sviluppo faticava a indirizzare i log verso gli output e gli indici Splunk corretti. Con oltre 50 team che eseguivano applicazioni containerizzate, ogni team richiedeva indici e configurazioni di output Splunk diversi per soddisfare i requisiti di conformità.
- Soluzione:
- L'adozione del sistema di configurazione basato sulle annotazioni di Collectord ha permesso all'azienda di decentralizzare la configurazione della gestione dei log mantenendo una governance centrale. I team hanno potuto specificare in autonomia gli output e gli indici Splunk necessari tramite annotazioni Kubernetes, senza l'intervento del team infrastruttura.
- Risultati:
- L'organizzazione ha ridotto dell'85% il volume dei ticket di configurazione e accelerato i cicli di deployment delle applicazioni in media di 3 giorni. La conformità in materia di sicurezza è migliorata: i team hanno ottenuto un controllo preciso sul routing dei dati, mentre il team centrale di piattaforma ha mantenuto la supervisione.
Un istituto finanziario migra senza interruzioni tra piattaforme di logging
Una grande società di servizi finanziari aveva investito molto nel monitoraggio dei container con Splunk, ma per ragioni strategiche doveva migrare a Elasticsearch. Temeva di interrompere i flussi di monitoraggio esistenti e di perdere i vantaggi del proprio sistema di configurazione dei log basato sulle annotazioni.
- Soluzione:
- Sfruttando l'architettura indipendente dalla piattaforma di Collectord, l'azienda ha potuto riconfigurare la destinazione di output da Splunk a Elasticsearch mantenendo il sistema di annotazioni esistente per l'estrazione dei log, la mappatura dei campi e il filtraggio dei dati sensibili.
- Risultati:
- L'organizzazione ha completato la migrazione della piattaforma di logging senza alcuna modifica alle configurazioni delle applicazioni. I team di sviluppo hanno continuato a usare gli stessi schemi di annotazione che già conoscevano, e la migrazione è stata trasparente per gli utenti finali. L'azienda ha risparmiato circa 2.000 ore di lavoro di riconfigurazione.
Un gruppo bancario introduce controlli granulari sulle risorse
Un gruppo bancario multinazionale che fornisce infrastructure-as-a-service ai team interni aveva problemi con applicazioni “noisy neighbor” che sovraccaricavano l'infrastruttura di logging. Alcuni team generavano volumi di log eccessivi che penalizzavano le prestazioni di tutti.
- Soluzione:
- Con le funzionalità avanzate di throttling di Collectord, il team infrastruttura ha introdotto quote sul volume dei log specifiche per progetto e per namespace. La configurazione basata sulle annotazioni ha consentito un controllo preciso su quali applicazioni e team fossero soggetti a determinati limiti di throughput.
- Risultati:
- L'ingestion dei log è diventata prevedibile e gestibile, evitando il degrado del servizio nei picchi di carico. La banca ha potuto introdurre politiche di utilizzo equo lasciando flessibilità ai team con esigenze legittime di volumi elevati. L'affidabilità complessiva del sistema è migliorata del 99,8% e i costi dell'infrastruttura sono diminuiti del 30% grazie all'eliminazione dell'overprovisioning.
Link rapidi
Monitoraggio
Monitoring Kubernetes
Monitoring OpenShift
Monitoring Docker
Ricerca live
Kubernetes Search
Agente AI
OS AI Agent
Per restare aggiornati sulle release dei prodotti - Iscriviti alla newsletter
Informazioni su Outcold Solutions
Outcold Solutions sviluppa applicazioni per Splunk Enterprise e Splunk Cloud. Le nostre soluzioni di monitoraggio certificate, basate su Collectord, portano in Splunk log, metriche ed eventi da cluster Kubernetes, OpenShift e Docker, host Linux e container Windows, con le dashboard e gli alert che aiutano gli sviluppatori a tenere sotto controllo le applicazioni e gli operatori a mantenere in salute i cluster. Le nostre app di ricerca interrogano Kubernetes e AWS in tempo reale dalla barra di ricerca, senza ingestion, e OS AI Agent mette al lavoro in Splunk il modello di Sua scelta, con i permessi propri di ciascun utente. Dal 2017 aiutiamo le aziende a tenere in un unico posto tutto ciò che serve per rispondere a domande complesse sulla loro infrastruttura.


