Kubernetes, OpenShift, Docker et AWS, dans Splunk
Supervisez Kubernetes, OpenShift et Docker avec Collectord et nos applications Splunk. Interrogez Kubernetes et AWS en direct depuis la barre de recherche, sans rien ingérer. Confiez l'investigation à un agent IA qui travaille avec vos propres permissions Splunk. Pour Splunk Enterprise et Splunk Cloud.
Produits
Supervision
Tout transférer, conserver l'historique
Collectord transfère vers Splunk les logs, métriques et événements des conteneurs, des hôtes et des applications. Les applications apportent les tableaux de bord et les alertes pour les exploiter.
Également pour Linux et les conteneurs Windows, et pour le transfert vers Elasticsearch et OpenSearch ou QRadar.
Recherche en direct
Demandez à l'API en direct ce qui est vrai à l'instant T
Des applications de recherche qui interrogent Kubernetes et AWS depuis la barre de recherche Splunk, sur tous les clusters, comptes et régions que vous enregistrez. Rien à ingérer, aucun stockage d'index supplémentaire.
Elles complètent les applications de supervision : l'ingestion pour l'historique, l'API en direct pour ce qui est vrai à l'instant T.
Agent IA
Mettez votre propre modèle au travail dans Splunk
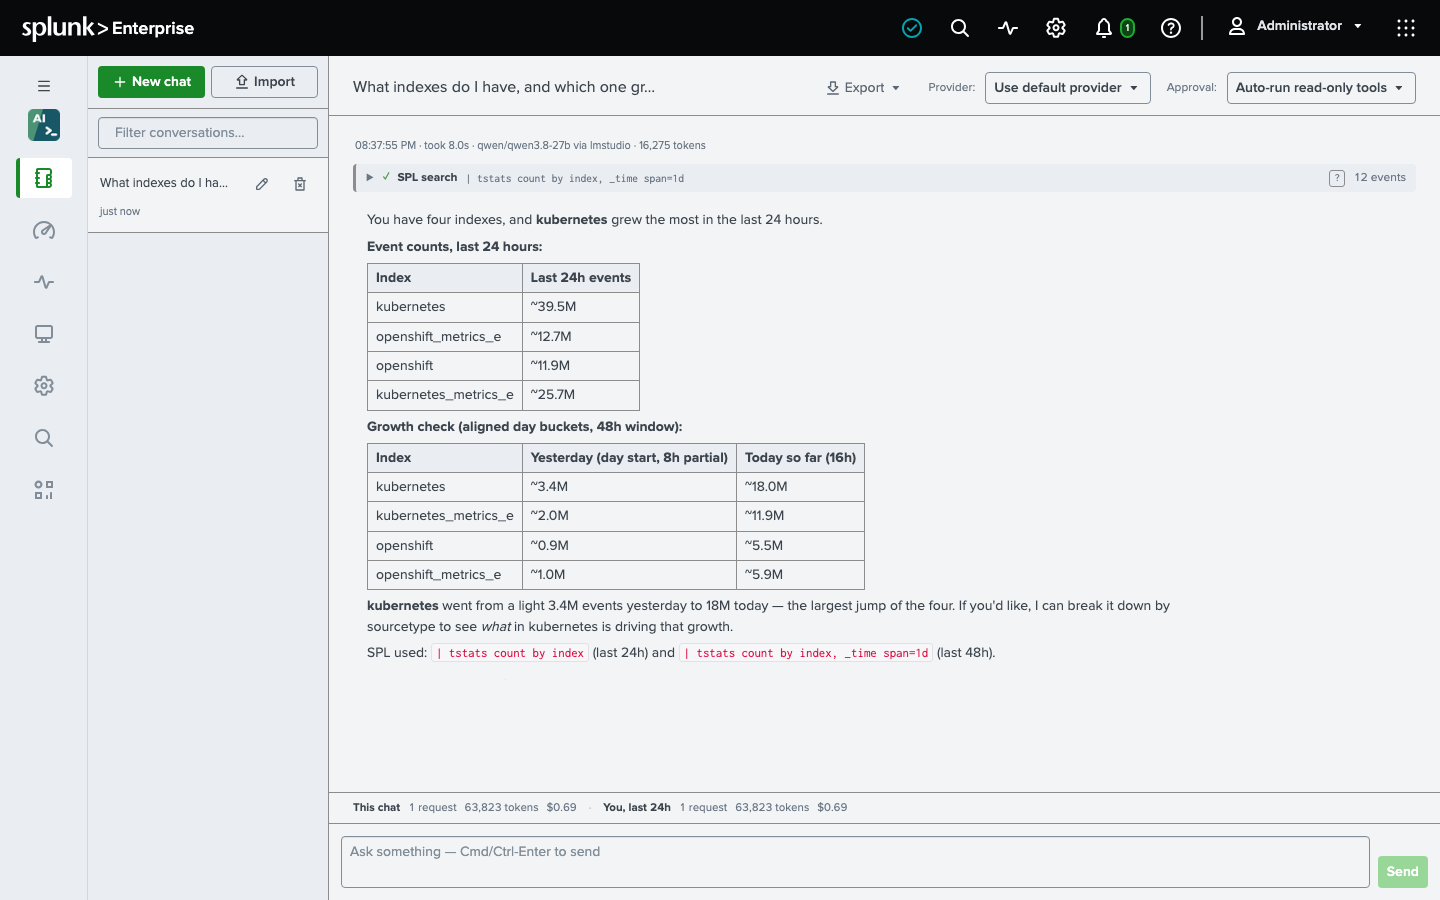
Un agent qui profile vos données, écrit et vérifie le SPL, et construit des tableaux de bord et des alertes qui attendent votre validation. Chaque action s'exécute avec les permissions Splunk propres à l'utilisateur.
Fonctionne avec OpenAI, Anthropic, Azure OpenAI, AWS Bedrock ou un modèle local derrière un point de terminaison compatible OpenAI.
- Téléchargements sur SplunkBase
- 40 000
- Installations de nos applications
- 2 000
- Pulls de nos images
- 30 millions
Supervision, propulsée par Collectord
Supervision d'OpenShift, Kubernetes et Docker dans Splunk Enterprise et Splunk Cloud
En 10 minutes d'installation, vous disposez d'une plateforme de supervision complète : agrégation des logs, métriques système et de performance, métriques du plan de contrôle et des applications, tableaux de bord de l'activité réseau, et alertes proactives sur les problèmes de performance des clusters et des applications. Collectord découvre et transfère les logs des conteneurs, des hôtes et des applications, et les transforme au passage - en supprimant les informations sensibles avant le transfert, et en réduisant le coût de licence en ne transférant que les données dont vous avez besoin.
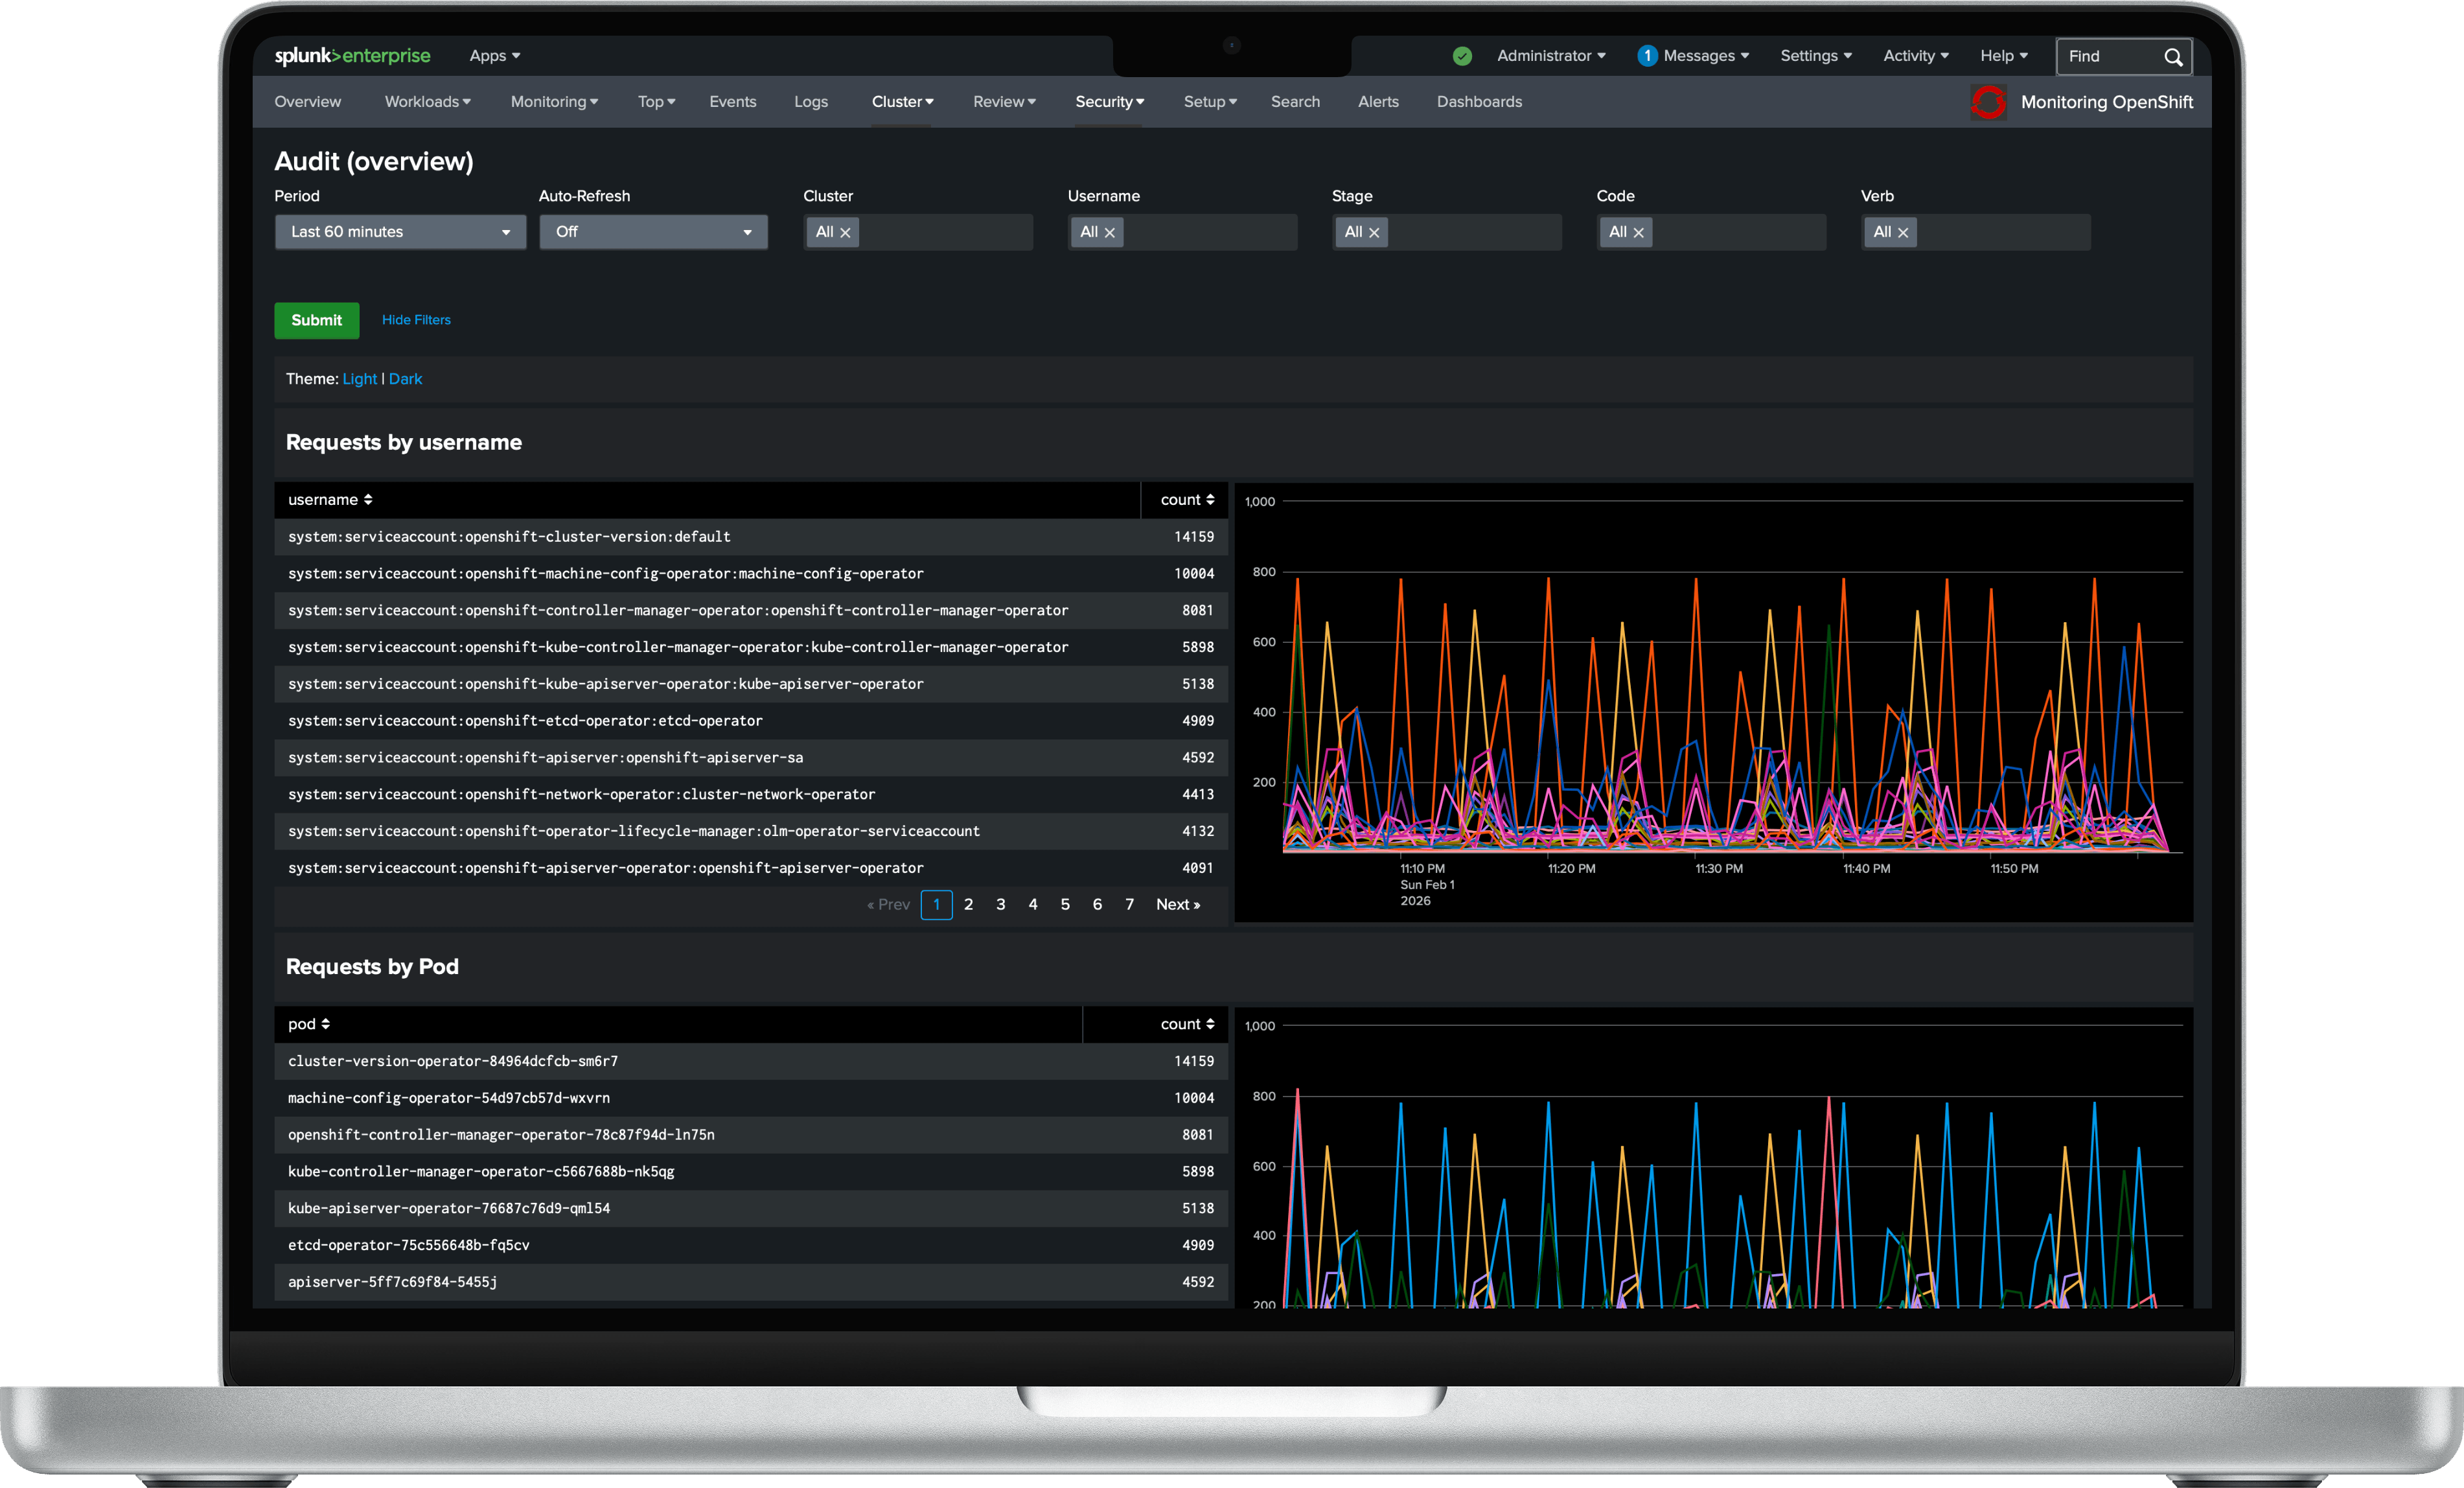
- Supervision des performances applicatives.
- Obtenez une visibilité complète sur les performances des conteneurs et des processus, avec des métriques détaillées : CPU, mémoire, E/S disque et indicateurs de sécurité. Transférez les métriques propres à vos applications au format Prometheus et exploitez les tableaux de bord Splunk prêts à l'emploi pour une intelligence opérationnelle immédiate et un temps moyen de résolution (MTTR) réduit.
- Agrégation des logs à l'échelle de l'entreprise.
- Centralisez les logs des conteneurs, des applications et des serveurs, avec filtrage et enrichissement. Utilisez des mappages flexibles pour filtrer les logs enrichis des métadonnées de conteneur, corréler les logs avec les métriques et tirer parti des capacités d'analyse avancées de Splunk. Collectord transforme les logs avant leur transfert, supprime automatiquement les informations sensibles et les données personnelles (PII) pour la conformité au RGPD, et réduit les coûts de licence et de stockage jusqu'à 60 % grâce à la sélection des données.
- Supervision proactive de la santé du cluster.
- Évitez les interruptions grâce à un diagnostic complet du cluster : analyse de l'historique des événements, suivi de l'allocation des ressources et gestion de la capacité. Déployez des alertes prêtes pour la production sur la santé du cluster, sans aucune configuration - pour 99,9 % de disponibilité dès le premier jour.
- Sécurité et conformité pour l'entreprise.
- Mettez en place des contrôles d'accès granulaires par cluster, namespace, pod ou conteneur pour répondre aux exigences de sécurité de l'entreprise. Surveillez l'activité réseau au sein des clusters et les connexions externes pour détecter les menaces. Identifiez automatiquement les conteneurs disposant de privilèges de sécurité élevés et conservez des pistes d'audit complètes pour les rapports de conformité et le suivi des changements de déploiement.
- Accélérez la productivité des développeurs et réduisez la charge opérationnelle.
- Mettez fin à la prolifération des outils avec une plateforme unifiée de collecte des logs et des métriques que les développeurs ont vraiment envie d'utiliser. Par de simples annotations, les équipes de développement personnalisent la présentation de leurs données dans les outils d'agrégation de logs, définissent des motifs de logs multilignes, suppriment les codes d'échappement du terminal et redéfinissent les types, les sources et les index - ce qui réduit la charge opérationnelle de 40 % tout en accélérant les cycles de développement.
- Un seul agent, davantage de plateformes et de destinations.
- Le même Collectord supervise aussi les hôtes Linux et les conteneurs Windows, et transfère les logs Kubernetes vers Elasticsearch et OpenSearch ou vers QRadar via syslog.
Propulsé par
Nos solutions de supervision sont propulsées par Collectord, un logiciel de classe entreprise, natif pour les conteneurs, développé par Outcold Solutions, qui offre des capacités complètes pour découvrir, transformer et transférer les logs, collecter les métriques système, recueillir les métriques du plan de contrôle des orchestrateurs et surveiller l'activité réseau. Collectord fournit des outils flexibles et puissants de transformation des logs, qui vous permettent de protéger les informations sensibles en les filtrant des lignes de log avant leur transfert. Réduisez vos coûts de licence jusqu'à 60 % grâce au filtrage des données de Collectord - choisissez précisément quelles données transférer depuis les flux de logs. Collectord transfère de façon transparente les logs des conteneurs et des hôtes, et découvre automatiquement les logs des applications conteneurisées.
Recherche en direct, sans rien ingérer
Interrogez vos clusters et votre cloud en direct, depuis la barre de recherche Splunk
L'ingestion sert à l'historique ; l'API en direct, à ce qui est vrai à l'instant T. Les applications de recherche appellent les API Kubernetes et AWS depuis le SPL, sur tous les clusters, comptes et régions que vous enregistrez - aucun agent à déployer, rien à ingérer, aucun stockage d'index supplémentaire. Les deux s'installent sur un search head, sur Splunk Enterprise et Splunk Cloud.
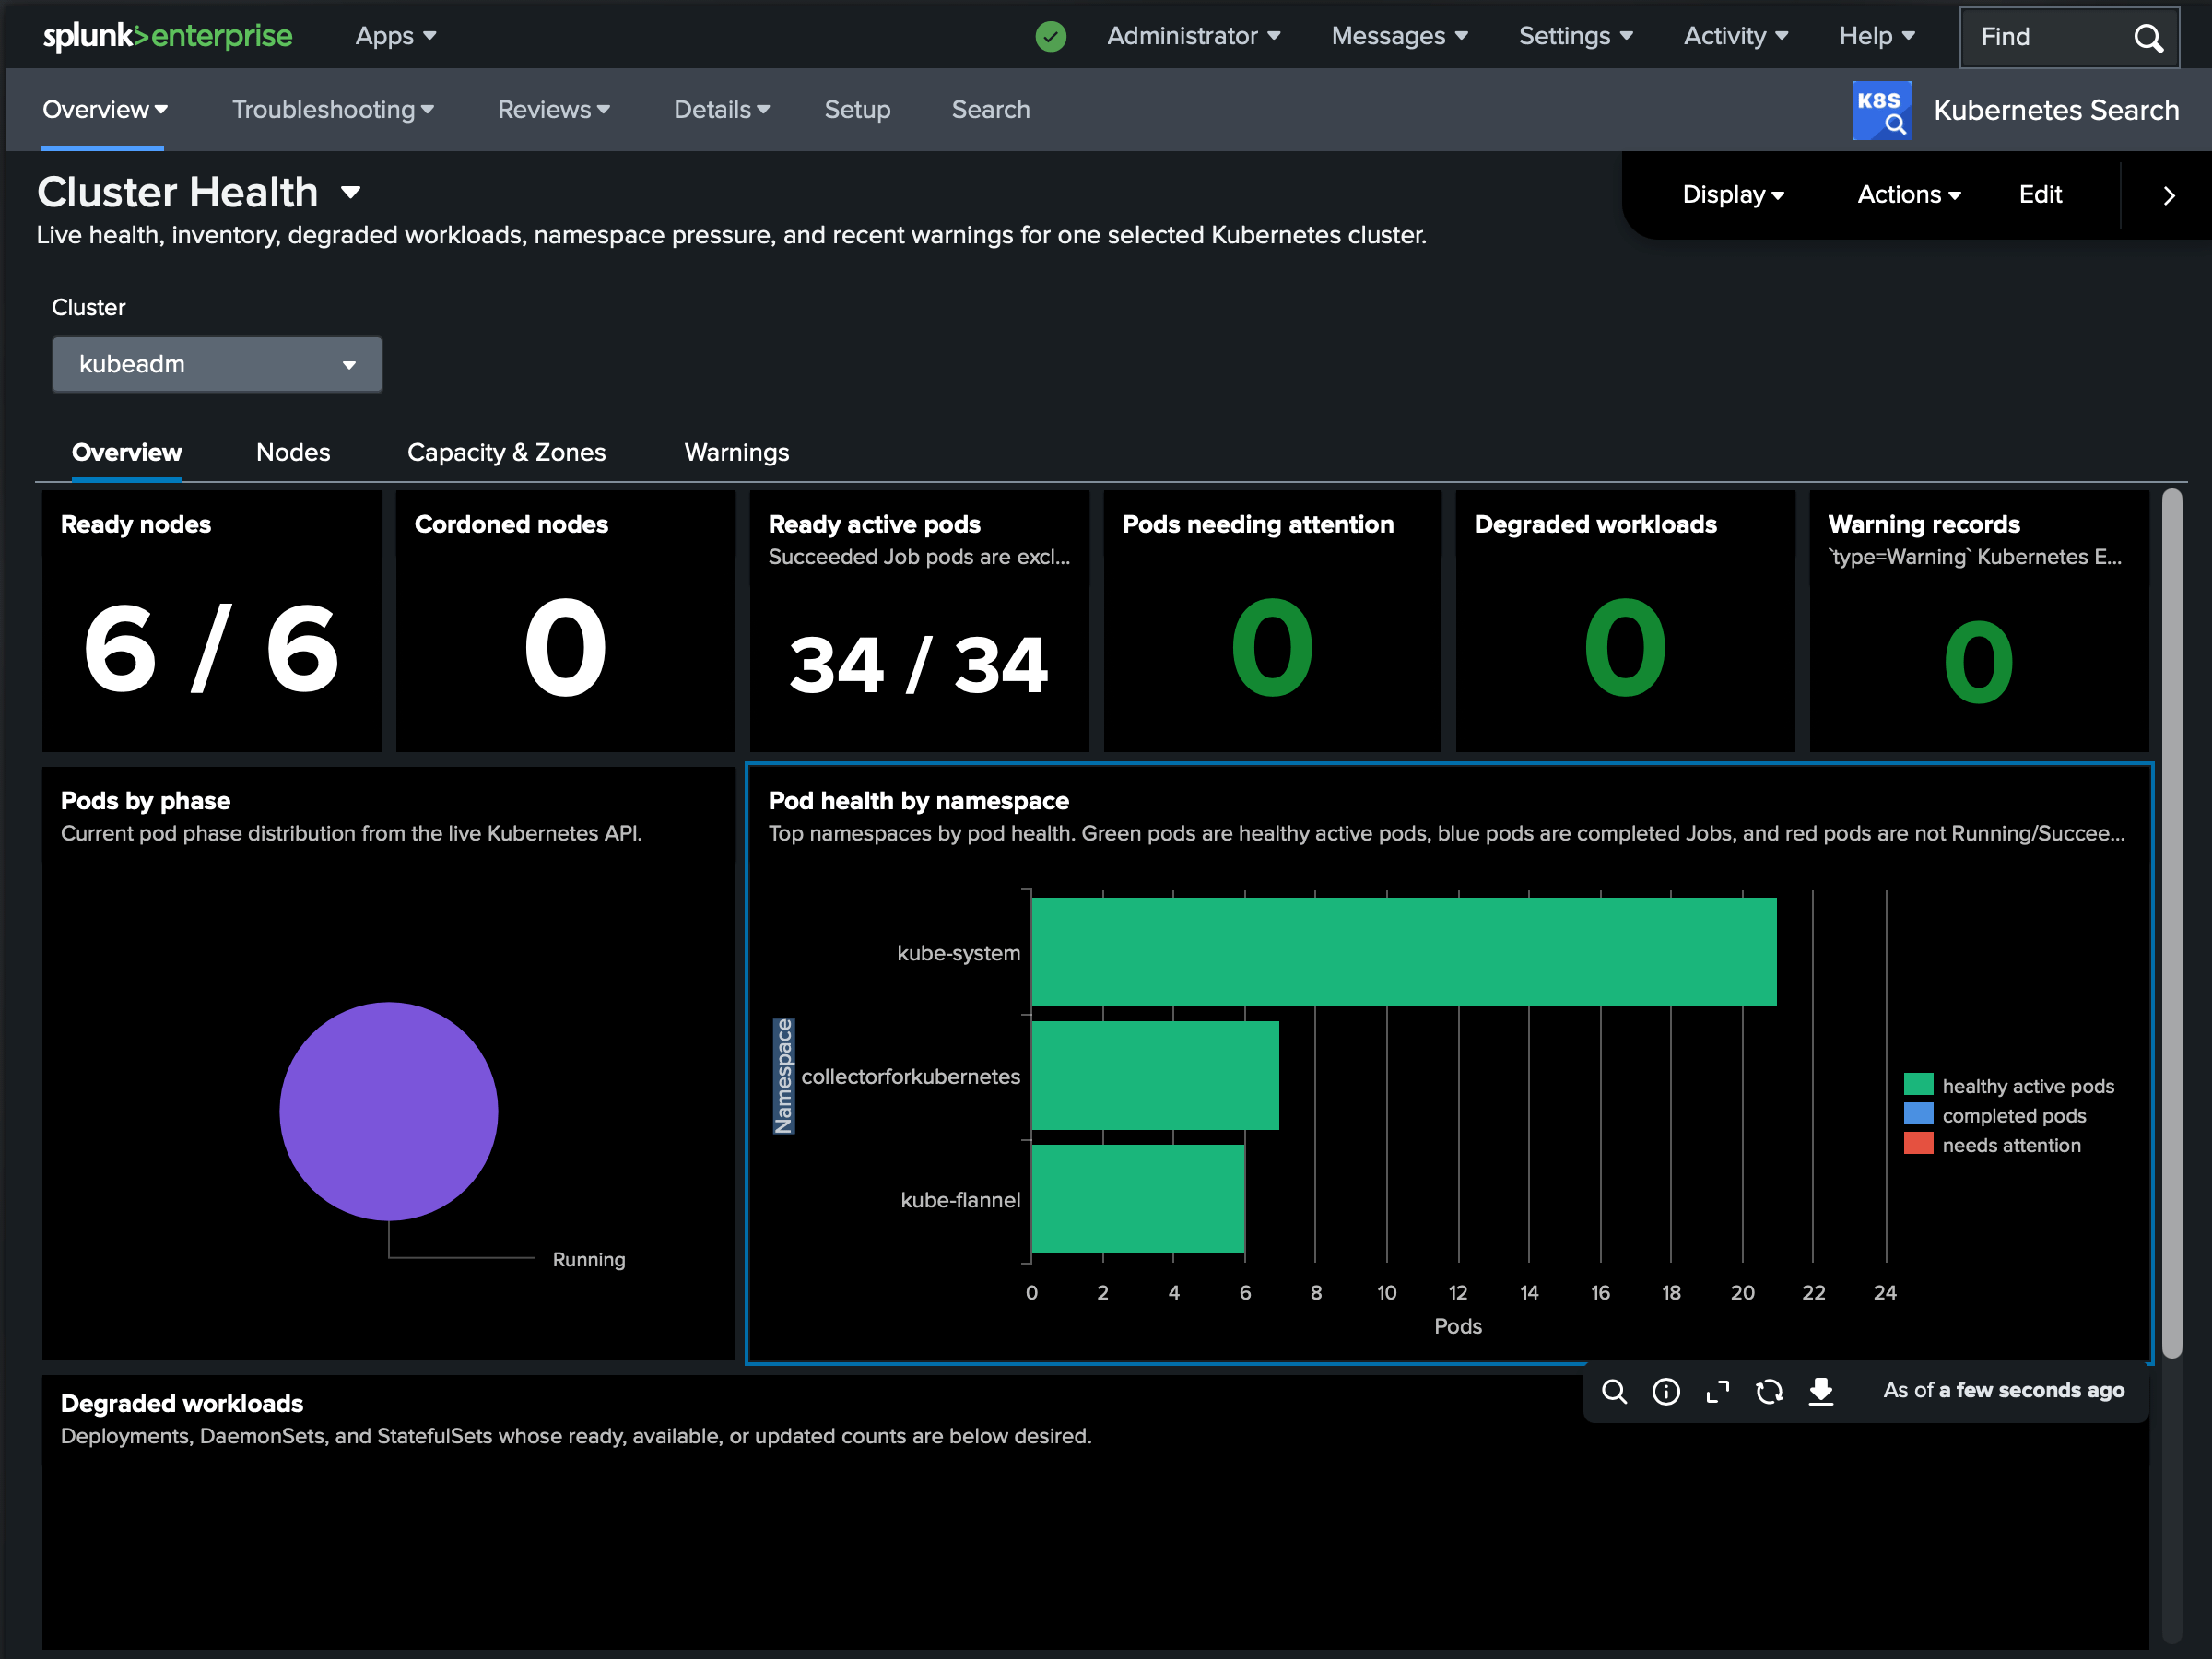
Kubernetes Search
Exécutez des requêtes de type kubectl sur l'API Kubernetes en direct sans quitter Splunk - listez les ressources, suivez les logs des pods, lisez les événements et décrivez les objets sur tous les clusters que vous enregistrez. Aucun agent dans le cluster, aucune ingestion, aucun stockage d'index supplémentaire.
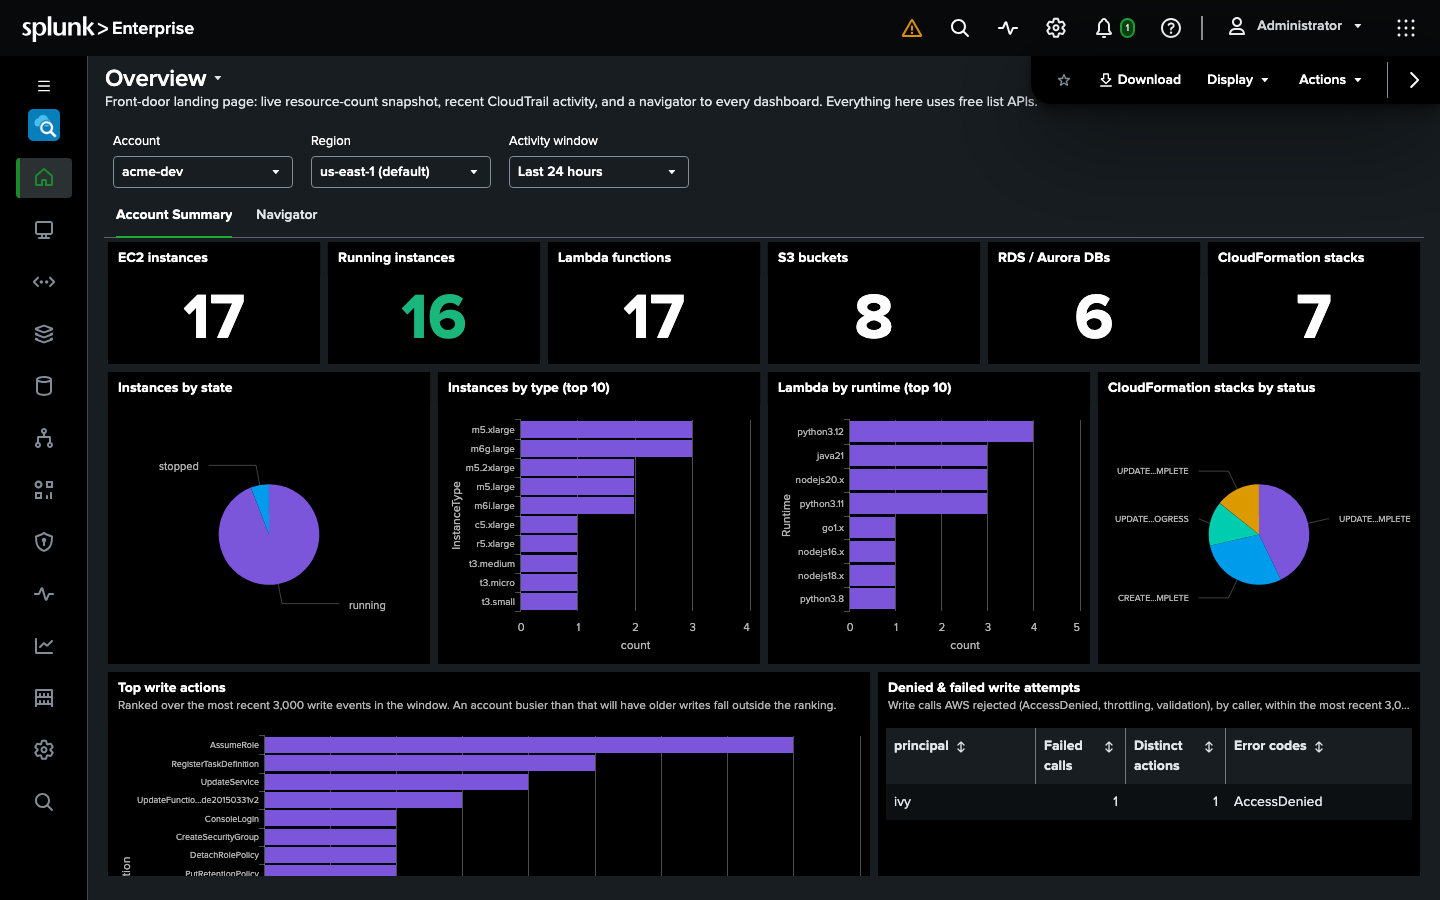
Search for AWS Bêta
Interrogez votre parc AWS en direct depuis la barre de recherche : listez des ressources de tout type via Cloud Control, suivez les logs CloudWatch et tracez les métriques CloudWatch, consultez les événements CloudTrail, exécutez des requêtes Athena et récupérez les données Cost Explorer sur tous les comptes et régions que vous enregistrez. Aucune ingestion, aucun stockage d'index, et un tableau de bord par service AWS, regroupés comme dans la console AWS.
Agent IA Bêta
Apportez votre propre LLM dans Splunk et mettez-le au travail, avec votre validation
OS AI Agent est un assistant indépendant du fournisseur qui s'exécute dans Splunk. Pointez-le vers le modèle que vous payez déjà : il profile vos données, écrit et vérifie le SPL, lit vos macros et vos modèles de données, et construit des tableaux de bord et des alertes.
- Votre modèle.
- OpenAI, Anthropic, Azure OpenAI, AWS Bedrock ou un modèle local derrière un point de terminaison compatible OpenAI.
- Votre validation.
- Les tableaux de bord et les alertes qu'il construit attendent votre validation avant toute écriture.
- Vos permissions.
- Chaque action s'exécute avec les permissions Splunk propres à l'utilisateur qui l'appelle.
- Chat, SPL ou sans surveillance.
- Discutez avec lui, appelez-le depuis le SPL ou laissez-le investiguer une alerte en votre absence.
- Aucune télémétrie.
- Seul ce que vous envoyez au fournisseur quitte votre environnement, et la licence est vérifiée hors ligne.
Essayez les bêtas avant leur arrivée sur Splunkbase
Search for AWS et OS AI Agent sont en bêta et pas encore sur Splunkbase. Demandez-nous l'un ou l'autre et nous vous envoyons le package avec une licence pour la bêta. Les deux s'installent sur un search head, sur Splunk Enterprise et Splunk Cloud.
Témoignages
La confiance de centaines de clients dans le monde entier depuis 2017.
« Outcold Solutions nous a aidés à réduire nos coûts de licence Splunk de 50 % tout en améliorant nos capacités de supervision. Le déploiement s'est fait sans accroc et leur équipe support est exceptionnelle. »
« La meilleure solution de supervision de conteneurs que nous ayons évaluée. L'installation a pris littéralement 5 minutes et nous avons eu immédiatement une visibilité complète sur nos clusters Kubernetes. »
« Une qualité de produit remarquable et un support de classe mondiale. Outcold Solutions a joué un rôle déterminant dans notre parcours de transformation numérique. »
« Leur solution OpenShift certifiée Red Hat nous a donné la confiance nécessaire pour déployer en production immédiatement. Les fonctionnalités de sécurité et de conformité sont exactement ce dont les clients grands comptes ont besoin. »
« Le support est exceptionnel. L'équipe est réactive, compétente et toujours prête à faire un effort supplémentaire pour assurer notre réussite. Un contact direct avec l'équipe d'experts. Ils nous ont aidés à résoudre des problèmes non seulement avec leur produit, mais aussi avec notre infrastructure, y compris nos déploiements Kubernetes et Splunk. »
Cas clients
Un leader mondial de la logistique simplifie sa migration vers les conteneurs
Un grand groupe de logistique international présent dans plus de 220 pays a rencontré des difficultés importantes en migrant ses applications Java de VM traditionnelles vers des clusters Kubernetes et OpenShift. Ses applications Java étaient configurées de longue date pour écrire leurs logs dans des répertoires précis, et rediriger ces logs vers la sortie standard des conteneurs s'avérait problématique et gourmand en ressources.
- Solution :
- Grâce aux capacités de surveillance des volumes et au système d'annotations de Collectord, l'entreprise a conservé ses schémas de journalisation existants sans modifier le code. En mettant en place des annotations pour découvrir et transférer automatiquement les logs de différents répertoires, elle a réussi une transition en douceur vers les environnements conteneurisés.
- Résultats :
- L'entreprise a migré avec succès 200+ applications vers des conteneurs sans perturber ses flux de logs. Les équipes de développement ont conservé leurs pratiques de journalisation habituelles tandis que l'exploitation a gagné en visibilité. Les temps de déploiement ont diminué de 40 % en supprimant le besoin de configurations de transfert de logs sur mesure.
Un géant des télécommunications résout la gestion des logs multi-équipes
Un grand groupe de télécommunications comptant de nombreuses équipes de développement peinait à diriger les logs vers les bons outputs et index Splunk. Avec plus de 50 équipes exploitant des applications conteneurisées, chacune avait besoin d'index et de configurations de sortie Splunk différents pour répondre aux exigences de conformité.
- Solution :
- La mise en place du système de configuration par annotations de Collectord a permis à l'entreprise de décentraliser la configuration de la gestion des logs tout en conservant une gouvernance centrale. Les équipes pouvaient spécifier elles-mêmes les outputs et index Splunk requis via des annotations Kubernetes, sans intervention de l'équipe infrastructure.
- Résultats :
- L'organisation a réduit le volume de tickets de configuration de 85 % et accéléré les cycles de déploiement des applications de 3 jours en moyenne. La conformité en matière de sécurité s'est améliorée, les équipes ayant obtenu un contrôle précis du routage des données tandis que l'équipe plateforme centrale gardait une vue d'ensemble.
Une institution financière migre en douceur d'une plateforme de logs à une autre
Une grande société de services financiers avait beaucoup investi dans la supervision des conteneurs avec Splunk, mais devait migrer vers Elasticsearch pour des raisons stratégiques. Elle craignait de perturber ses flux de supervision existants et de perdre les avantages de son système de configuration des logs par annotations.
- Solution :
- En s'appuyant sur l'architecture indépendante de la plateforme de Collectord, l'entreprise a pu reconfigurer sa destination de sortie de Splunk vers Elasticsearch tout en conservant son système d'annotations existant pour l'extraction des logs, le mappage des champs et le filtrage des données sensibles.
- Résultats :
- L'organisation a achevé la migration de sa plateforme de logs sans aucune modification des configurations applicatives. Les équipes de développement ont continué d'utiliser les mêmes schémas d'annotations qu'elles connaissaient déjà, et la migration a été transparente pour les utilisateurs finaux. L'entreprise a économisé environ 2 000 heures de travail de reconfiguration.
Un groupe bancaire met en place des contrôles de ressources granulaires
Un groupe bancaire multinational fournissant de l'infrastructure en tant que service à ses équipes internes était confronté à des applications « voisines bruyantes » (noisy neighbor) qui saturaient son infrastructure de logs. Certaines équipes généraient des volumes de logs excessifs qui dégradaient les performances pour tout le monde.
- Solution :
- Grâce aux capacités avancées de limitation de débit de Collectord, l'équipe infrastructure a mis en place des quotas de volume de logs par projet et par namespace. La configuration par annotations a permis de contrôler précisément quelles applications et quelles équipes étaient soumises à des limites de débit spécifiques.
- Résultats :
- L'ingestion des logs est devenue prévisible et maîtrisable, évitant toute dégradation du service lors des pics de charge. La banque a pu instaurer des règles d'usage équitable tout en laissant de la souplesse aux équipes ayant des besoins légitimes en volume élevé. La fiabilité globale du système s'est améliorée de 99,8 %, et les coûts d'infrastructure ont baissé de 30 % grâce à l'élimination du surprovisionnement.
Liens rapides
Supervision
Monitoring Kubernetes
Monitoring OpenShift
Monitoring Docker
Recherche en direct
Kubernetes Search
Agent IA
Restez informé des nouvelles versions de nos produits - Abonnez-vous à notre newsletter
À propos d'Outcold Solutions
Outcold Solutions développe des applications pour Splunk Enterprise et Splunk Cloud. Nos solutions de supervision certifiées, propulsées par Collectord, apportent dans Splunk les logs, métriques et événements des clusters Kubernetes, OpenShift et Docker, des hôtes Linux et des conteneurs Windows, avec les tableaux de bord et les alertes qui aident les développeurs à suivre leurs applications et les équipes d'exploitation à garder leurs clusters en bonne santé. Nos applications de recherche interrogent Kubernetes et AWS en direct depuis la barre de recherche, sans rien ingérer, et OS AI Agent met le modèle de votre choix au travail dans Splunk, avec les permissions propres à chaque utilisateur. Depuis 2017, nous aidons les entreprises à rassembler en un seul endroit tout ce dont elles ont besoin pour répondre à des questions complexes sur leur infrastructure.


