Kubernetes, OpenShift, Docker und AWS, in Splunk
Überwachen Sie Kubernetes, OpenShift und Docker mit Collectord und unseren Splunk-Apps. Fragen Sie Kubernetes und AWS live aus der Suchleiste ab, ohne Datenaufnahme. Übergeben Sie die Untersuchung an einen KI-Agenten, der mit Ihren eigenen Splunk-Berechtigungen arbeitet. Für Splunk Enterprise und Splunk Cloud.
Produkte
Monitoring
Alles weiterleiten, die Historie behalten
Collectord leitet Container-, Host- und Anwendungslogs, Metriken und Events an Splunk weiter. Die Apps liefern die Dashboards und Alerts, um damit zu arbeiten.
Auch für Linux und Windows-Container sowie zur Weiterleitung an Elasticsearch und OpenSearch oder QRadar.
Live-Suche
Die Live-API fragen, was gerade gilt
Search-Apps, die Kubernetes und AWS aus der Splunk-Suchleiste abfragen - über alle Cluster, Accounts und Regionen, die Sie registrieren. Keine Datenaufnahme, kein zusätzlicher Index-Speicher.
Sie ergänzen die Monitoring-Apps: Datenaufnahme für die Historie, die Live-API für das, was gerade gilt.
KI-Agent
Das eigene Modell in Splunk arbeiten lassen
Ein Agent, der Ihre Daten profiliert, SPL schreibt und prüft und Dashboards und Alerts baut, die auf Ihre Freigabe warten. Jede Aktion läuft mit den Splunk-Berechtigungen des jeweiligen Benutzers.
Funktioniert mit OpenAI, Anthropic, Azure OpenAI, AWS Bedrock oder einem lokalen Modell hinter einem OpenAI-kompatiblen Endpunkt.
- Downloads von SplunkBase
- 40.000
- Installationen unserer Anwendungen
- 2.000
- Pulls unserer Images
- 30 Millionen
Monitoring mit Collectord
Monitoring von OpenShift, Kubernetes und Docker in Splunk Enterprise und Splunk Cloud
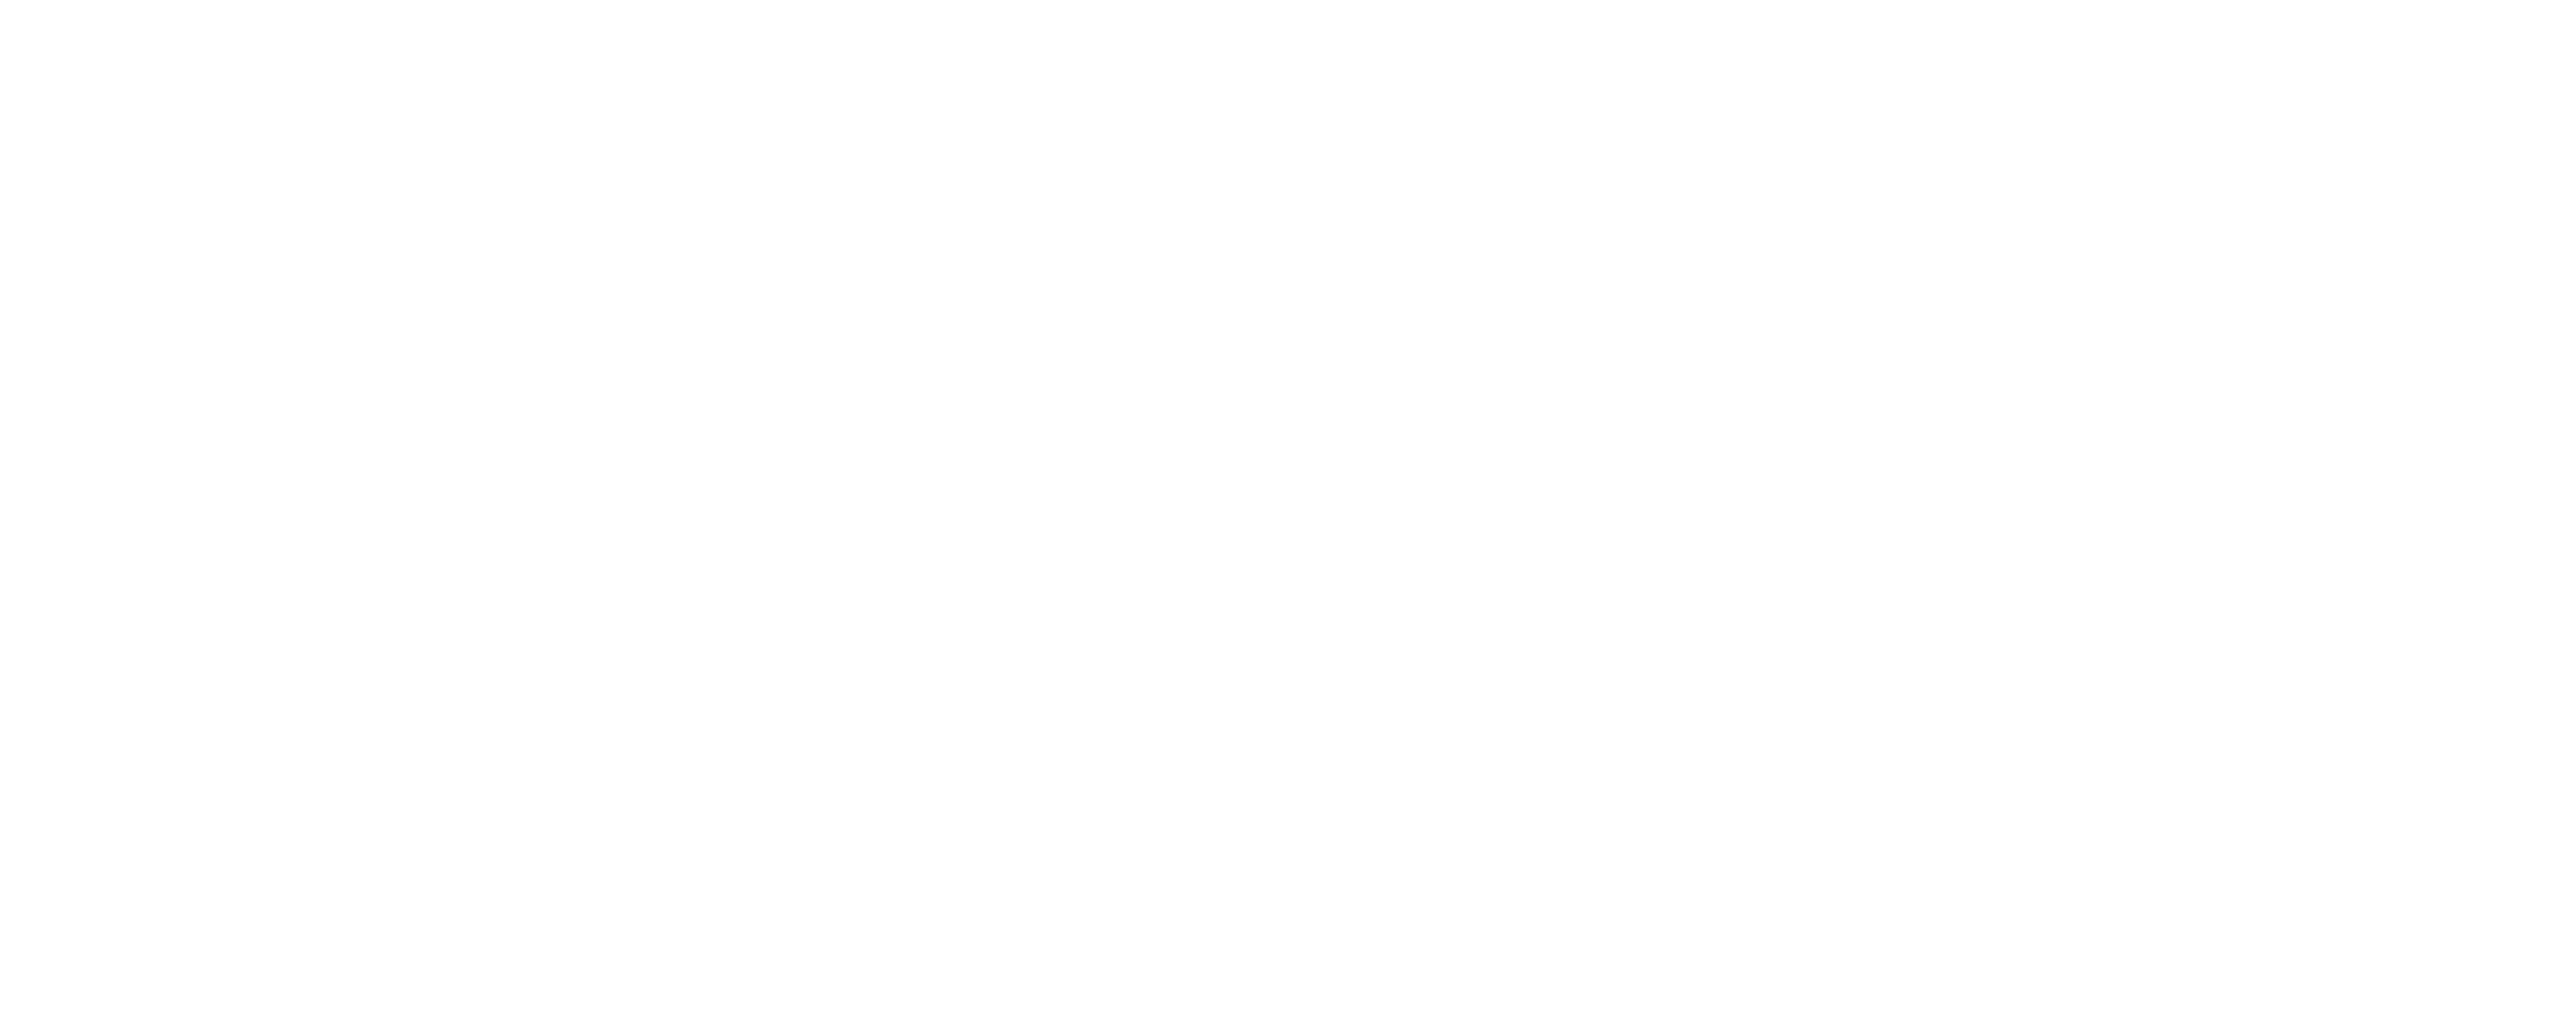
Nach 10 Minuten Einrichtung haben Sie eine komplette Monitoring-Plattform: Log-Aggregation, Performance- und Systemmetriken, Control-Plane- und Anwendungsmetriken, Dashboards zur Netzwerkaktivität und proaktive Alerts bei Performance-Problemen von Clustern und Anwendungen. Collectord erkennt Container-, Host- und Anwendungslogs, leitet sie weiter und transformiert sie unterwegs - sensible Informationen werden vor der Weiterleitung entfernt, und die Lizenzkosten sinken, weil nur die Daten weitergeleitet werden, die Sie brauchen.
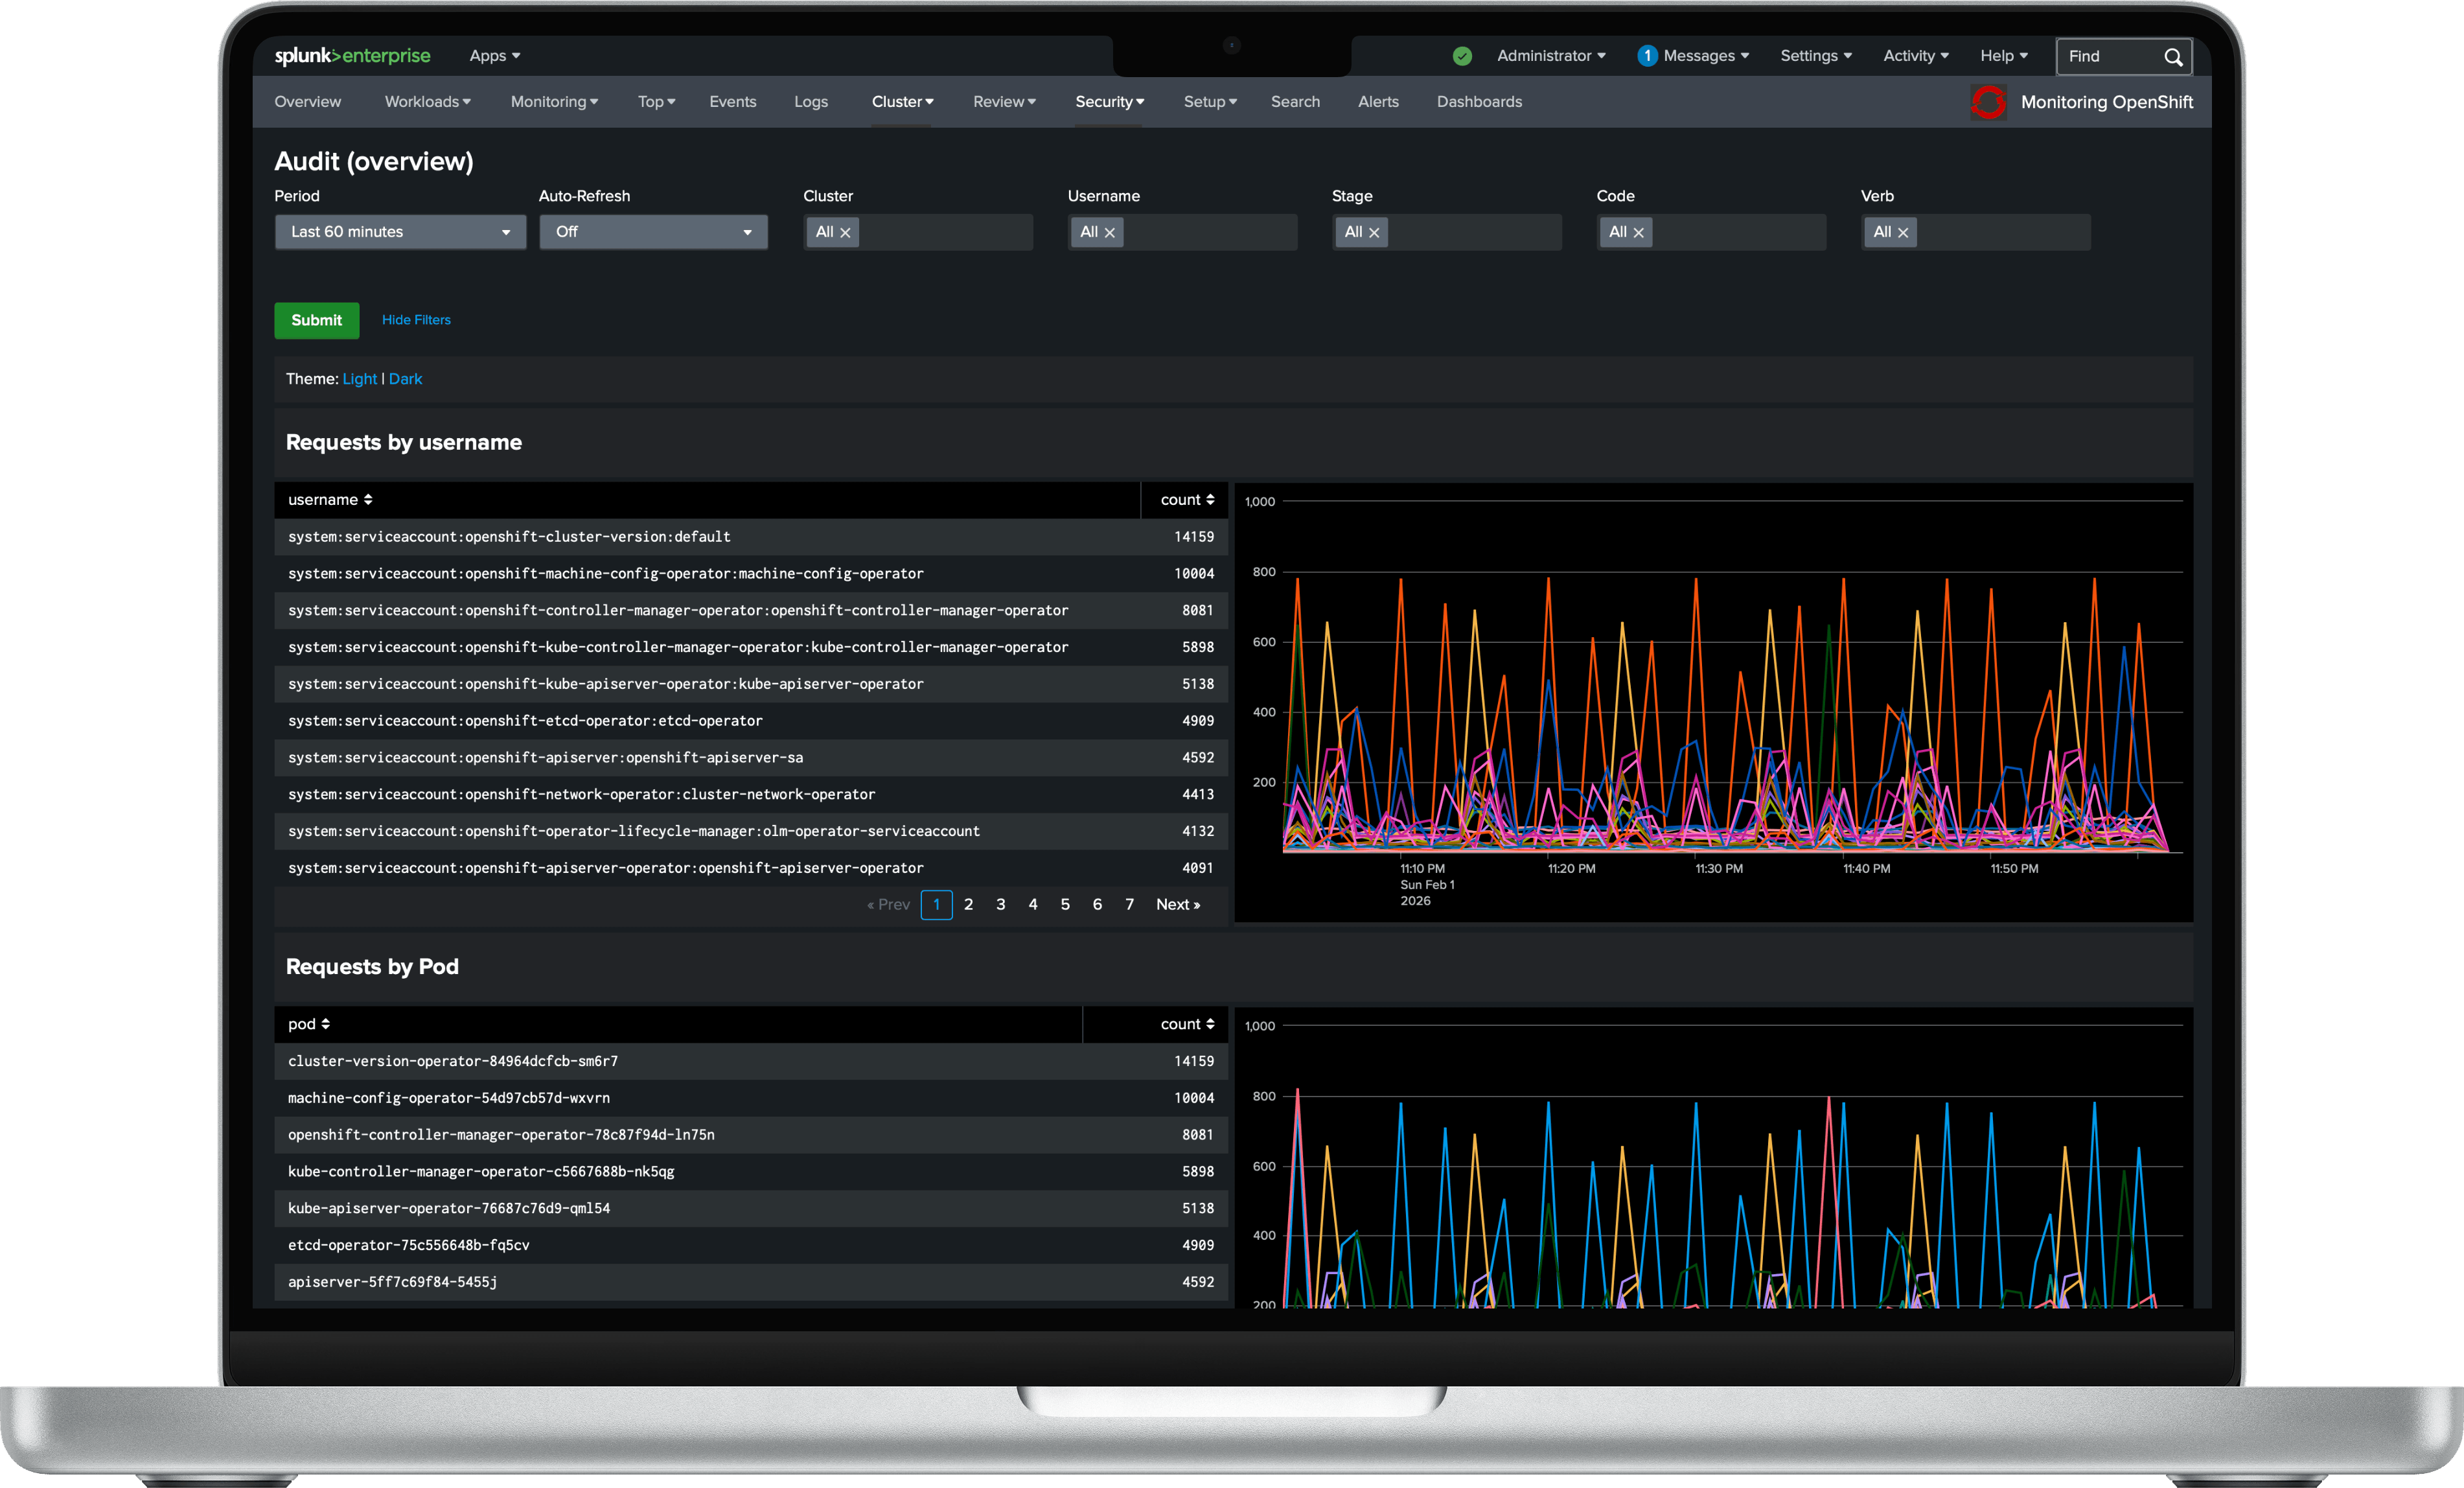
- Application Performance Monitoring.
- Verschaffen Sie sich umfassende Einblicke in die Performance von Containern und Prozessen, mit detaillierten Metriken zu CPU, Arbeitsspeicher, Disk-I/O und Sicherheit. Leiten Sie anwendungsspezifische Metriken im Prometheus-Format weiter und nutzen Sie vorgefertigte Splunk-Dashboards für sofortige Betriebstransparenz und eine kürzere Mean Time to Resolution (MTTR).
- Log-Aggregation für Unternehmen.
- Zentralisieren Sie Logs von Containern, Anwendungen und Servern, mit Filterung und Anreicherung. Nutzen Sie flexible Zuordnungen, um mit Container-Metadaten angereicherte Logs zu filtern, Logs mit Metriken zu korrelieren und die Analysefunktionen von Splunk voll auszuschöpfen. Collectord transformiert Logs vor der Weiterleitung, entfernt sensible Informationen und personenbezogene Daten (PII) automatisch für die DSGVO-Konformität und senkt Lizenz- und Speicherkosten durch gezielte Datenauswahl um bis zu 60 %.
- Proaktives Cluster-Health-Monitoring.
- Vermeiden Sie Ausfälle mit umfassender Cluster-Diagnose: historische Event-Analyse, Überwachung der Ressourcenzuteilung und Kapazitätsmanagement. Produktionsreife Alerts für die Cluster-Gesundheit laufen ohne jede Konfiguration - für 99,9 % Verfügbarkeit vom ersten Tag an.
- Sicherheit und Compliance für Unternehmen.
- Setzen Sie granulare Zugriffskontrollen nach Clustern, Namespaces, Pods oder Containern um, wie es die Sicherheitsanforderungen von Unternehmen verlangen. Überwachen Sie Netzwerkaktivitäten innerhalb der Cluster und externe Verbindungen zur Bedrohungserkennung. Erkennen Sie automatisch Container mit erweiterten Sicherheitsberechtigungen und führen Sie lückenlose Audit-Trails für Compliance-Berichte und die Nachverfolgung von Deployment-Änderungen.
- Entwickler produktiver machen, Betriebsaufwand senken.
- Schluss mit dem Tool-Wildwuchs: eine einheitliche Plattform für Logs und Metriken, die Entwickler wirklich nutzen wollen. Über einfache Annotationen passen Entwicklungsteams die Darstellung ihrer Daten in der Log-Aggregation an, definieren mehrzeilige Log-Muster, entfernen Terminal-Escape-Codes und überschreiben Typen, Quellen und Indizes - das senkt den Betriebsaufwand um 40 % und beschleunigt die Entwicklungszyklen.
- Ein Agent, mehr Plattformen und Ziele.
- Derselbe Collectord überwacht auch Linux-Hosts und Windows-Container und leitet Kubernetes-Logs an Elasticsearch und OpenSearch oder an QRadar über Syslog weiter.
Angetrieben von
Unsere Monitoring-Lösungen basieren auf Collectord, einer von Outcold Solutions entwickelten, container-nativen Software auf Enterprise-Niveau, die Logs erkennt, transformiert und weiterleitet, Systemmetriken erfasst, Control-Plane-Metriken aus Orchestrierungs-Frameworks sammelt und die Netzwerkaktivität überwacht. Collectord bietet flexible und leistungsfähige Werkzeuge zur Log-Transformation, mit denen Sie sensible Informationen schützen, indem Sie sie vor der Weiterleitung aus den Logzeilen filtern. Senken Sie Ihre Lizenzkosten um bis zu 60 % mit der Datenfilterung von Collectord - wählen Sie genau aus, welche Daten aus den Log-Streams weitergeleitet werden. Collectord leitet Container- und Host-Logs nahtlos weiter und erkennt Logs containerisierter Anwendungen automatisch.
Live-Suche, ohne Datenaufnahme
Fragen Sie Ihre Cluster und Ihre Cloud live ab, direkt aus der Splunk-Suchleiste
Datenaufnahme ist für die Historie da, die Live-API für das, was gerade gilt. Die Search-Apps rufen die Kubernetes- und AWS-APIs aus SPL auf - über alle Cluster, Accounts und Regionen, die Sie registrieren. Kein Agent zu installieren, keine Datenaufnahme, kein zusätzlicher Index-Speicher. Beide werden auf einem Search Head installiert, auf Splunk Enterprise und Splunk Cloud.
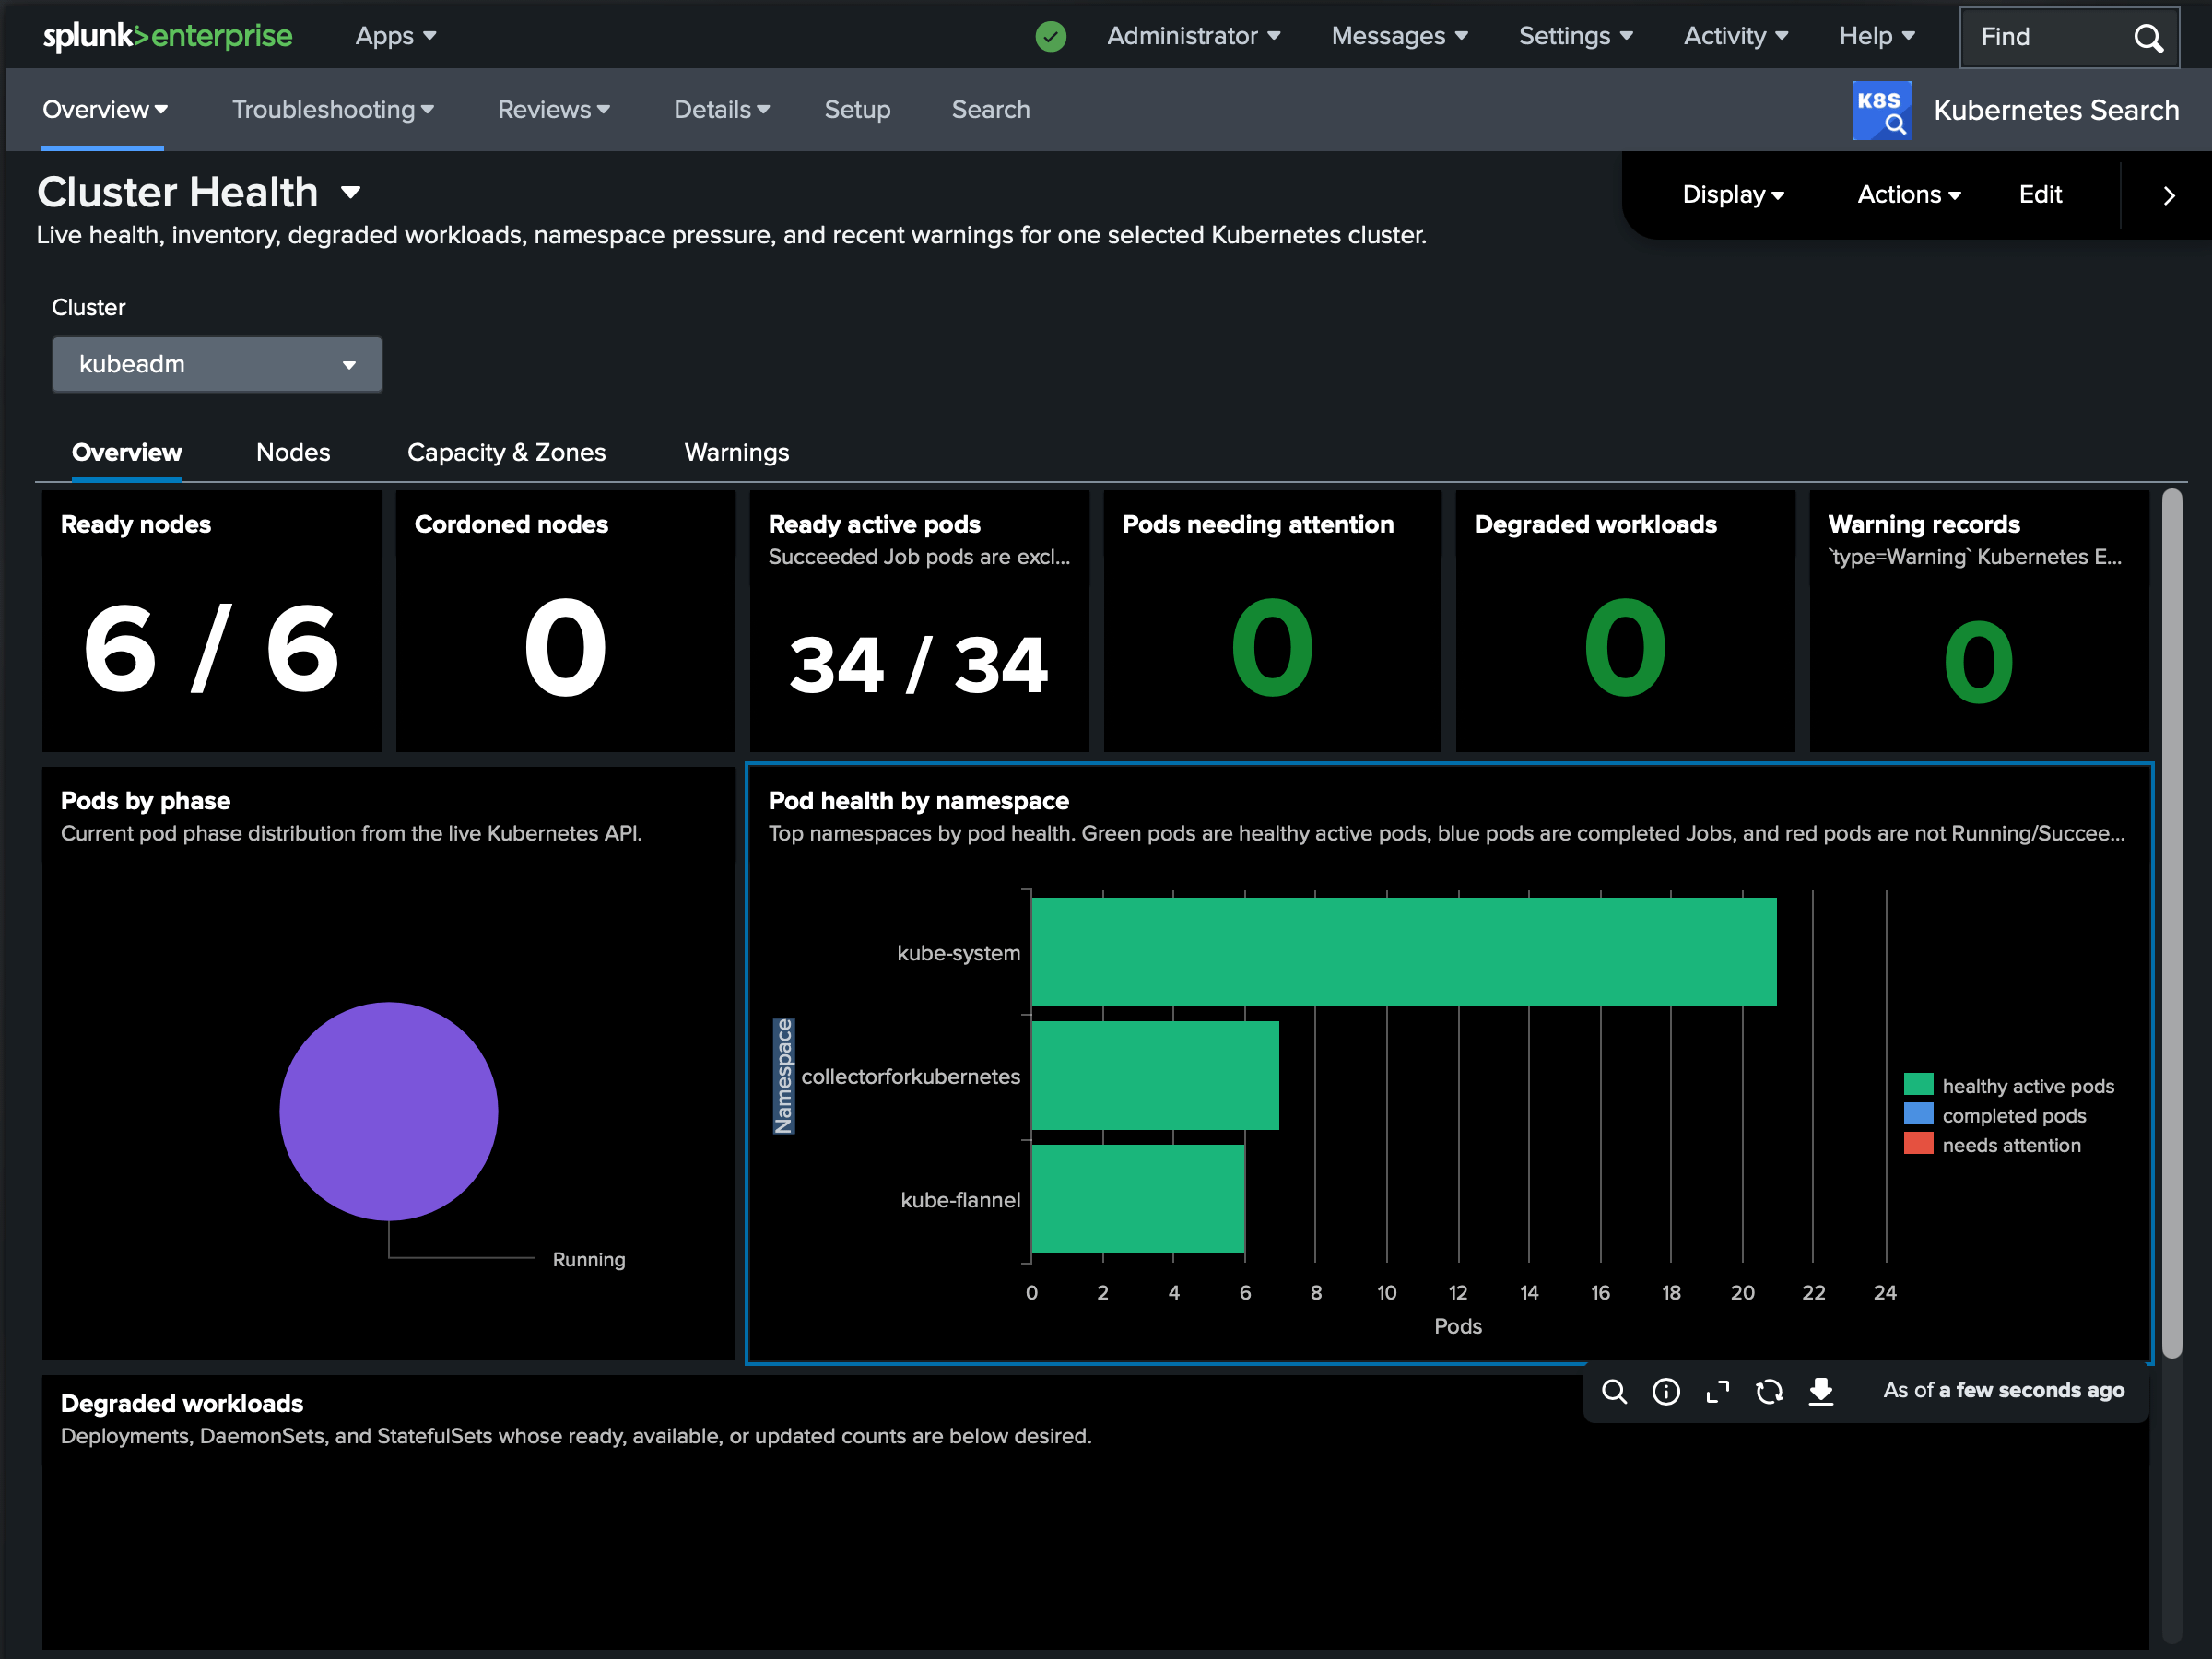
Kubernetes Search
Führen Sie kubectl-artige Abfragen gegen die Live-Kubernetes-API aus, ohne Splunk zu verlassen - Ressourcen auflisten, Pod-Logs streamen, Events lesen und Objekte beschreiben, über alle Cluster, die Sie registrieren. Kein Agent im Cluster, keine Datenaufnahme, kein zusätzlicher Index-Speicher.
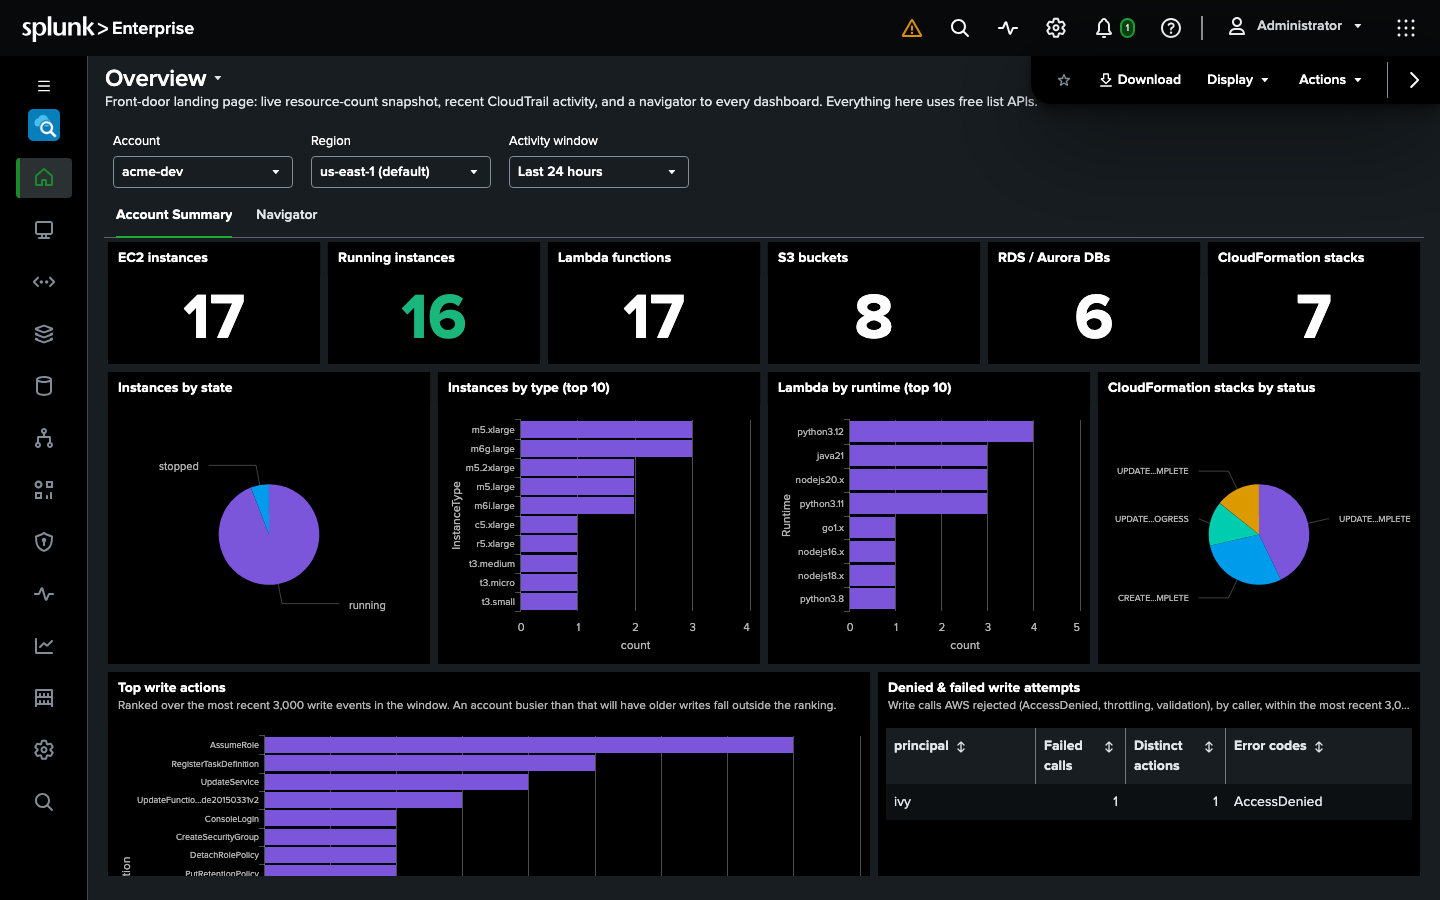
Search for AWS Beta
Fragen Sie Ihre AWS-Umgebung live aus der Suchleiste ab: Ressourcen jeder Art über Cloud Control auflisten, CloudWatch-Logs verfolgen und CloudWatch-Metriken visualisieren, CloudTrail-Events nachschlagen, Athena-Abfragen ausführen und Cost-Explorer-Daten abrufen - über alle Accounts und Regionen, die Sie registrieren. Keine Datenaufnahme, kein Index-Speicher, und ein Dashboard pro AWS-Service, gruppiert wie in der AWS-Konsole.
KI-Agent Beta
Bringen Sie Ihr eigenes LLM nach Splunk und lassen Sie es mit Ihrer Freigabe arbeiten
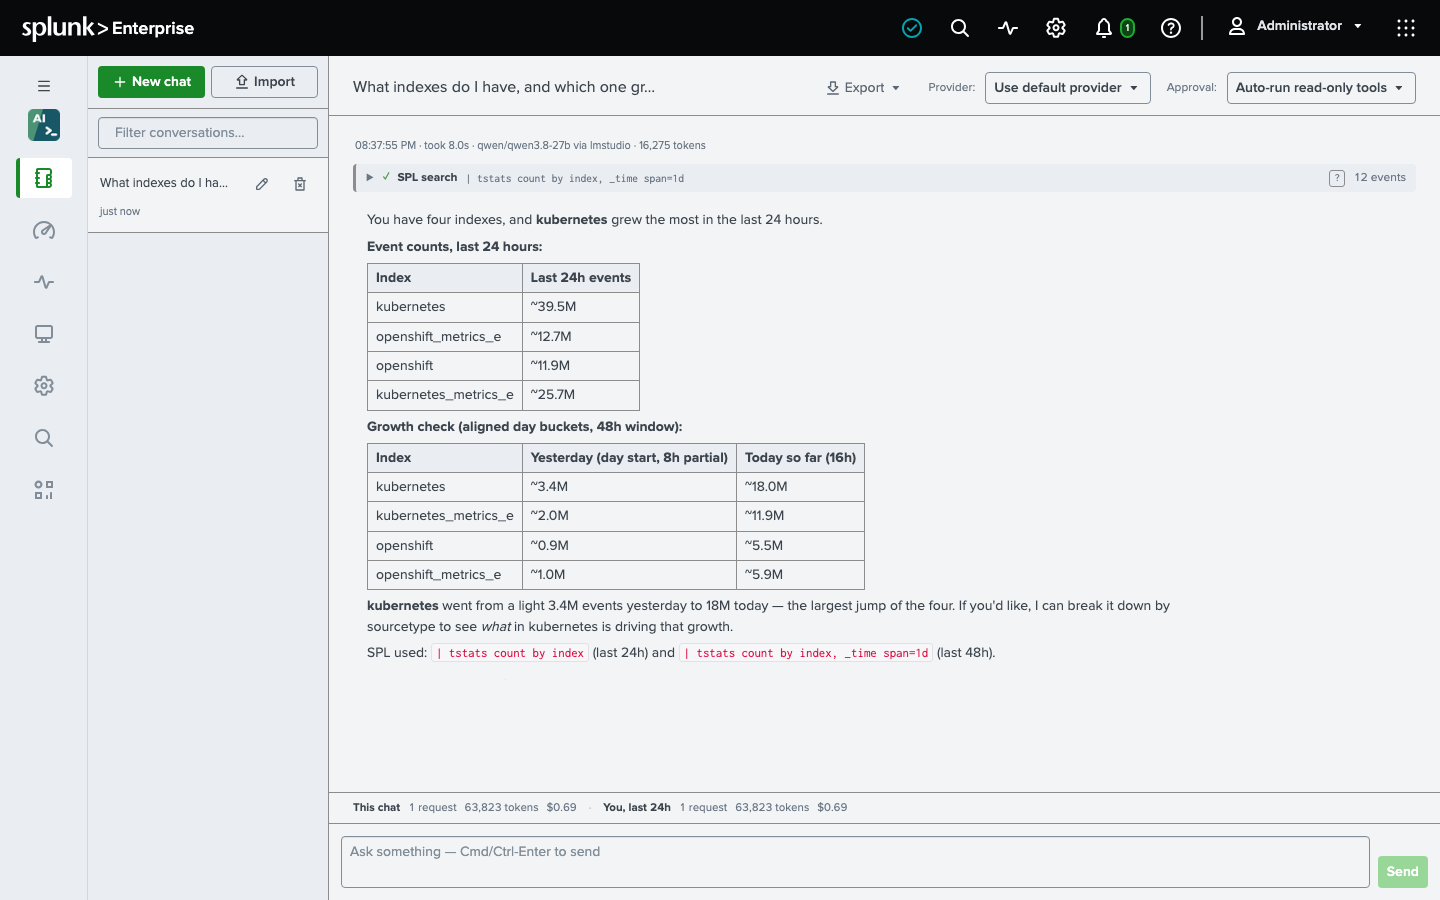
OS AI Agent ist ein anbieterunabhängiger Assistent, der in Splunk läuft. Verbinden Sie ihn mit dem Modell, das Sie bereits bezahlen, und er profiliert Ihre Daten, schreibt und prüft SPL, liest Ihre Makros und Datenmodelle und baut Dashboards und Alerts.
- Ihr Modell.
- OpenAI, Anthropic, Azure OpenAI, AWS Bedrock oder ein lokales Modell hinter einem OpenAI-kompatiblen Endpunkt.
- Ihre Freigabe.
- Dashboards und Alerts, die er baut, warten auf Ihre Freigabe, bevor etwas geschrieben wird.
- Ihre Berechtigungen.
- Jede Aktion läuft mit den Splunk-Berechtigungen des aufrufenden Benutzers.
- Chat, SPL oder unbeaufsichtigt.
- Chatten Sie mit ihm, rufen Sie ihn aus SPL auf oder lassen Sie ihn einen Alert untersuchen, während niemand zusieht.
- Keine Telemetrie.
- Nur was Sie an den Anbieter senden, verlässt Ihre Umgebung, und die Lizenz wird offline geprüft.
Testen Sie die Betas, bevor sie auf Splunkbase erscheinen
Search for AWS und OS AI Agent sind in der Beta und noch nicht auf Splunkbase. Fragen Sie uns nach einem der beiden, und wir senden Ihnen das Paket mit einer Lizenz für die Beta. Beide werden auf einem Search Head installiert, auf Splunk Enterprise und Splunk Cloud.
Kundenstimmen
Hunderte Kunden weltweit vertrauen uns seit 2017.
„Outcold Solutions hat uns geholfen, unsere Splunk-Lizenzkosten um 50 % zu senken und gleichzeitig unser Monitoring zu verbessern. Die Einführung verlief reibungslos, und das Support-Team ist herausragend.“
„Die beste Container-Monitoring-Lösung, die wir evaluiert haben. Die Installation hat buchstäblich 5 Minuten gedauert, und wir hatten sofort vollen Einblick in unsere Kubernetes-Cluster.“
„Hervorragende Produktqualität und erstklassiger Support. Outcold Solutions war ein entscheidender Faktor auf unserem Weg der digitalen Transformation.“
„Ihre von Red Hat zertifizierte OpenShift-Lösung gab uns die Sicherheit, sofort in Produktion zu gehen. Die Sicherheits- und Compliance-Funktionen sind genau das, was Unternehmenskunden brauchen.“
„Der Support ist herausragend. Das Team reagiert schnell, ist kompetent und geht für unseren Erfolg immer die Extrameile. Direkter Draht zu den Experten. Sie haben uns nicht nur bei Problemen mit ihrem Produkt geholfen, sondern auch mit unserer Infrastruktur, einschließlich unserer Kubernetes- und Splunk-Deployments.“
Erfolgsgeschichten
Globaler Logistikkonzern vereinfacht die Container-Migration
Ein führender internationaler Logistikkonzern mit Aktivitäten in über 220 Ländern stand bei der Migration seiner Java-Anwendungen von klassischen VMs auf Kubernetes- und OpenShift-Cluster vor erheblichen Herausforderungen. Die Java-Anwendungen schrieben ihre Logs seit jeher in bestimmte Verzeichnisse, und die Umleitung dieser Logs auf das stdout der Container war problematisch und ressourcenintensiv.
- Lösung:
- Mit der Volume-Überwachung und dem Annotationssystem von Collectord behielt das Unternehmen seine bestehenden Logging-Muster ohne Codeänderungen bei. Über Annotationen, die Logs aus verschiedenen Verzeichnissen automatisch erkennen und weiterleiten, gelang der nahtlose Übergang in containerisierte Umgebungen.
- Ergebnisse:
- Das Unternehmen migrierte erfolgreich 200+ Anwendungen in Container, ohne seine Logging-Workflows zu unterbrechen. Die Entwicklungsteams behielten ihre gewohnten Logging-Praktiken bei, während der Betrieb mehr Transparenz gewann. Die Deployment-Zeiten sanken um 40 %, weil keine individuellen Konfigurationen für die Log-Weiterleitung mehr nötig waren.
Telekommunikationsriese löst das Log-Management für viele Teams
Ein großes Telekommunikationsunternehmen mit zahlreichen Entwicklungsteams tat sich schwer, Logs an die richtigen Splunk-Outputs und Indizes zu leiten. Bei über 50 Teams mit containerisierten Anwendungen benötigte jedes Team eigene Splunk-Indizes und Output-Konfigurationen, um Compliance-Anforderungen zu erfüllen.
- Lösung:
- Mit der annotationsbasierten Konfiguration von Collectord konnte das Unternehmen die Log-Management-Konfiguration dezentralisieren und zugleich die zentrale Governance behalten. Teams legten ihre Splunk-Outputs und Indizes eigenständig über Kubernetes-Annotationen fest, ohne das Infrastrukturteam einbinden zu müssen.
- Ergebnisse:
- Die Organisation reduzierte das Volumen der Konfigurationstickets um 85 % und verkürzte die Deployment-Zyklen ihrer Anwendungen um durchschnittlich 3 Tage. Die Sicherheits-Compliance verbesserte sich, weil die Teams das Daten-Routing präzise steuern konnten, während das zentrale Plattformteam die Aufsicht behielt.
Finanzinstitut wechselt nahtlos die Logging-Plattform
Ein großer Finanzdienstleister hatte stark in Container-Monitoring mit Splunk investiert, musste aber aus strategischen Gründen zu Elasticsearch migrieren. Die Sorge: bestehende Monitoring-Workflows zu stören und die Vorteile der annotationsbasierten Log-Konfiguration zu verlieren.
- Lösung:
- Dank der plattformunabhängigen Architektur von Collectord stellte das Unternehmen das Ausgabeziel von Splunk auf Elasticsearch um und behielt dabei das bestehende Annotationssystem für Log-Extraktion, Feldzuordnung und das Filtern sensibler Daten bei.
- Ergebnisse:
- Die Organisation schloss die Migration der Logging-Plattform ohne eine einzige Änderung an den Anwendungskonfigurationen ab. Die Entwicklungsteams nutzten weiterhin die vertrauten Annotationsmuster, und für die Endanwender war die Migration transparent. Das Unternehmen sparte schätzungsweise 2.000 Stunden Umkonfigurationsarbeit.
Bankkonzern führt granulare Ressourcenkontrollen ein
Eine multinationale Bank, die interne Teams mit Infrastructure-as-a-Service versorgt, hatte mit „Noisy Neighbor“-Anwendungen zu kämpfen, die ihre Logging-Infrastruktur überlasteten. Einzelne Teams erzeugten so große Log-Volumen, dass die Performance für alle litt.
- Lösung:
- Mit den Throttling-Funktionen von Collectord richtete das Infrastrukturteam projekt- und namespace-spezifische Kontingente für das Log-Volumen ein. Die annotationsbasierte Konfiguration erlaubte eine präzise Steuerung, welche Anwendungen und Teams bestimmten Durchsatzlimits unterliegen.
- Ergebnisse:
- Die Log-Datenaufnahme wurde vorhersehbar und beherrschbar, und Leistungseinbußen bei Lastspitzen blieben aus. Die Bank konnte Fair-Use-Regeln einführen und Teams mit berechtigt hohem Volumen dennoch Spielraum lassen. Die Systemzuverlässigkeit insgesamt verbesserte sich um 99,8 %, und die Infrastrukturkosten sanken um 30 %, weil keine Überprovisionierung mehr nötig war.
Schnellzugriff
Monitoring
Live-Suche
Kubernetes Search
Search for AWS
KI-Agent
OS AI Agent
Bleiben Sie über Produktreleases auf dem Laufenden - Newsletter abonnieren
Über Outcold Solutions
Outcold Solutions entwickelt Anwendungen für Splunk Enterprise und Splunk Cloud. Unsere zertifizierten Monitoring-Lösungen auf Basis von Collectord bringen Logs, Metriken und Events aus Kubernetes-, OpenShift- und Docker-Clustern, von Linux-Hosts und aus Windows-Containern nach Splunk - mit den Dashboards und Alerts, mit denen Entwickler ihre Anwendungen im Blick behalten und Betriebsteams ihre Cluster gesund halten. Unsere Search-Apps fragen Kubernetes und AWS live aus der Suchleiste ab, ohne Datenaufnahme, und OS AI Agent lässt das Modell Ihrer Wahl in Splunk arbeiten, mit den Berechtigungen des jeweiligen Benutzers. Seit 2017 helfen wir Unternehmen, alles, was sie für komplexe Fragen zu ihrer Infrastruktur brauchen, an einem Ort zu halten.


